İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Yapay Zeka
  • Handoff Orchestration: Ajanlar Topu Nasıl Devrediyor?
Bulut Altyapı Geliştirici Araçları Yapay Zeka ajanlar, akış yönetimi, çok ajanlı sistemler, güvenlik, handoff orchestration, Microsoft Agent Framework, router ajan Aşkın KILIÇ 16/05/2026 3 Yorumlar

Handoff Orchestration: Ajanlar Topu Nasıl Devrediyor?

Handoff Orchestration: Ajanlar Topu Nasıl Devrediyor?
📑 İçindekiler
  1. Bir çağrıyı kim taşıyacak?
  2. Nerede parlıyor, nerede biraz ham kalıyor?
  3. Bütçe kısıtlıysa ne yapmalı?
  4. Pratikte nasıl yaklaşırım?
  5. Kod seviyesinde kafada canlandırma
  6. Bence Türkiye’de kullanım şekli biraz farklı olacak
  7. Ekiplerin yaptığı tipik hata ne?
  8. Sıkça Sorulan Sorular
  9. Handoff orchestration ne demek?
  10. Klasik pipeline'a göre ne farkı var?
  11. Küçük ekipler için de uygun mu?
  12. Maliyet artar mı?
  13. Kaynaklar ve İleri Okuma

⏱️ 7 dk okuma📅 16 Mayıs 2026🔄 Güncelleme: 13 Eylül 2026

Bir çağrıyı kim taşıyacak?

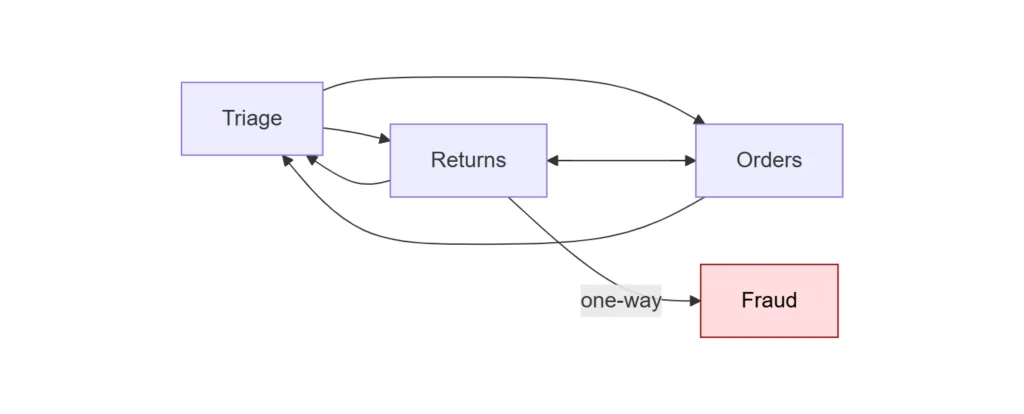
İşin aslı şu: çok ajanlı sistemlerde ilk kurduğunuz şey çoğu zaman oldukça basit oluyor. Bir router ajan geliyor, kullanıcı isteğini kokluyor, “bu iş şuna gider” deyip topu başka bir uzmana atıyor (şaşırtıcı ama gerçek). Küçük demo’da bu model fena çalışmıyor. Hatta bayağı iş görüyor, açık konuşayım.

Hmm, bunu nasıl anlatsamdı…

Bunu trafik ışığı gibi düşünün ama biraz daha akıllı… Işıkların nerede olacağı belli, fakat hangi araç hangi şeride girecek kararını sürücüler veriyor gibi değil; daha çok trafik polisinin izin verdiği koridor içinde serbest dolaşım var.

{
"agents": ["router", "support", "billing", "research"],
"edges": [
["router", "support"],
["support", "billing"],
["support", "research"],
["research", "support"]
],
"behavior": "agent decides next hop"
}

Bu modelin hoş tarafı shared transcript yapısıdır. Her yeni ajan önceki konuşmayı görür; ayrı thread’lerde kaybolmazsınız. Benim AZ-305 hazırlığında mimarı desenleri okurken sevdiğim şey de buydu aslında: bağlam kopmuyorsa tasarım nefes alıyor demektir (ki bu çoğu kişinin gözünden kaçıyor)

Özellik Klasik Router Handoff Orchestration
Sahiplik değişimi Zor Doğal
Ara soru sorma Sınırlı Güçlü
Tam sohbet bağlamı Bazen kopar Paylaşımlı transcript ile korunur
Maliyet/karmaşıklık Daha düşük başlangıç maliyeti Daha iyi kontrol ama biraz daha fazla tasarım işi ister

Nerede parlıyor, nerede biraz ham kalıyor?

Açık konuşayım: Handoff çok işe yarıyor ama sihirli değnek değil. Güzel özellik, fakat henüz ham tarafları var; özellikle yanlış kurgulanmış graph’larda döngü riski ve gereksiz devretmeler can sıkabiliyor. O yüzden guardrail kısmını hafife almamak lazım.

Kendi deneyimimden konuşuyorum, Ben geçen ay İzmir’de bir üretim müşterisinde bunu konuşurken aynı noktaya geldik: “ajanlar istedikleri kadar zeki olsun, sınır koymazsanız prod ortamda mızıkçılık başlar.” Şaka gibi ama doğru! O projede ilk denemede yanlış edge tanımı yüzünden agent kendini tekrar support’a devredip durdu; çözüm olarak edge sayısını kıstık ve termination koşulunu netleştirdik.

En iyi handoff tasarımı genelde en az konuşan tasarımdır; ajanın ne zaman susacağını bilmesi en az ne zaman konuşacağını bilmesi kadar önemli.

Size bir şey söyleyeyim, Maliyet tarafında da ufak bir not düşeyim: Azure üzerinde çalışan LLM tabanlı ajanlarda her ekstra hop token tüketimini artırabiliyor (özellikle uzun transcript varsa). TL bazında bakınca küçük pilotta önemsiz görünen farklar kurumsal ölçekte büyüyor… yanı işi sadece teknik değil FinOps gözüyle de değerlendirmek lazım.

İlgili içerik: BACPAC ve DACPAC: Benzerlikler ve Temel Farklar

Bütçe kısıtlıysa ne yapmalı?

Eğer bütçeniz sınırlıysa önce iki-agent senaryosu ile başlayın: biri genel triage yapsın, diğeri uzmanlaşsın. Üçüncü ajanı ancak gerçekten ihtiyaç varsa ekleyin.

Şahsen, Büyük enterprise yapılarda işe doğrudan policy-based guardrails + audit log + role separation üçlüsünü kurun derim (özellikle regülasyonlu sektörlerde). Küçük ekipte hız kazanırsınız; büyük kurumda işe izlenebilirlik kazanırsınız — ikisi aynı anda bedava gelmiyor maalesef.

Pratikte nasıl yaklaşırım?

Neyse uzatmayalım, ben böyle projelerde hep aynı sırayla gidiyorum:

  1. Kullanıcı yolculuğunu çıkarıyorum; hangi noktada sahiplik değişebilir diye bakıyorum.
  2. Ajanları rol bazında ayırıyorum; tek ajan içine her şeyi tıkıştırmıyorum. — ciddi fark yaratıyor
  3. Döngü riskini azaltmak için izin verilen edge listesini dar tutuyorum.
  4. Error path belirliyorum; örneğin “emin değilsen insana eskale et”.

Bunu yapmadan direkt production’a dalarsanız sonra log incelemekten gözünüz döner…

💡 Bilgi: İlk pilotta shared transcript’i muhtemelen saklayın ve handoff kararlarını loglayın. Sonradan niye devredildi sorusunun cevabı altın değerinde oluyor.

Kod seviyesinde kafada canlandırma

# pseudo-code
support_agent.on_message = lambda msg:
if needs_billing_help(msg):
return handoff("billing")
if needs_more_info(msg):
ask_user_followup()
return stay()
if resolved(msg):
return finish()

Kod basit görünüyor ama davranış kısmı kritik olan yer burasıdır işte… Ajan “stay”, “handoff” ya da “finish” arasında doğru zamanda karar verebilmeli.

Aksi hâlde sistem teknik olarak çalışır ama operasyonel olarak yorucu olur.

Bu arada benzer mantığı Azure Functions retry zincirlerinde de gördüm; yanlış backoff stratejisi sistemi öldürmez belki ama sessizce yorar!

Bence Türkiye’de kullanım şekli biraz farklı olacak

Bunu Türkiye’deki şirketler açısından değerlendirirsek mesele sadece teknoloji seçimi değil.

Asıl konu organizasyon alışkanlığı.

Kurumsal müşterilerimde gördüğüm kadarıyla bizde ownership netliği çoğu zaman kağıt üstünde güzel dürüyor ama pratikte gri alan çok oluyor.

Handoff gibi modeller tam da bu gri alanları görünür hâle getiriyor.
Ama bunun bedeli var:
ekiplerin rol tanımlarını ciddi şekilde netleştirmesi gerekiyor.

Ha bu arada küçük ölçekli SaaS şirketlerinde tablo farklı.

Onlar hızlı sonuç ister.

Bir servis dışından bilgi toplasın,
gerekirse başka servise atsın,
sonra çıksın…
bu kadar.

Kurumsalda işe logging,
denetim izi,
KVKK hassasiyeti,
yetki ayrımı…
hepsi oyuna giriyor.
O yüzden ben Türkiye’de ilk adımda yalnızca müşteri destek veya iç operasyon senaryolarıyla başlanmasını daha mantıklı buluyorum.
Risk düşük olur.
Öğrenme hızı yüksek olur.
Ve açıkçası ekipler de boğulmaz.

Ekiplerin yaptığı tipik hata ne?

Bence en sık yapılan hata şu:
her uzmanlık alanına ayrı agent açıp sonra hepsini birbirine bağlamak.
Kağıt üstünde süper görünüyor.
Pratikte işe orkestrasyon karmaşası doğuruyor.

Geçen yıl Eylül ayında Bursa’daki bir lojistik firmasında buna benzer bir deneme yaptık.
Beş agent vardı;
iki hafta sonra ekip bana dönüp “hangisi neyi biliyordu şimdi?” diye sordu.
İşte o an anladılar ki fazla parçalama bazen faydadan çok yük getiriyor.

Ben olsam önce insan gibi tasarlarım:
bir giriş agent’ı,
bir-iki uzman,
gerekirse human-in-the-loop noktası…
Sonra genişletirim.
Bu yaklaşım bana AZ-104 döneminde öğrendiğim şeyi hatırlatıyor;
önce temel sağlıklı olsun,
sonra süs gelir.”

Sizin için kısa karar rehberi
?>Eğer hızlıca karar vermek istiyorsanız şöyle düşünün:

– Tek geçişli işler için klasik router yeterli.
– Konuşma sırasında soru sorma gerekiyorsa handoff daha uygundur.
– Regülasyonlu sektördeyseniz log. Guardrail olmadan başlamayın.
– Bütçe düşükse az sayıda agent ile pilot yapın.”

Bir de dürüst olayım:
bazı senaryolarda geleneksel workflow engine hâlâ daha iyi seçim olabilir.
Her problemi LLM agent ile çözmeye çalışmak moda diye yapılacak iş değil.”

Sıkça Sorulan Sorular

Handoff orchestration ne demek?

Ajanların işi birbirine devrettiği bir orkestrasyon modeli, yanı merkezî bir yönetici yerine kararları çoğunlukla ajanın kendisi veriyor. Aslında en güzel yanı şu: konuşma bağlamı tek bir transcript içinde kalıyor, hiçbir şey kaybolmuyor.

Klasik pipeline’a göre ne farkı var?

Hani ara soru sormak gerektiğinde ya da sahiplik tam orta yerde el değiştirdiğinde klasik pipeline gerçekten zorlanıyor. Handoff bu tür akışlarda çok daha doğal çalışıyor. Bence özellikle back-edge gereken işlerde farkı çok net hissediyorsunuz.

Küçük ekipler için de uygun mu?

Evet, uygun. Ama tecrübeme göre az sayıda agent ile başlamak şart. Fazla parçalarsanız debug yükü ciddi artıyor, açıkçası bu konuda dikkatli olmakta fayda var.

Maliyet artar mı?

Maalesef evet, özellikle uzun sohbetlerde token tüketimi epey büyüyebiliyor. Mesela pilot aşamada maliyeti yakından izlemek gerçekten şart.

Kaynaklar ve İleri Okuma

Azure Architecture Center — Patterns

🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.

AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

Claude Opus 4.8 GitHub Copilot'ta: Özellikler ve Geçiş
Claude Opus 4.8 GitHub Copilot'ta: Özellikler ve Geçiş28 May 2026
Kubernetes v1.37: Metrics API Artık Stable
Kubernetes v1.37: Metrics API Artık Stable28 Ağu 2026
GPT-6.1 Sol GitHub Copilot'ta: Daha Az Token, Daha Az Adım
GPT-6.1 Sol GitHub Copilot'ta: Daha Az Token, Daha Az Adım29 Eyl 2026
Diff Satırlarını Hızlandırmak: Büyük PR’larda Sınır Nerede?
Diff Satırlarını Hızlandırmak: Büyük PR’larda Sınır Nerede?5 Nis 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket ajanlar akış yönetimi çok ajanlı sistemler güvenlik handoff orchestration Microsoft Agent Framework router ajan
Önceki yazı

Kubernetes v1.36’da PSI GA: Sinyali Gürültüden Ayırmak

Sonraki yazı

Python ile Teams SDK artık GA: Benim Sahada Gördüklerim

İlginizi Çekebilir

Azure Developer CLI 1.34: azure.yaml Katmanları ve
Aşkın KILIÇ 0

Azure Developer CLI 1.34: azure.yaml Katmanları ve

04/10/2026
Copilot Code Review: API Desteği ve Balanced Varsayılanı
Aşkın KILIÇ 0

Copilot Code Review: API Desteği ve Balanced Varsayılanı

03/10/2026
GitHub App Installation Token'ları Artık 520 Karakter
Aşkın KILIÇ 0

GitHub App Installation Token’ları Artık 520 Karakter

03/10/2026

3 comments

comments user
Emre Ç. 16/05/2026 10:59

Konuşma ortasında ajan değişikliği gerçekten klasik router’ların kamburu, graf tabanlı yaklaşım mantıklı geliyor. Acaba döngüsel geçişlerde deadlock gibi durumlarla karşılaşmak mümkün mü sistemde? Bu arada NL2SQL yazınız da çok yerindeydi, çok ajanlı sistemlerde veritabanı tarafını nasıl ele aldığınızı görmek güzeldi: https://www.askinkilic.com.tr/nl2sqlde-asil-soru-prompt-mu-veritabani-mi/

comments user
Cem A. 16/05/2026 19:42

Klasik router’ın neden yetersiz kaldığını anlatan kısım çok yerinde olmuş, biz de benzer bir problemi yaşadık geçen ay. Peki bu grafik yapısında döngüsel handoff durumları nasıl önleniyor, buna değinilmiş mi?

comments user
Uğur H. 16/05/2026 23:05

Router yaklaşımının başlangıçta iyi görünüp konuşma ortasında çuvalladığı durumu çok iyi açıklamışsınız. Acaba graf yapısında döngüsel geçişlere izin veriliyor mu, yani bir ajan işi başka birine devretti sonra tekrar aynı ajana geri dönebiliyor mu?

Yorumlar kapalı.

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • Azure Developer CLI 1.34: azure.yaml Katmanları ve
    04/10/2026 Azure Developer CLI 1.34: azure.yaml Katmanları ve
  • Copilot Code Review: API Desteği ve Balanced Varsayılanı
    03/10/2026 Copilot Code Review: API Desteği ve Balanced Varsayılanı
  • GitHub App Installation Token'ları Artık 520 Karakter
    03/10/2026 GitHub App Installation Token’ları Artık 520 Karakter
  • Microsoft Circular Centers: Azure Donanımının İkinci Hayatı
    03/10/2026 Microsoft Circular Centers: Azure Donanımının İkinci Hayatı
  • Elasticsearch Mapping'lerini Azure Cosmos DB'ye Taşımak
    03/10/2026 Elasticsearch Mapping’lerini Azure Cosmos DB’ye Taşımak
  • 25 Dolar Altında Yapay Zeka Uygulaması mı? İşte Nasıl Yapılır!
    10/03/2026 25 Dolara Yapay Zeka Uygulaması Nasıl Yapılır?
  • 2026-03-10_15-35-23
    10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
  • Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
    18/03/2026 Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
  • DevOps Güncellemeleri
    09/03/2026 Azure DevOps Server Şubat Güncellemesi: Güvenlik
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure OpenAI azure sdk Azure SQL bulut bilişim CI/CD code review copilot Copilot CLI DevOps geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes Kurumsal geliştirme kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry otomasyon performans Pull Request RAG REST API SEO uyumlu verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 469 yazı 🏗️ Bulut Altyapı 378 yazı 🤖 Yapay Zeka 314 yazı 🔧 DevOps 260 yazı ☁️ Microsoft Azure 254 yazı 🔒 Güvenlik & Kimlik 214 yazı 🏢 Kurumsal Teknoloji 96 yazı 📊 Veri & Analitik 66 yazı 🐳 Konteyner & Kubernetes 61 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← Kubernetes v1.36’da PSI GA: Si...
    Python ile Teams SDK artık GA:... →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS