İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Güvenlik & Kimlik
  • GitHub Copilot Model Yönetiminde Yeni Dönem: Kuralları İnce Ayarla
Geliştirici Araçları Güvenlik & Kimlik Kurumsal Teknoloji Microsoft 365 enterprise ayarları, GitHub Copilot, kurumsal güvenlik, model yönetimi, organizasyon bazlı kontrol, targeted model rules, yönetişim Aşkın KILIÇ 29/05/2026 2 Yorumlar

GitHub Copilot Model Yönetiminde Yeni Dönem: Kuralları İnce Ayarla

GitHub Copilot Model Yönetiminde Yeni Dönem: Kuralları İnce Ayarla
📑 İçindekiler
  1. Neden Bu Değişiklik Önemli?
  2. Targeted Model Rules Ne Sağlıyor?
  3. Küçük ekip mi, büyük kurum mu?
  4. Bence Asıl Kazanç Güvenlik Değil Sadece Kontrol Değil
  5. Nereden başlamalı?
  6. Bazı İç Linkler ve Benzer Okumalar
  7. Sıkça Sorulan Sorular
  8. Targeted model rules nedir?
  9. Bunu kimler kullanabiliyor?
  10. Enabled ile Optional arasındaki fark ne?
  11. Küçük şirketlerde buna gerek var mı?
  12. Bunun en büyük artısı ne?

⏱️ 7 dk okuma📅 29 Mayıs 2026🔄 Güncelleme: 15 Temmuz 2026

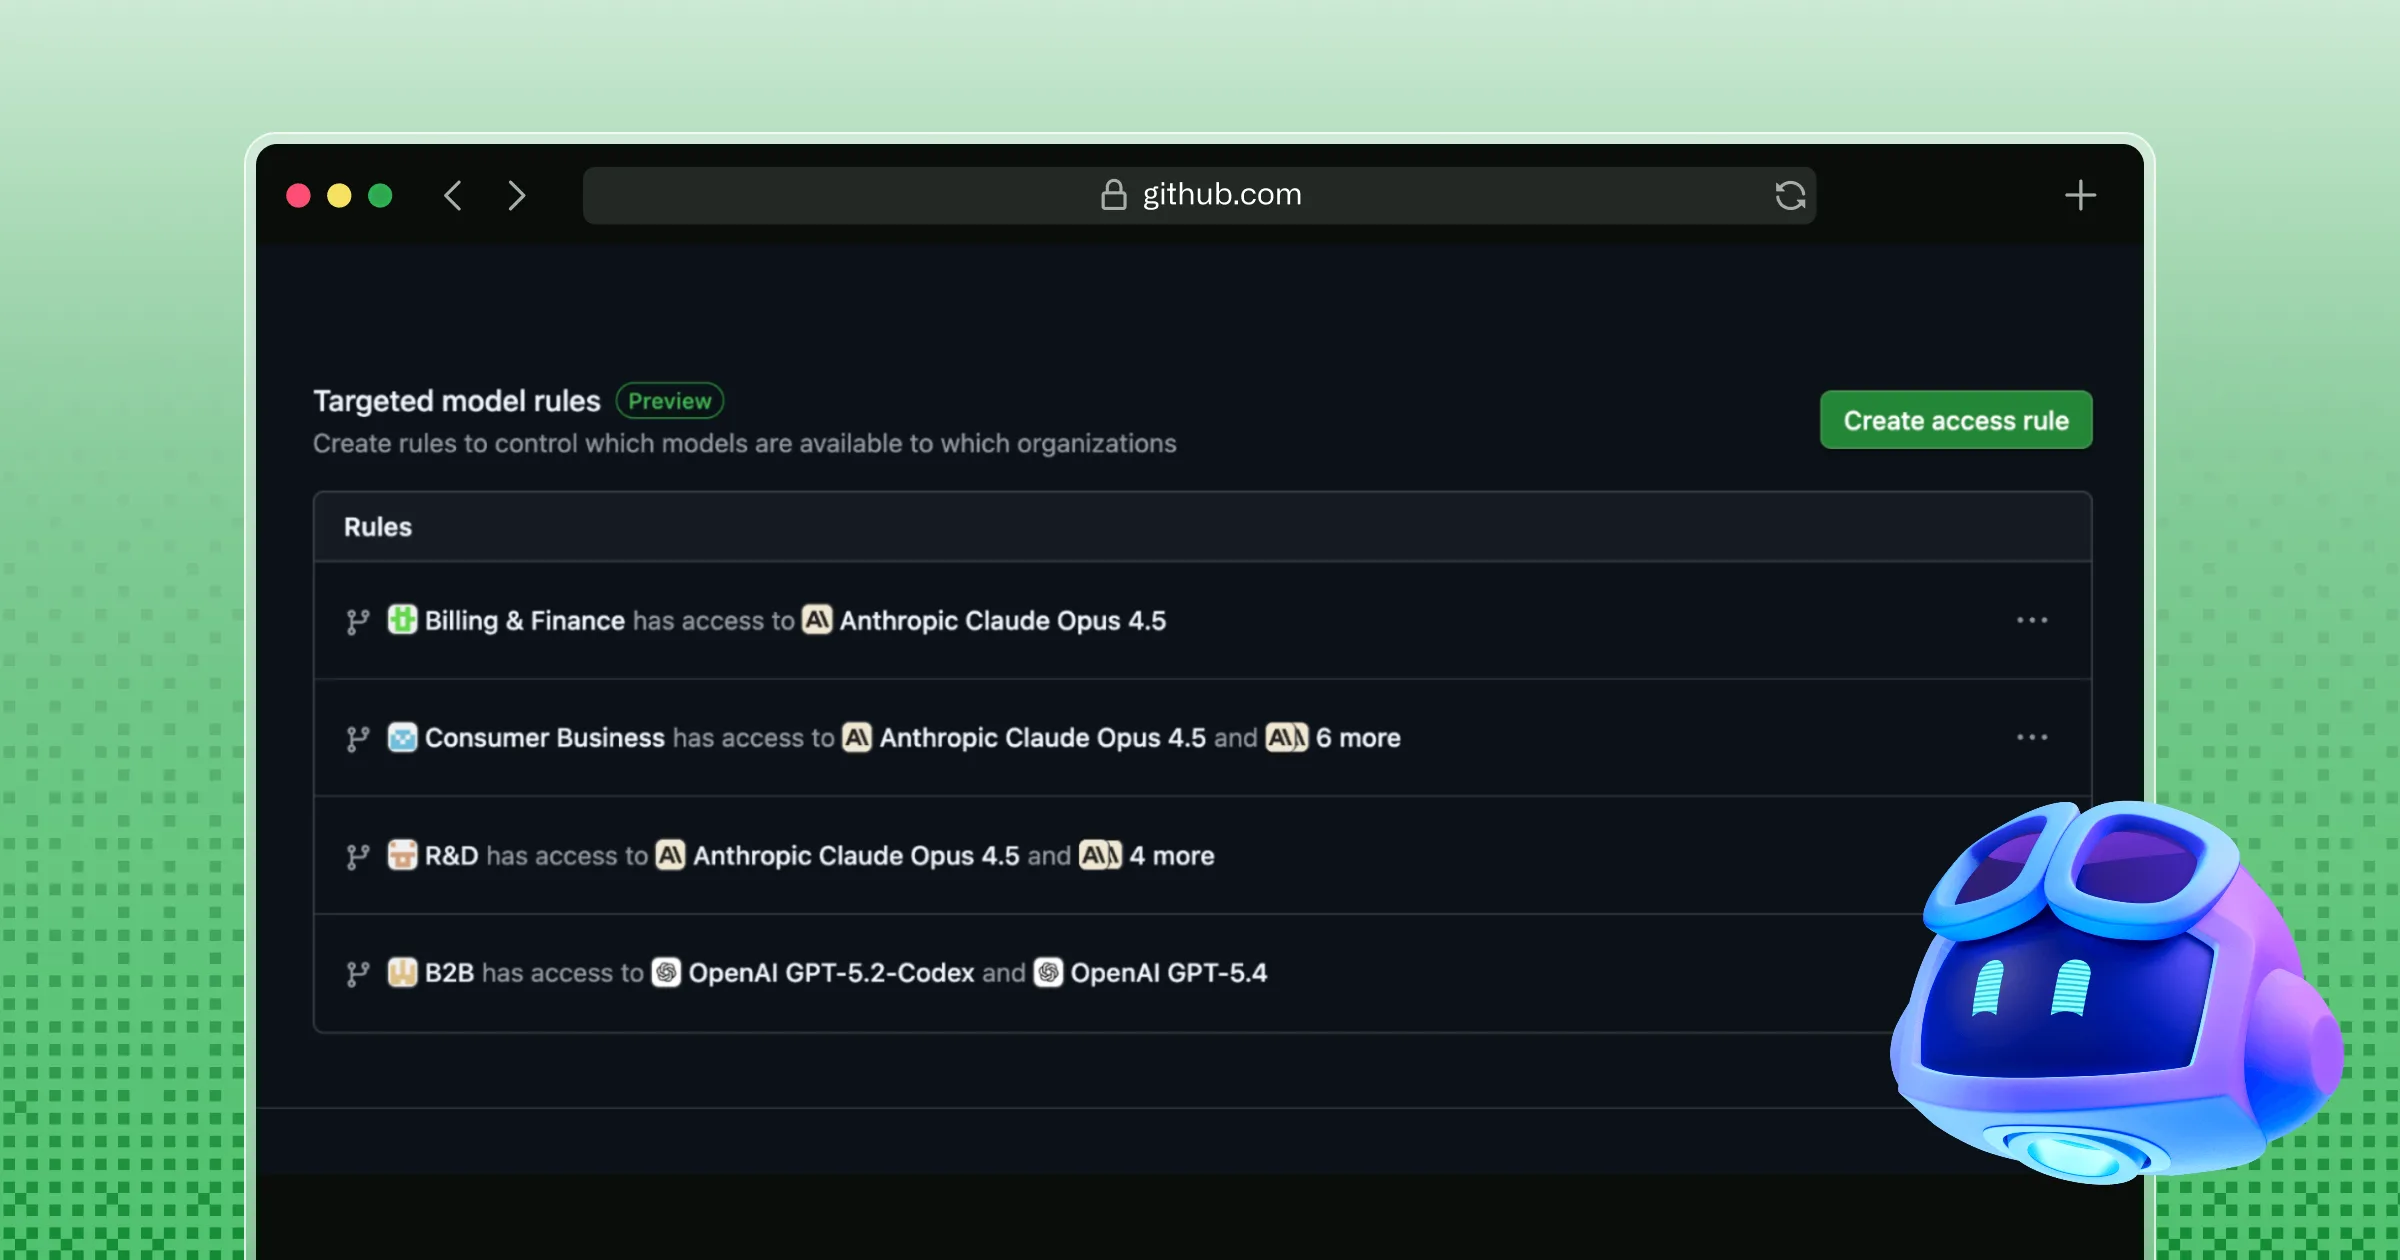
Açık konuşayım, GitHub tarafında bazen öyle küçük görünen değişiklikler geliyor ki, ilk bakışta “tamam, güzel bir dokunuş” deyip geçiyorsunuz. Ama biraz eşeleyince anlaşılıyor; mesele küçük değil, doğrudan yönetişim, güvenlik. Ekip ölçeğiyle ilgili (ki bu çoğu kişinin gözünden kaçıyor). Bu hafta duyurulan targeted model rules tam da o klasmanda. Enterprise owner’lar artık tek bir enterprise-geneli ayarla yetinmiyor; hangi organizasyonda hangi Copilot modelinin görüneceğini daha ince ayarla yönetebiliyor.

İlgili içerik: GitHub Copilot'ta 6 Model 19 Ekim'de Kaldırılıyor

İlgili içerik: GitHub Copilot’ta Dört Model İçin Kaldırma Tarihi Açıklandı

İlgili içerik: GitHub Copilot Slack Entegrasyonu: Ajan Deneyimi

İlgili içerik: GitHub’ın Erişilebilirlik Yolculuğunda Yeni Dönem

İlgili içerik: Copilot Business ve Enterprise'da Model Varsayılan Açılıyor

Açık konuşayım, bu haber bana ilk anda “nihayet” dedirtti. Çünkü büyük yapılarda sorun çoğu zaman modelin var olup olmaması değil, kimin neyi ne zaman kullanacağı. Bir finans kuruluşunda 2024 Eylül’ünde yaptığımız Copilot yaygınlaştırma çalışmasında bunu birebir yaşadık; güvenlik ekibi bir modeli istiyordu, yazılım ekibi başka bir modeli denemek istiyordu, uyum ekibi işe üçüncü bir seçenek için kapıyı aralık bırakıyordu. Tek merkezden aç-kapa yapmak kağıt üstünde temiz dürüyor ama pratikte biraz hantal kalıyor… işte bu yüzden bu yeni yaklaşım fena değil, hatta baya işe yarıyor.

Neden Bu Değişiklik Önemli?

İtiraf edeyim, Enterprise seviyede çalışan herkes bilir: standartlar güzel şeydir,. Her organizasyon aynı ihtiyaçla gelmez. Bazı takımlar deneyseldir, bazıları regülasyon yüzünden kıpırdayamaz. GitHub’ın yeni model kuralları tam burada devreye giriyor. Sız ne dersiniz? Artık enterprise içinde bazı organizasyonlara belirli Copilot modellerini açıp diğerlerine kapalı tutabiliyorsunuz.

Bu bence sadece “yeni özellik” değil; yönetişim tarafında ciddi bir olgunlaşma adımı. En çok da Copilot Business ve Copilot Enterprise kullanan müşterilerde sık gördüğüm şey şu: merkezî kontrol isteniyor ama aşırı merkeziyet de işi kilitliyor. Hani klasik hikâye vardır ya — herkes aynı arabaya binmek ister ama koltuğu kimse kendine göre ayarlayamaz. Sız ne dersiniz? İşte biraz öyle.

Şimdi gelelim işin can alıcı noktasına.

Benzer bir tabloyu 2025 Şubat’ında Logosoft tarafında yürüttüğümüz hibrit bulut danışmanlığında da gördük. Müşterinin üç farklı organizasyonu vardı; biri Ar-Ge gibi çalışıyor, biri operasyon ağırlıklı gidiyor, biri de dış denetime çok açık durumda (ben de ilk duyduğumda şaşırmıştım). Aynı politika hepsine uymadı. Bir yerde Optional mantığı doğruydu, başka yerde Enabled ile standardizasyon gerekiyordu. Bu ne anlama geliyor? Bu tip detaylar büyüdükçe önem kazanıyor.

Bir de şu var: model erişimini sadece “var/yok” şeklinde düşünürseniz yanlış yere saparsınız. Asıl değer, hangi modelin hangi iş yükü için uygun olduğuna karar verebilmekte yatıyor. Kimi takım hızlı prototip ister, kimi takım daha kontrollü ve tahmin edilebilir davranış ister (inanın bana). yanı mesele biraz da organizasyon psikolojisi.

Targeted Model Rules Ne Sağlıyor?

Ne yalan söyleyeyim, Yeni yapı sayesinde enterprise owner olarak belirli organizasyonlara özel kurallar tanımlayabiliyorsunuz. Mesela A organizasyonu için Model X açık olabilirken B organizasyonu için hiç görünmeyebilir ya da sadece opsiyonel bırakılabilir. Böylece büyük çoğunluk şirkete tek şablon dayatmak yerine daha gerçekçi bir dağıtım yapıyorsunuz.

Enabled ve Optional ayrımı burada önemli. Enabled dediğinizde model otomatik olarak tüm organizasyonlarda aktif oluyor; Optional dediğinizde işe karar organizasyonun kendi yönetimine bırakılıyor. Küçük ekiplerde bu fark çok hayatı olmayabilir ama enterprise’da fark geceyle gündüz kadar hissediliyor.

Kendi deneyimimde en çok sıkıntı çıkaran nokta şu öldü: merkezî ekip “herkes aynı modeli kullansın” diyor, yerel ekipler işe “bizim kullanım senaryomuz farklı” diye itiraz ediyor. Geçen yıl Kasım ayında İstanbul’daki bir üretim firmasının BT ekibinde buna benzer bir durum yaşadık; test ortamlarında denenmesi gereken modeller ile canlı geliştirme akışındaki modelleri ayırmak zorunda kaldık çünkü aksi hâlde destek talepleri çorap söküğü gibi geliyordu (evet, doğru duydunuz)

💡 Bilgi: Eğer kurumunuzda farklı uyum seviyeleri varsa, targeted model rules sadece teknik rahatlık değil; operasyonel risk azaltma aracıdır.

Küçük ekip mi, büyük kurum mu?

Küçük startup tarafında bakınca iş daha basit: birkaç kişi aynı modeli dener, karar hızlı alınır ve merkezî politika ihtiyacı azdır. Orada fazla kural bazen gereksiz yük olur.

Büyük kurumsal yapıda işe durum tersine dönüyor (ben de ilk duyduğumda şaşırmıştım). On ayrı ekipten on ayrı talep geliyor ve hepsini tek default ile yönetmeye çalışırsanız kısa sürede sürtünme başlıyor.

Bence ideal yaklaşım şu: küçük ekiplerde sade tutun, enterprise’da katmanlı gidin (merkezde ana politika + org bazlı istisnalar). Bakın şimdi… tam burada GitHub’ın yaptığı şey mantıklı hâle geliyor (buna dikkat edin)

Senaryo Daha Mantıklı Seçim Neden?
Küçük startup Tüm modellere sınırlı erişim Yönetim yükü düşük olsun diye
Büyük enterprise Targated rules + Optional/Enabled karışımı Ekip bazlı esneklik gerektiği için
Düzenlemeye tabi sektör Sınırlı allow-list yaklaşımı Uyum ve denetim kolaylığı sağlamak için

Bence Asıl Kazanç Güvenlik Değil Sadece Kontrol Değil

E tabi güvenlik kısmı hemen göze çarpıyor ama ben asıl kazancı operasyonel netlikte görüyorum.. Hangi takım hangi modeli kullanıyor sorusuna cevap vermek bile bazen saatler alabiliyor! Mesela denetim zamanı geldiğinde raporlama işleri iyice can sıkıcı oluyor (şaşırtıcı ama gerçek) Daha fazla bilgi için

Nereden başlamalı?

Lafı gevelemeden söyleyeyim: önce en kritik iki ya da üç organization seçin.
Onların ihtiyaçlarını çıkarın.
Sonra hangi modelin neden gerekli olduğunu yazın.
Bu kadar basit görünüyor ama çoğu proje burada dağılıyor çünkü herkes direkt teknolojiye atlıyor, süreç kısmını atlıyor.. sonra sürpriz!

Peki neden?

{
"defaultModels": {
"model-a": "Enabled",
"model-b": "Optional"
},
"targetedRules": [
{
"organization": "finance-org",
"allowedModels": ["model-a"]
},
{
"organization": "r-and-d-org",
"allowedModels": ["model-a", "model-b"]
}
]
}

Bazı İç Linkler ve Benzer Okumalar

Eğer GitHub tarafındaki kontrol mekanizmaları ilginizi çekiyorsa şu yazıya da bakabilirsiniz:
GitHub Code Quality API: Repo Bazlı Açma-Kapama Dönemi.
Orada da benzer şekilde merkezî yönetimin repo düzeyine inmesini konuşmuştuk; tema aynı aslında: ince ayar kazanıyor.”
“?>

Copilot tarafını.NET odaklı değerlendirmek isterseniz şu yazı faydalı olur:
GitHub Copilot’ta.NET İşini Doğru Yerden Tutmak.
Bilhassa geliştirici deneyimi ile yönetişim arasındaki dengeyi güzel anlatıyor.

Model yönetişimi geniş resimde MCP. Ajan güvenliğiyle de kesişiyor.
Bu yüzden ilgili düşünecek başka okuma isterseniz:
Agent Governance Toolkit ile MCP Güvenliği:.NET’te Yeni Katman.
Aynı problemin biraz daha ajan katmanına inmiş hali gibi düşünebilirsiniz.

Sıkça Sorulan Sorular

Targeted model rules nedir?

Size bir şey söyleyeyim, Aslında — hayır dur, daha doğrusu şöyle düşünün: belli GitHub Copilot modellerini tüm enterprise’a açmak yerine, sadece seçtiğiniz organization’lara özel açmanızı sağlayan bir kural seti. Yanı ince ayar yapmak isteyen büyük kurumlar için biçilmiş kaftan.

Bunu kimler kullanabiliyor?

Copilot Business veya Copilot Enterprise planı olan müşteriler kullanabiliyor. Bireysel kullanım için değil, açıkçası odak tamamen kurumsal yönetim tarafında.

Enabled ile Optional arasındaki fark ne?

Enabled seçerseniz model otomatik olarak aktif oluyor. Optional seçerseniz kararı organization’a bırakıyorsunuz. Bence bunu şöyle özetleyebiliriz: biri zorunlu yaygınlaştırma, diğeri kontrollü serbestlik.

Küçük şirketlerde buna gerek var mı?

Genelde hayır, tecrübeme göre basit default ayar çoğu zaman yeterli oluyor. Ama birkaç takım arasında birbirinden farklı ihtiyaçlar varsa, o zaman yine işe yarıyor tabiî.

Bunun en büyük artısı ne?

Bence en güçlü yanı esneklik ile yönetişimi aynı yerde toplaması. Hani tek panelden herkese aynı şeyi dayatmak yerine, organization bazında ayrı ayrı karar verebiliyorsunuz. Bu ciddi bir fark yaratıyor.

🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

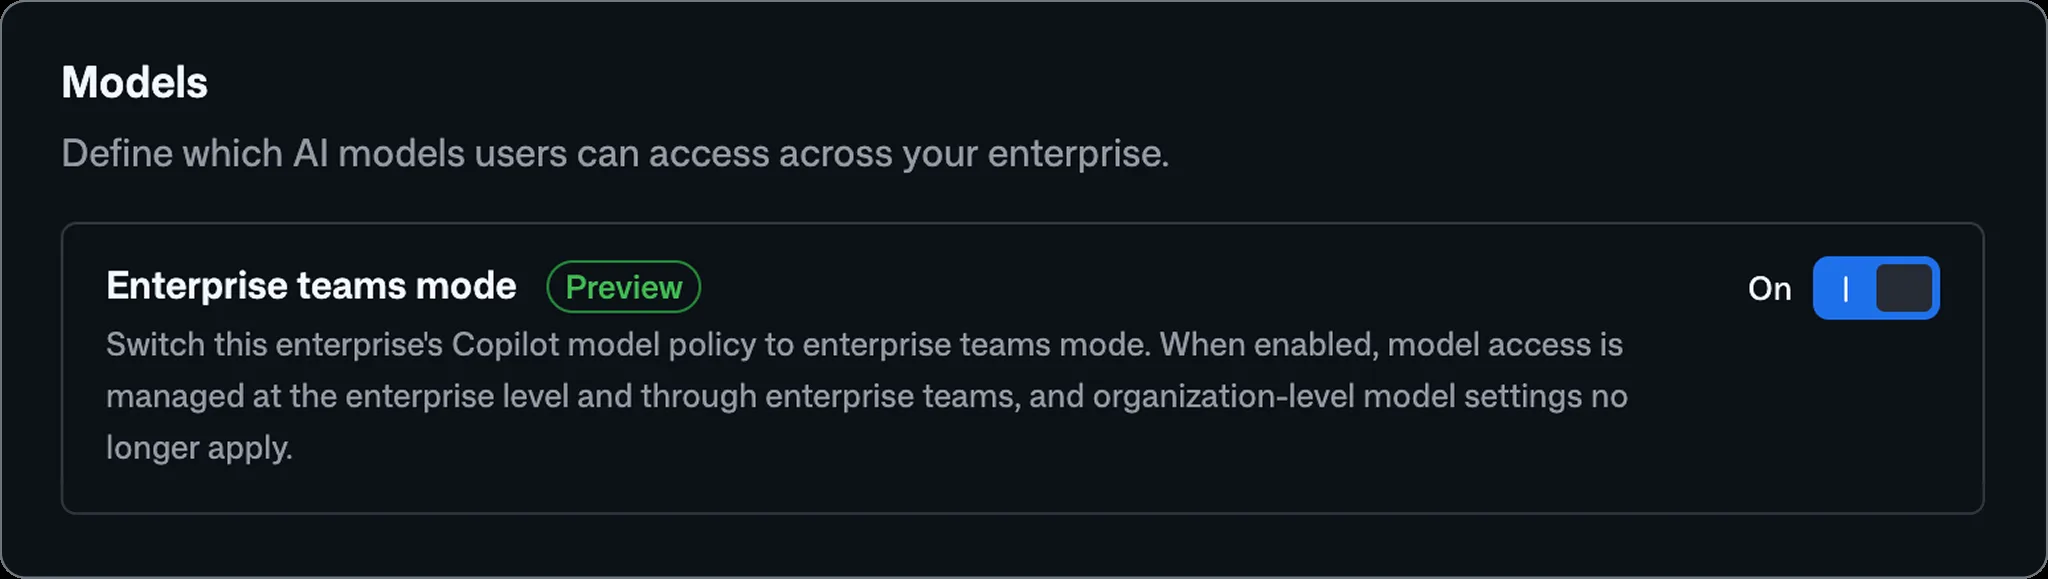
Enterprise teams model policy targeting in public preview
Enterprise teams model policy targeting in public preview1 Ağu 2026
az webapp deploy'da Zenginleştirilmiş Hata Çıktıları
az webapp deploy'da Zenginleştirilmiş Hata Çıktıları3 Ağu 2026
npm 2FA Bypass Token Kısıtlamaları: Yeni Kurallar
npm 2FA Bypass Token Kısıtlamaları: Yeni Kurallar31 Tem 2026
SQL Decomposition: T-SQL’de Karmaşıklığı Azaltma
SQL Decomposition: T-SQL’de Karmaşıklığı Azaltma5 Eyl 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket enterprise ayarları GitHub Copilot kurumsal güvenlik model yönetimi organizasyon bazlı kontrol targeted model rules yönetişim
Önceki yazı

GitHub Code Quality API: Repo Bazlı Açma-Kapama Dönemi

Sonraki yazı

Azure DevOps MCP Server Nisan Güncellemesi: Küçük Dokunuşlar, Büyük Etki

İlginizi Çekebilir

GitHub Copilot'ta Kaldırılan Modeller ve Geçiş Planı
Aşkın KILIÇ 0

GitHub Copilot’ta Kaldırılan Modeller ve Geçiş Planı

18/10/2026
Logitech MX Keypad ve GitHub Copilot: Ambient Kontrol
Aşkın KILIÇ 0

Logitech MX Keypad ve GitHub Copilot: Ambient Kontrol

18/10/2026
Visual Studio 2026: İlk Hatada Derlemeyi Durdurma
Aşkın KILIÇ 0

Visual Studio 2026: İlk Hatada Derlemeyi Durdurma

18/10/2026

2 comments

comments user
Nilay K. 30/05/2026 05:13

Enterprise ortamlarda model kontrolü gerçekten kritik bir konu, özellikle veri gizliliği konusunda hassas sektörlerde çalışanlar için bu özellik çok işe yarayacak. Hangi modellerin hangi ekiplere açık olacağını merkezi yönetebilmek büyük kolaylık. Bu arada şu yazınız da güzeldi: Claude Opus 4.8 GitHub Copilot’a Geldi: Peki Gerçekte Ne Değişiyor? — https://www.askinkilic.com.tr/claude-opus-48-github-copilota-geldi-peki-gercekte-ne-degisi/

comments user
Sibel V. 30/05/2026 10:46

Sonunda bu kadar granüler bir kontrol geldi. Büyük şirketlerde farklı takımların farklı ihtiyaçları olduğu düşünülünce mantıklı bir adım, ama pratikte bu kuralları yönetmek başlı başına bir iş yüküne dönüşür mü acaba?

Yorumlar kapalı.

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • GitHub Copilot'ta Kaldırılan Modeller ve Geçiş Planı
    18/10/2026 GitHub Copilot’ta Kaldırılan Modeller ve Geçiş Planı
  • Logitech MX Keypad ve GitHub Copilot: Ambient Kontrol
    18/10/2026 Logitech MX Keypad ve GitHub Copilot: Ambient Kontrol
  • Visual Studio 2026: İlk Hatada Derlemeyi Durdurma
    18/10/2026 Visual Studio 2026: İlk Hatada Derlemeyi Durdurma
  • Azure Cloud-Native Temeli: AI Ajanları İçin Yol Haritası
    18/10/2026 Azure Cloud-Native Temeli: AI Ajanları İçin Yol Haritası
  • GitHub Code Quality Lisans Kullanımını CSV ile Doğrulayın
    17/10/2026 GitHub Code Quality Lisans Kullanımını CSV ile Doğrulayın
  • DevOps Güncellemeleri
    09/03/2026 Azure DevOps Server Şubat Güncellemesi: Güvenlik
  • 2026-03-10_15-35-23
    10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • Artımlı Anlık Görüntü: Anında Geri Yükleme
    09/03/2026 Artımlı Anlık Görüntü: Anında Geri Yükleme
  • Bulut Sunucu Altyapısı
    09/03/2026 Microsoft Sovereign Cloud: İzolasyonda Güvenli Bulut
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure OpenAI azure sdk Azure SQL CI/CD code review copilot Copilot CLI DevOps geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes Kurumsal geliştirme kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry otomasyon performans public preview Pull Request RAG REST API SEO uyumlu verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 507 yazı 🏗️ Bulut Altyapı 407 yazı 🤖 Yapay Zeka 331 yazı ☁️ Microsoft Azure 279 yazı 🔧 DevOps 277 yazı 🔒 Güvenlik & Kimlik 223 yazı 🏢 Kurumsal Teknoloji 107 yazı 📊 Veri & Analitik 78 yazı 🐳 Konteyner & Kubernetes 62 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← GitHub Code Quality API: Repo ...
    Azure DevOps MCP Server Nisan ... →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS