İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Güvenlik & Kimlik
  • GitHub Code Scanning’de Toplu Düzeltme: PR’lar Hızlandı
DevOps Geliştirici Araçları Güvenlik & Kimlik DevSecOps, GitHub Code Scanning, güvenlik uyarıları, kod tarama, PR hızı, Pull Request, toplu düzeltme Aşkın KILIÇ 07/04/2026 3 Yorumlar

GitHub Code Scanning’de Toplu Düzeltme: PR’lar Hızlandı

GitHub Code Scanning’de Toplu Düzeltme: PR’lar Hızlandı
📑 İçindekiler
  1. Neden Bu Kadar Önemli?
  2. Küçük takımda nasıl hissedilir?
  3. Enterprise seviyede neden daha kıymetli?
  4. Pratikte Akış Nasıl Çalışıyor?
  5. Sahada Ben Ne Gördüm?
  6. Zayıf taraf neresi?
  7. Nerede çok işe yarar?
  8. Kullanırken Nelere Dikkat Etmeli?
  9. Kendi Ekibinizde Nasıl Konumlandırırsınız?
  10. Sıkça Sorulan Sorular
  11. GitHub code scanning’de batch apply ne işe yarar?
  12. Tek commit ile uygulamak neden avantajlı?
  13. Bütün alert türlerinde kullanmalı mıyım?
  14. This feature small team and enterprise'de farklı mı kullanılır?
  15. Kaynaklar ve İleri Okuma
  16. İlgili Yazılarımızdan Bazıları

⏱️ 6 dk okuma📅 7 Nisan 2026🔄 Güncelleme: 15 Temmuz 2026

Geçen hafta bir müşteride tam da şunu konuştuk: güvenlik açığı var, ekip görüyor,. Düzeltme işi PR içinde parça parça ilerleyince herkesin canı sıkılıyor. Bir alert için ayrı commit, öbürü için ayrı scan, sonra review tekrar başa sarıyor… İş uzuyor. GitHub’ın code scanning tarafına gelen toplu uygulama fikri işte bu sürtünmeyi bayağı azaltıyor.

İlgili içerik: Code Scanning'e "Mitigated" Uyarı Kapatma Nedeni Eklendi

İlgili içerik: Code Scanning Default Setup Artık Özelleştirilebilir

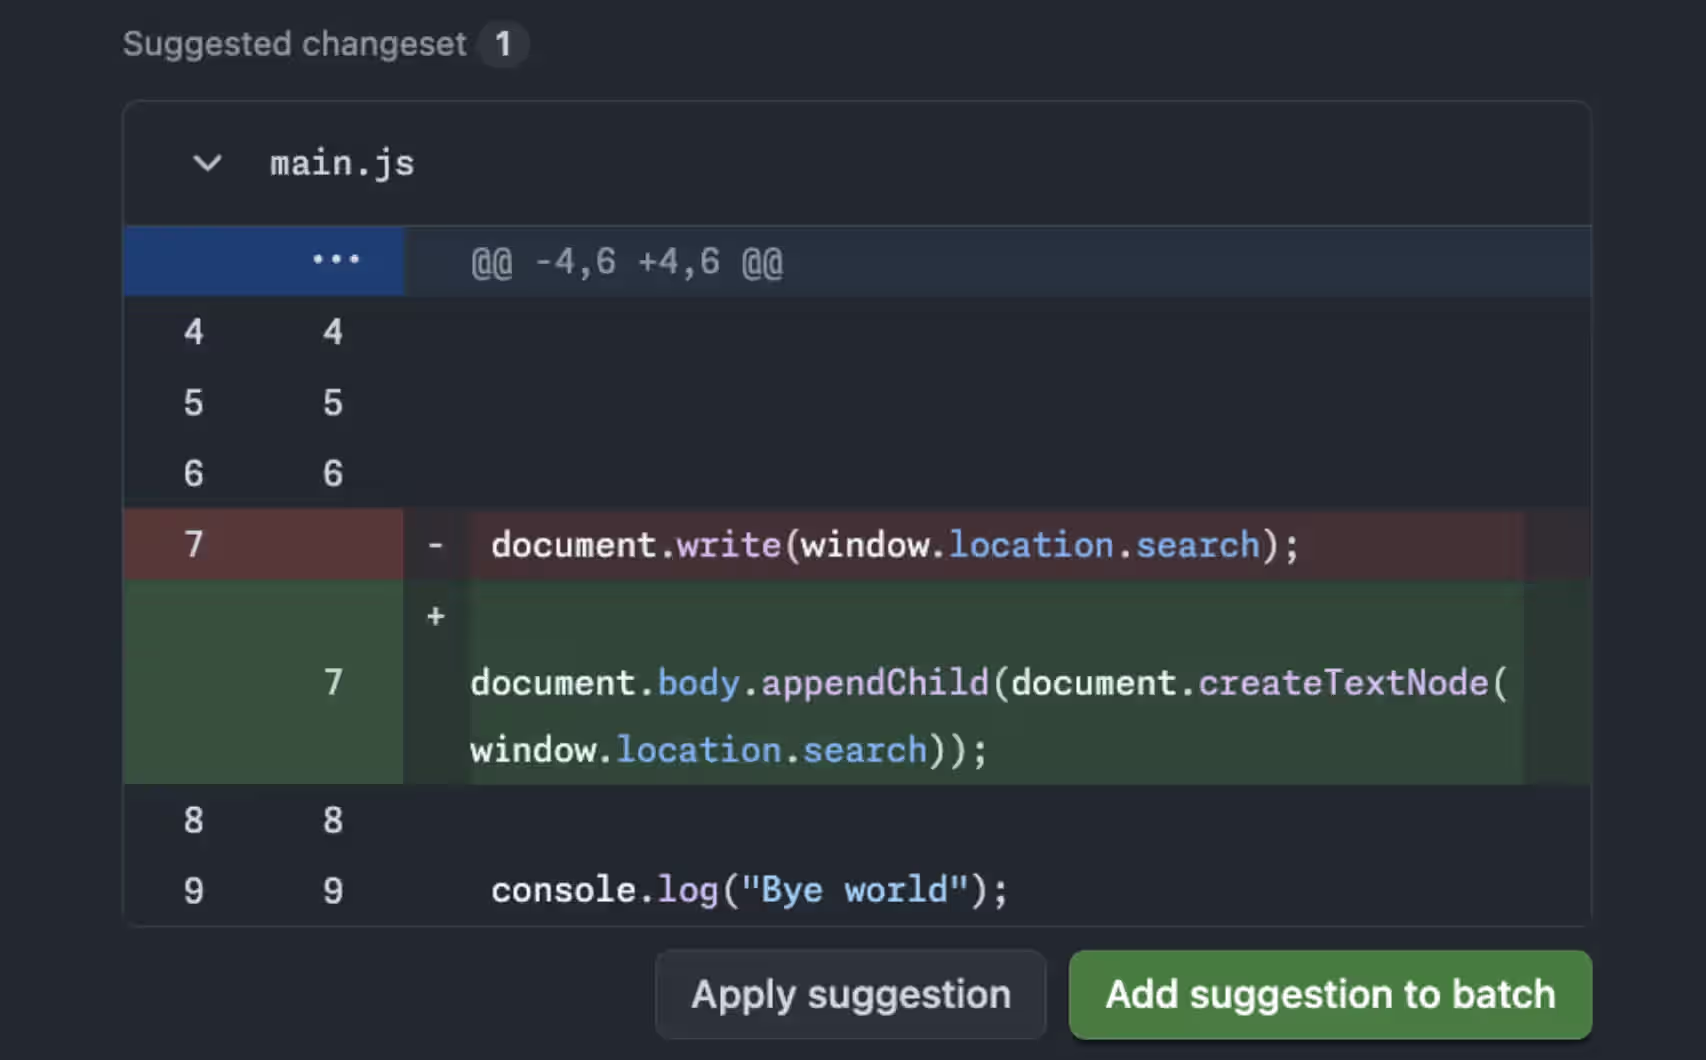
İşin özü basit ama etkisi fena değil. Pull request içindeki Files changed sekmesinde birden fazla security alert suggestion’ı tek tek uğraşmadan batch’e alabiliyorsunuz. Sonra bunları tek commit olarak uyguluyorsunuz. Böylece her alert için ayrı ayrı tarama koşmak yerine bir kez scan çalışıyor. Hem zaman kazanıyorsun hem de PR akışı gereksiz yere dağılıp gitmiyor.

Açık konuşayım, ben yıllardır güvenlik ve DevOps tarafında en çok şu cümleyi duydum: “Düzeltiriz ama sonra.” İşin aslı şu ki o “sonra” çoğu zaman hiç gelmiyor. En çok da büyük kod tabanlarında küçük yamalar bile birikince borç gibi büyüyor (bizzat test ettim). Bu yüzden böyle küçük görünen iyileştirmeler pratikte bayağı değerli oluyor (en azından benim deneyimim böyle)

Bir dakika — bununla bitmedi.

💡 Bilgi: Toplu düzeltme yaklaşımı sadece hız kazandırmaz; aynı zamanda daha az scan, daha az gürültü ve daha net review demek olur. Kurumsalda bu tip küçük iyileştirmelar bazen haftalık teslimat ritmini gözle görülür şekilde rahatlatıyor.

Neden Bu Kadar Önemli?

Dürüst olmak gerekirse, Code scanning alarmı görmek başka şey, önü düzgün kapatmak başka şey. Mesela 2024’te Ankara’da bir finans müşterisinde benzer bir akış kurarken fark ettik ki ekipler güvenlik uyarılarını ciddiye alıyor ama süreç dağınıksa öncelik düşüyor. Herkes kendi işine bakıyor, PR’da kalan birkaç satır da ertelenip gidiyor.

Toplu uygulama burada güzel bir denge kuruyor. Güvenlik ekibi “bu zafiyetleri kapatalım” diyor, geliştirici ekip de bunu tek seferde halledip yoluna devam edebiliyor. Hani market alışverişinde beş kere kasaya gitmek yerine hepsini tek sepete koymak gibi… Basit ama etkili.

Bir de şu var: tek commit ile ilerlemek review kalitesini artırabiliyor. Çünkü değişiklikler birbirine bağlıysa, onları parçalamak bazen anlamı bozuyor. Mesela refactor + güvenlik düzeltmesi birlikteyse tek seferde görmek daha mantıklı olabiliyor. Tabiî her durumda değil; bazı yamaları ayırmak hâlâ daha temiz olabilir.

Küçük takımda nasıl hissedilir?

Küçük startup’larda bu özellik direkt hız kazandırır. 3 kişilik ekipte kimse bütün gün güvenlik alarmı kovalamak istemez zaten. Tek batch ile işi toparlamak ciddi rahatlık verir (bizzat test ettim)

Enterprise seviyede neden daha kıymetli?

Büyük organizasyonda asıl mesele ölçek oluyor. Yüzlerce repo, farklı sahiplik alanları ve onay akışları varken her ekstra scan maliyet yaratır — hem teknik maliyet hem insan zamanı açısından.

Pratikte Akış Nasıl Çalışıyor?

Mantık şu: pull request üzerinde Code Scanning tarafından bulunan önerileri görüyorsunuz, Files changed bölümünde bunlardan birkaçını seçip batch’e ekliyorsunuz ve sonra topluca uyguluyorsunuz. Sonrasında sistem bunu tek commit olarak ele alıyor ve yeni scan sayısını şişirmeden ilerletiyor.

// Kavramsal akış
1) PR açılır
2) Code scanning alert'lar görünür
3) Files changed sekmesinde öneriler seçilir
4) Batch oluşturulur
5) Tek commit uygulanır
6) Tek tarama çalışır
7) Review devam eder

Şöyle söyleyeyim, Bence buradaki en önemli nokta şu: değişiklikleri yığmak değil, bilinçli paketlemek gerekiyor. Yanı rastgele her şeyi aynı torbaya atmayın; ilişkili olanları birlikte alın (inanın bana). Yoksa kısa vadede hız kazanırsınız ama inceleme tarafında kafa karışıklığı çıkar.

Hmm, bunu nasıl anlatsamdı…

Yaklaşım Artısı Eksiği
Tek tek düzeltme Daha kontrollü inceleme Daha çok scan, daha uzun süre
Batch apply Daha hızlı remediation Paketleme iyi yapılmazsa review zorlaşabilir
Karma yaklaşım Denge sağlar Süreç disiplini ister

Neyse uzatmayayım, burada asıl kazanım “daha az tıklama” değil; karar döngüsünün kısalmasıdır diyebilirim.

Sahada Ben Ne Gördüm?

2019’da kendi lab ortamımda benzer mantığı Azure DevOps üzerinde denemiştim; o zaman amaç güvenlik uyarılarıyla build tekrarlarını azaltmaktı. O deneyim bana şunu öğretti: otomasyon ne kadar iyi olursa olsun kullanıcı deneyimi kötü işe insanlar sistemi pas geçiyor.

Çok konuştum, örnekle göstereyim.

Bak şimdi, Bir başka örnek de Logosoft tarafında 2025’in sonlarında yaptığımız bir kurumsal dönüşüm çalışmasından geliyor (evet, biraz taze). Orada güvenlik ekibi ile geliştirme ekibi arasında “kim neyi ne zaman kapatacak?” tartışması çok oluyordu. Batch mantığına yakınlaştırdığımız iş akışıyla tartışma azaldı; çünkü artık herkes aynı değişiklik paketine bakıyordu.

Bakın, Ama dürüst olayım… Her yerde mucize olmuyor! — kendi adıma konuşayım — Bazı kod tabanlarında alert sayısı o kadar fazla oluyor ki batch yapmak bile ilk anda biraz göz korkutuyor. O noktada önceliklendirme şart; yoksa paketlemek yerine üst üste koymuş oluyorsun sadece.

Zayıf taraf neresi?

Zayıf tarafı şu olabilir: yanlış gruplandırılmış değişiklikler review süresini uzatabilir veya regresyon riskini artırabilir. Kağıt üstünde süper, pratikte göreceğiz artık dediğim yerlerden biri bu (buna dikkat edin)

Nerede çok işe yarar?

Neyse, en çok da dependency kaynaklı ya da benzer pattern’lerden çıkan uyarılarda iyi çalışır diye düşünüyorum. Mesela insecure API usage tarzı birkaç noktayı aynı mantıkla kapatıyorsanız batch gayet doğal durur.

Kullanırken Nelere Dikkat Etmeli?

  • Aynı kökten gelen uyarıları birlikte grupla.
  • Tamamen alakasız düzeltmeleri aynı batch’e sokma.
  • Ekip içinde ownership net olsun; yoksa “ben yaptım öldü” kaosa döner.
  • Büyük PR’larda önce riskli olanları ayıkla, sonra toplu ilerle.
  • Sadece hız değil, okunabilirliği de düşün.

Bana göre burada disiplin kritik nokta oluyor. Güvenlik aracı sana hız veriyor diye kontrolü bırakmıyorsun; tam tersine süreç tasarımını biraz daha akıllıca yapman gerekiyor.

Aslında — dur bir saniye — bunu build pipeline mantığı gibi düşünebilirsiniz: yanlış job sırası varsa tüm zincir yavaşlar veya kırılır.

“Güvenlik düzeltmesini hızlandıran şey sadece araç değil; aracın etrafına kurduğun süreçtir.”

C# dünyasında çalışan ekiplerle konuşurken de hep aynı şeyi söylüyorum: küçük optimizasyonlar toplamda büyük fark yaratıyor. AZ-305 sınavına hazırlanırken mimariyi sadece teknik bileşen olarak değil, operasyonel yük olarak da düşünmeye başlamıştım; burada da durum aynı aslında.
Araç güzel olabilir ama işletim yükünü azaltmıyorsa sahada beklediğin kadar parlak görünmeyebilir. Gel gelelim güzel haber şu ki bu özellik genel kullanıma açılmış durumda. Github.com üzerinde erişilebilir hâle gelmiş olması benim açımdan önemli bir sinyal veriyor: ürün olgunlaşıyor. Günlük iş akışına giriyor demek bu. Bir de şunu söyleyeyim:bazen en iyi iyileştirme büyük ekranlara çıkmaz; sessizce zamanı geri verir. Bu özellik de öyle biraz…

Kendi Ekibinizde Nasıl Konumlandırırsınız?

Bu kısmı iki senaryo ile düşünmek lazım.

  • Küçük startup: Kod sahipliği belli olduğu için batch apply hızlı adapte edilir.*
  • Büyük enterprise: Onay zinciri ve policy katmanı nedeniyle önce pilot yapmak gerekir.*
Ayrıca eğer GitHub Security Campaigns ya da repo bazlı governance kullanıyorsanız bu özelliği doğrudan devreye almak yerine önce hangi alert tiplerinde kullanılacağını belirleyin.
Aksi hâlde ekipler gereksiz yerde hızlı davranıp yanlış yerde yavaşlayabilir.
Bugünlerde Copilot Code Review metriklerine bakarken gördüğüm şey tam da buydu:
ölçmediğin şeyi iyileştiremiyorsun.
Bu yüzden yeni özellikleri körlemesine açmak yerine birkaç sprint boyunca izlemek bence daha doğru.

Sıkça Sorulan Sorular

GitHub code scanning’de batch apply ne işe yarar?

İşte, pull request içindeki birden fazla security alert suggestion’ını topluca uygulamanızı sağlar. Böylece her fix için ayrı ayrı işlem yapmak zorunda kalmazsınız ve tarama sayısı azalır (ciddiyim)

Tek commit ile uygulamak neden avantajlı?

Tek commit sayesinde yalnızca bir kez scan çalıştırırsınız. Review süresi kısalır.

Bu yöntem özellikle birbirine bağlı küçük düzeltmelerde oldukça iş görür.

Bütün alert türlerinde kullanmalı mıyım?

Hayır, her durumda uygun olmayabilir. Alakasız değişiklikleri aynı pakete koyarsanız inceleme zorlaşabilir. En doğrusu ilişkili olanları birlikte gruplamak olur — E tabiî ekip disiplini de şart!

This feature small team and enterprise’de farklı mı kullanılır?

Evet.

Küçük takımlarda doğrudan hız kazandırır.

Enterprise tarafta işe politika, onay ve ownership katmanları yüzünden önce pilot deneme yapmak daha sağlıklı olur.

Kaynaklar ve İleri Okuma

GitHub Code Scanning Resmî Dokümantasyonu

GitHub Blog Changelog Duyurusu

Bi saniye — About Code Scanning in GitHub Docs (yanlış duymadınız)

İlgili Yazılarımızdan Bazıları

🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.

AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

GitHub Copilot for Jira: Preview’de Neler Sıkılaştı?
GitHub Copilot for Jira: Preview’de Neler Sıkılaştı?29 Mar 2026
Kubernetes CVE Kayıt Düzeltmesi: Tarayıcılarınız Şaşıracak
Kubernetes CVE Kayıt Düzeltmesi: Tarayıcılarınız Şaşıracak20 Haz 2026
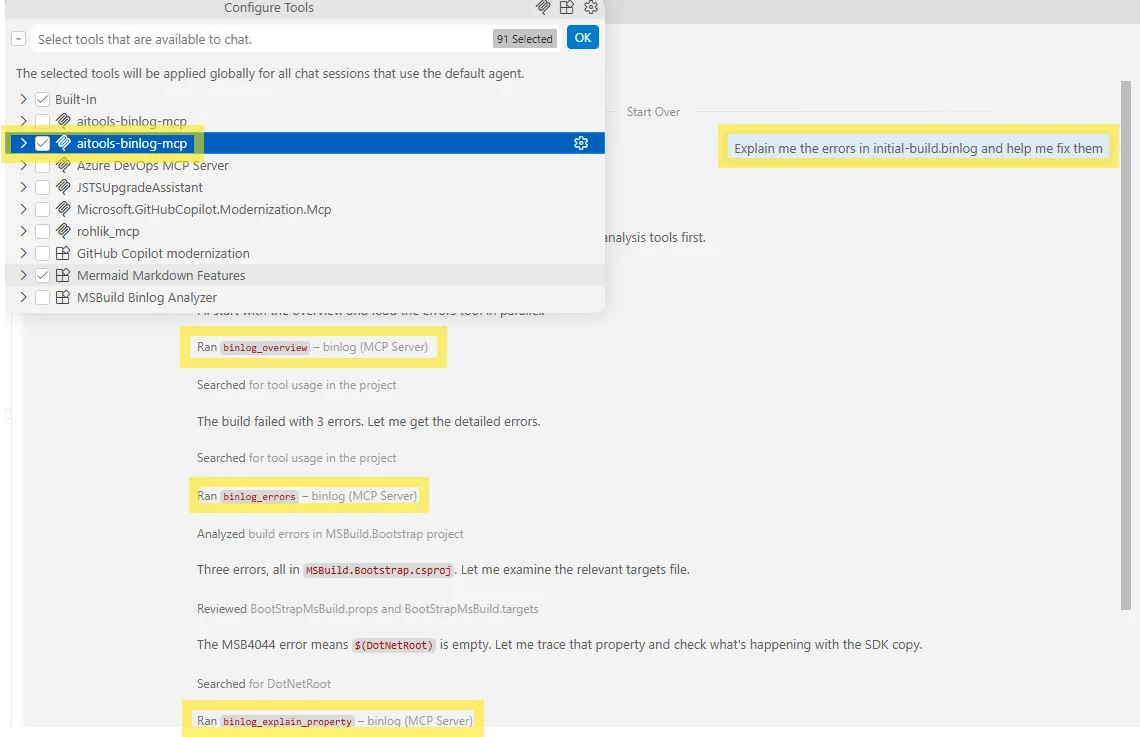
Binlog MCP Server: Build Sorunlarını Copilot'a Çözdürmek
Binlog MCP Server: Build Sorunlarını Copilot'a Çözdürmek20 Haz 2026
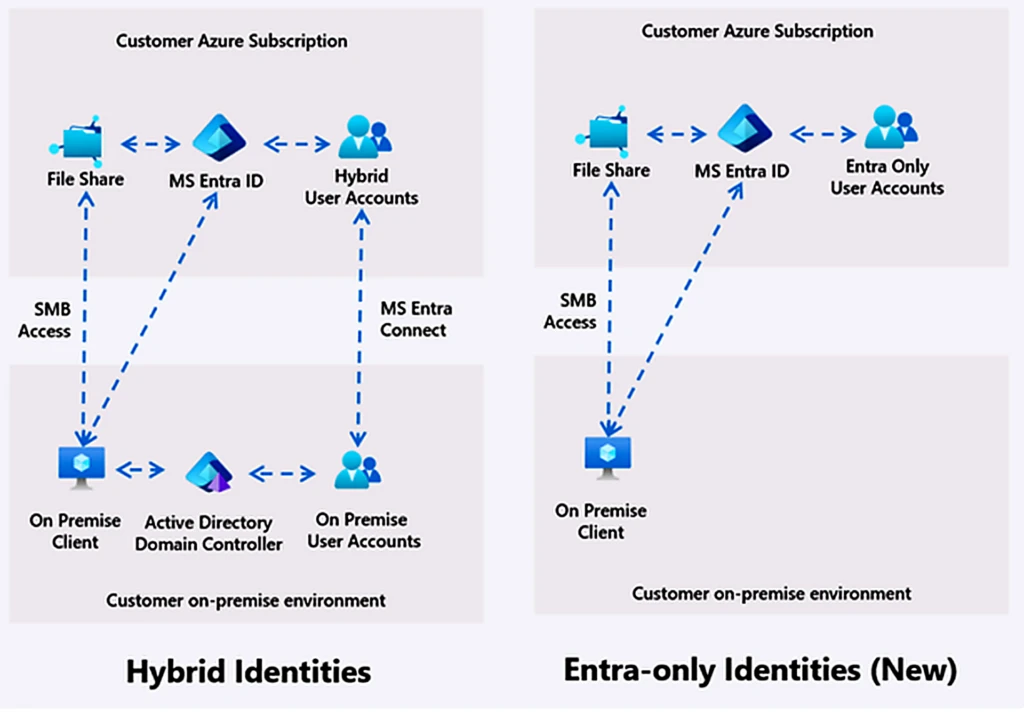
Azure Files’ta Kimlik Duvarı Kalktı: Entra-Only Dönemi
Azure Files’ta Kimlik Duvarı Kalktı: Entra-Only Dönemi23 May 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket DevSecOps GitHub Code Scanning güvenlik uyarıları kod tarama PR hızı Pull Request toplu düzeltme
Önceki yazı

Azure SDK’da Node.js 20 Desteği Bitiyor: Hazır mısınız?

Sonraki yazı

ASP.NET Core 2.3 İçin Saat İşliyor: Ne Yapmalı?

İlginizi Çekebilir

Work IQ Developer Tools ile Copilot Plugin Paketleme
Aşkın KILIÇ 0

Work IQ Developer Tools ile Copilot Plugin Paketleme

04/10/2026
GitHub Copilot: Kaldırılan 4 Model ve Geçiş Alternatifleri
Aşkın KILIÇ 0

GitHub Copilot: Kaldırılan 4 Model ve Geçiş Alternatifleri

04/10/2026
Azure Cosmos DB Shell Artık Data Explorer İçinde
Aşkın KILIÇ 0

Azure Cosmos DB Shell Artık Data Explorer İçinde

04/10/2026

3 comments

comments user
Serkan D. 08/04/2026 00:14

Bunu bilmiyordum, özellikle büyük PR’larda her alert için ayrı ayrı uğraşmak gerçekten can sıkıcıydı. Toplu uygulama seçeneği review süreçlerini epey kısaltacak gibi görünüyor. Bu arada şu yazınız da güzeldi: ASP.NET Core 2.3 İçin Saat İşliyor: Ne Yapmalı? — https://www.askinkilic.com.tr/aspnet-core-23-icin-saat-isliyor-ne-yapmali/

comments user
Fatma B. 08/04/2026 00:18

Bunu bilmiyordum, tek tek uğraşmak gerçekten can sıkıcıydı. Hemen deneyeceğim, büyük PR’larda epey zaman kazandırır bu.

comments user
Uğur H. 08/04/2026 05:21

Bunu bilmiyordum, ciddi zaman kurtarıcı bir özellik. Özellikle büyük PR’larda tek tek uğraşmak gerçekten can sıkıcıydı, toplu uygulama çok işe yarayacak.

Yorumlar kapalı.

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • Cosmos DB Mirroring: VNet Gateway ile Kapalı Ağda Kurulum
    05/10/2026 Cosmos DB Mirroring: VNet Gateway ile Kapalı Ağda Kurulum
  • Work IQ Developer Tools ile Copilot Plugin Paketleme
    04/10/2026 Work IQ Developer Tools ile Copilot Plugin Paketleme
  • GitHub Copilot: Kaldırılan 4 Model ve Geçiş Alternatifleri
    04/10/2026 GitHub Copilot: Kaldırılan 4 Model ve Geçiş Alternatifleri
  • Azure Cosmos DB Shell Artık Data Explorer İçinde
    04/10/2026 Azure Cosmos DB Shell Artık Data Explorer İçinde
  • Azure Developer CLI 1.34: azure.yaml Katmanları ve
    04/10/2026 Azure Developer CLI 1.34: azure.yaml Katmanları ve
  • 25 Dolar Altında Yapay Zeka Uygulaması mı? İşte Nasıl Yapılır!
    10/03/2026 25 Dolara Yapay Zeka Uygulaması Nasıl Yapılır?
  • 2026-03-10_15-35-23
    10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
  • Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
    18/03/2026 Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
  • DevOps Güncellemeleri
    09/03/2026 Azure DevOps Server Şubat Güncellemesi: Güvenlik
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure OpenAI azure sdk Azure SQL bulut bilişim CI/CD code review copilot Copilot CLI DevOps geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes Kurumsal geliştirme kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry otomasyon performans Pull Request RAG REST API SEO uyumlu verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 469 yazı 🏗️ Bulut Altyapı 378 yazı 🤖 Yapay Zeka 314 yazı 🔧 DevOps 260 yazı ☁️ Microsoft Azure 254 yazı 🔒 Güvenlik & Kimlik 214 yazı 🏢 Kurumsal Teknoloji 96 yazı 📊 Veri & Analitik 66 yazı 🐳 Konteyner & Kubernetes 61 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← Azure SDK’da Node.js 20 ...
    ASP.NET Core 2.3 İçin Saat İşl... →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS