İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Güvenlik & Kimlik
  • Azure Storage API’larında Entra ID ve RBAC Dönemi: Pratikte Ne Değişti?
Güvenlik & Kimlik Microsoft Azure Veri & Analitik API güvenliği, Azure Storage, Entra ID, Microsoft Azure, OAuth, RBAC, SAS token, veri güvenliği Aşkın KILIÇ 18/03/2026 0 Yorumlar

Azure Storage API’larında Entra ID ve RBAC Dönemi: Pratikte Ne Değişti?

Azure Storage API’larında Entra ID ve RBAC Dönemi: Pratikte Ne Değişti?
📑 İçindekiler
  1. Şifreli Kapılar Artık Daha Akıllı: Azure Storage API’ları Nereye Evriliyor?
  2. Neleri Kapsıyor Bu Güncelleme?
  3. Peki Ya Hata Kodları? Ufak Bir Tuzak Var!
  4. Neden Herkes Oauth’a Zorlanıyor?
  5. Koddan Fazlasına İhtiyaç Var mı?
  6. Sahada Gördüğüm Sorular & Cevaplar — Aklınızda Kalmasın!
  7. Kapanış Notu ve Son Tavsiyelerim
  8. Sıkça Sorulan Sorular
  9. Azure Storage API’larında Entra ID ve RBAC kullanımı ne avantaj sağlıyor?
  10. OAuth ile erişim sağlanırken eski 404 hataları neden 403 veya 401 oluyor?
  11. RBAC destekleyen Azure Storage API’ları hangileri?
  12. SAS token kullanmak yerine OAuth’a geçmek zor mu?
  13. Bu yeni RBAC ve Entra ID entegrasyonu hangi durumlarda kritik?
  14. Kaynaklar ve İleri Okuma
⏱️ 5 dk okuma📅 18 Mart 2026🔄 Güncelleme: 15 Temmuz 2026👁️ 50 görüntülenme

Şifreli Kapılar Artık Daha Akıllı: Azure Storage API’ları Nereye Evriliyor?

Vallahi,
Hadi itiraf edelim, güvenlik denen şey çoğu zaman elimizi kolumuzu bağlıyor. Hele ki gününüz Azure Storage gibi kocaman veri depolarının anahtarlarını çevirmekle geçiyorsa… Yanı bir bakmışsın “şu best practice çıktı”, öbür gün başka uyarı! Ama geçtiğimiz hafta duyurulan yenilik var ya — işte o hakikaten farklı. Çünkü artık Microsoft Entra ID (eski adıyla Azure AD) desteğiyle beraber, can alıcı Storage API’larında RBAC kontrolleri sahada çalışıyor. Uzatmayacağım; OAuth ile erişim, üstelik rol bazlı yetkilendirme desteğiyle, hayal olmaktan çıkıp gerçeğe dönüşmüş durumda.
Diyorsanız ki “Zaten vardı bu işler?”, bi’ dakika… O kadar basit değil! Ben ilk duyduğumda “Oh be sonunda!” dedim; 2021 başında büyük finans kuruluşunda dosya servisleriyle çuvallayınca yaşadığım tatsızlık hâlâ aklımda mesela. Oraya ayrıca geleceğim.

İlgili içerik: Azure Files’ta Kimlik Duvarı Kalktı: Entra-Only Dönemi

Neleri Kapsıyor Bu Güncelleme?

Bence burası kritik çünkü değişiklik ‘her yerde OAuth geldi!’ gibi genelleyici bir şey değil; spesifik bazı veri seviyesi hareketlere dokunuyor:

  • Get Account Information
  • Get/Set Container ACL
  • Get/Set Queue ACL
  • Get/Set Table ACL

Buralar tam olarak şu sorulara cevap veriyor: “Kim hangi konteyneri görebilir?”, “Kim o queue’ya mesaj bırakabilir?” Bunların yanıtı bugüne kadar ya statik anahtarla ya da SAS token’la idare edildi. Eh, bu yöntemler de bana her zaman taş devrinden kalma geliyor zaten (kendi tecrübem). Sonunda dişe dokunur, adam akıllı ve merkezî alternatif resmî olarak önümüze kondu (kendi tecrübem)

Vallahi gerçek şu ki, yıllardır OAuth eksikliğinden dolayı müşterilerim ellerinde gereksiz SAS token patlatmak zorunda kaldı — resmen risk dağıtıyorduk!

Peki Ya Hata Kodları? Ufak Bir Tuzak Var!

Bunu gözden kaçırmayın sakın — yoksa kendinizi sabaha karşı projede saç baş yolarken bulursunuz! Önceden yanlışlıkla OAuth ile bu endpoint’lere dadandığınızda karşınıza pat diye 404 Not Found fırlardı ve insan zannediyor ki endpoint yok (!). Aslında oradasınız. Erişiminiz yokmuş; şimdi işe gerçekten izniniz olmazsa 403 Forbidden, anonim talepteyseniz de klasik şekilde 401 Unauthorized (yanlış duymadınız).

Eski kodlarda veya otomasyonlarınızda “404 dönerse şöyle davran” tarzı if koşulları varsa acilen tarayın derim – ters köşe olabilirsiniz.
Geçen ay Logosoft tarafında peş peşe üç uygulamada bunların tetiklendiğine şahit oldum, sabahlamalık debug seanslarımız öldü yanı…

💡 Bilgi: Sağlam çözüm için HTTP hata kodlarına körü körüne bağlanmak yerine dökümantasyondaki desteklenen API listesini takip etmek daha mantıklı.

Azure Storage API’larında Entra ID ile OAuth tabanlı RBAC kontrolleri devreye girerek, SAS/anahtar yerine rol bazlı yetkilendirmeyi veri seviyesinde uygulanabilir hâle getiriyor.

Özellik Konuya Etkisi
Kimlik Doğrulama Entra ID (OAuth) üzerinden yetkilendirme
Yetkilendirme Modeli Rol bazlı RBAC kontrolleriyle “kim neyi yapar” netleşiyor
Hangi Endpoint’ler Account info, Container/Queue/Table ACL Get-Set işlemleri
Hata Davranışı Yetki yoksa 403, anonimse 401; eski kodlar 404 kontrolü yapıyorsa revize gerekebilir

Not: Desteklenen API listesini ve HTTP hata kodlarını kontrol ederek mevcut otomasyon/if koşullarını güncelleyin.

Neden Herkes Oauth’a Zorlanıyor?

İnanın, Bence bunu atlamak mümkün değil… Anahtar temelli veya SAS token bazlı giriş yöntemleri uzun yıllardır ortalarda dolaşıyor fakat çağ değişti — artık işleri çok büyüttük.

  • SAS Token: Belli süre kullanılabilen özel link – kötü niyetlinin eline düşerse sonuç hüsran olabilir. Kontrolü zahmetlidir.
  • Anahtar Bazlı Erişim: Bir kere kaptırdın mı tüm storage hesabını silip yeniden oluşturman gerekebilir.
  • OAuth (Entra ID): Rolleri tek merkezden atayabiliyorsun, token süresi senin kontrolünde oluyor, audit tutması kolaylaşıyor ve izin yönetimi topluca çözümleniyor.

Kendi blogumda adlfs ile AI projelerinde blob bağlantısı üzerine yazarken (


using Azure.Identity;
using Azure.Storage.Blobs;
var credential = new DefaultAzureCredential();
var client = new BlobServiceClient(new Uri("https://hesapadi.blob.core.windows.net"), credential);
var info = client.GetAccountInfo(); // Sadece örnek
// Artık credential işi sizin sırtınızdan kalktı!

Ama burada tuzağa dikkat edin — local’de çalışan kod prod’daki managed identity’ye ya da service principal’e kendiliğinden geçiş yapamayabiliyor(!). Hybrid cloud tabanlı altyapılarda özellikle testte pas geçtiğimiz çok oluyor.
Haziran sonu Telekom sektöründen Fatih’in macerasına şahidim mesela… Local’de harika koştuğu hâlde staging’e koyunca authentication error verdi – meğer environment variable unutulmuş!

Koddan Fazlasına İhtiyaç Var mı?

Sadece kodu elle düzeltmek yeter mi sanıyorsunuz? Değil! Portal’dan RBAC rolünü layıkıyla atanmadıysa hiç uğraşmayın – canlıya indirmemeniz gereken izinleri geliştirmeye açarsanız ileride dönüp uğraştırır sizi.
Unutmadan ekleyeyim; App Service’inize Managed Identity vermeyi atlarsanız boşuna oyalanırsınız sonra… Demedi demeyin!
(ki bu çoğu kişinin gözünden kaçıyor)

Sahada Gördüğüm Sorular & Cevaplar — Aklınızda Kalmasın!

  • Kullanıcı bazında audit log tutulabiliyor mu?
    Tabiî ki mümkün! OAuth aktif olunca hem access hem action log’unuz doğrudan Entra portalından izlenebilir hâle geliyor – kim ne yaptı açık seçik ortada.
  • Tamamıyla SAS’tan vazgeçmeli mıyım peki?
    Aniden bırakmaya gerek yok belki ama stratejinizi mutlaka evriltin derim. Public static hosting vb kısa vadeli paylaşım durumlarında hâlâ işe yarar fakat orta-uzun vadede güvenliği arttıracaksanız tek yol OAuth + RBAC’tan geçiyor.
  • Tüm client SDK’larda durum eşit mi dersiniz?
    Ne yazık ki hayır… Python cephesinde son aylarda bazı feature eksikleri devam ediyor (Temmuz’da deneyip görmüştük),.NET işe yarışta biraz önde gidiyor şimdilik.
💡 Bilgi:Eğer en güncel Azure SDK gündemi ilginizi çekiyorsa,
son değerlendirme yazımı mutlaka inceleyin!

Kapanış Notu ve Son Tavsiyelerim

Bana kalırsa herkesin masasına acilen gelmesi gereken konu öldü bu entegrasyon mevzuu… Eğer storage yöneticiliğinde çıtayı yukarı taşıyacaksanız beklemeyin.
Ama dürüst olayım; henüz %100 dört dörtlük diyemiyorum—özellikle eski sistemlerden göç ederken minnak sıkıntılar yaşanmaya devam ediyor (mesela custom uygulamalarda yeni hata kodlarına alışma sancısı).

Pratikte birebir denemişliğimle söylüyorum:
Bu upgrade sizi uzun vadede kurtaran cinsten olacak.
RBAC için harcadığınız zamandan daha fazlasını kesinlikle geri kazanacaksınız.
Son tavsiye? Hata kodlarına takılı kalıp küçük buglarla boğuşmayın…
Kaybettiğiniz zamanı sonra bana hatırlatırsınız!


Kaynak: Azure Storage APIs gain Entra ID and RBAC support

Sıkça Sorulan Sorular

Azure Storage API’larında Entra ID ve RBAC kullanımı ne avantaj sağlıyor?

Entra ID ve RBAC ile artık erişim kontrollerini çok daha merkezî ve güvenli şekilde yönetebiliyoruz. Eskiden SAS token gibi geçici ve riskli yöntemlere mahkumduk, şimdi işe roller bazında kim ne yapabilir net olarak belirleniyor. Kendi tecrübem, bu değişiklikle operasyonlar çok daha rahatladı.

OAuth ile erişim sağlanırken eski 404 hataları neden 403 veya 401 oluyor?

Önceden yetkisiz erişimde 404 Not Found dönmesi kafa karıştırıyordu çünkü endpoint gerçekten vardı ama erişim engellenmişti. Şimdi işe 403 Forbidden veya 401 Unauthorized dönerek erişim sorununu daha net anlıyoruz. Bu değişiklik, debug sürecini oldukça kolaylaştırıyor.

RBAC destekleyen Azure Storage API’ları hangileri?

Özellikle Get/Set Container, Queue ve Table ACL işlemleri ile Get Account Information gibi veri seviyesindeki hareketlerde RBAC devreye giriyor. Yanı kim hangi konteyneri veya kuyruğu görebilir, kim mesaj gönderebilir gibi yetkilendirmeler artık buradan kontrol ediliyor.

SAS token kullanmak yerine OAuth’a geçmek zor mu?

İlk başta alışmak zaman alabilir, özellikle eski sistemlerde otomasyonlar varsa dikkat etmek gerekiyor. Ama uzun vadede güvenlik ve yönetilebilirlik açısından kesinlikle daha iyi. Benim deneyimim, özellikle büyük ölçekli projelerde OAuth’a geçmek işleri bayağı kolaylaştırıyor.

Bu yeni RBAC ve Entra ID entegrasyonu hangi durumlarda kritik?

Büyük ve hassas veri depoları yönetirken, erişim yetkilerinin merkezî ve kontrollü olması gerektiğinde kritik öneme sahip. Özellikle finans, sağlık gibi sektörlerde veri ihlali riski minimuma indiriliyor. Dolayısıyla bu güncelleme, güvenlik politikalarını sıkılaştırmak isteyen herkes için önemli.

Kaynaklar ve İleri Okuma

Authenticate with Azure Active Directory and role-based access control (Azure Storage)

Authorize access to Azure Storage using Azure AD

Azure Storage Enhances Security with RBAC and Azure AD Integration

Azure SDK for.NET – Storage Blobs Samples

🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.

AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

Azure Boards: Kanban ve Backlog’da Yeni Filtre Dönemi
Azure Boards: Kanban ve Backlog’da Yeni Filtre Dönemi13 Mar 2026
Agent Memory Artık Ciddiye Alınmalı: Üretimde Güven, Şeffaflık, Kontrol
Agent Memory Artık Ciddiye Alınmalı: Üretimde Güven, Şeffaflık, Kontrol7 Haz 2026
Azure SRE Agent'ı Connector Namespace ile Güçlendirmek
Azure SRE Agent'ı Connector Namespace ile Güçlendirmek1 Eyl 2026
azd Mart 2026: AI Ajanları ve Copilot’la Yeni Dönem
azd Mart 2026: AI Ajanları ve Copilot’la Yeni Dönem31 Mar 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket API güvenliği Azure Storage Entra ID Microsoft Azure OAuth RBAC SAS token veri güvenliği
Önceki yazı

Azure SDK Eylül 2025: Playwright Rüzgârı, Kimlikte Güçlenme ve Beta Sürprizleri

Sonraki yazı

Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim

İlginizi Çekebilir

CppCon 2026'da Microsoft: Hangi Oturumlar Öne Çıkıyor?
Aşkın KILIÇ 0

CppCon 2026’da Microsoft: Hangi Oturumlar Öne Çıkıyor?

14/09/2026
Azure AI Speech LLM 2607: Çok Dilli Doğrulukta Ne Değişti?
Aşkın KILIÇ 0

Azure AI Speech LLM 2607: Çok Dilli Doğrulukta Ne Değişti?

13/09/2026
MSVC'de constexpr cmath ve LLVM libc: Ne Değişiyor?
Aşkın KILIÇ 4

MSVC’de constexpr cmath ve LLVM libc: Ne Değişiyor?

13/09/2026

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • .NET Conf 2026'da Hikâyenizi Nasıl Paylaşırsınız?
    14/09/2026 .NET Conf 2026’da Hikâyenizi Nasıl Paylaşırsınız?
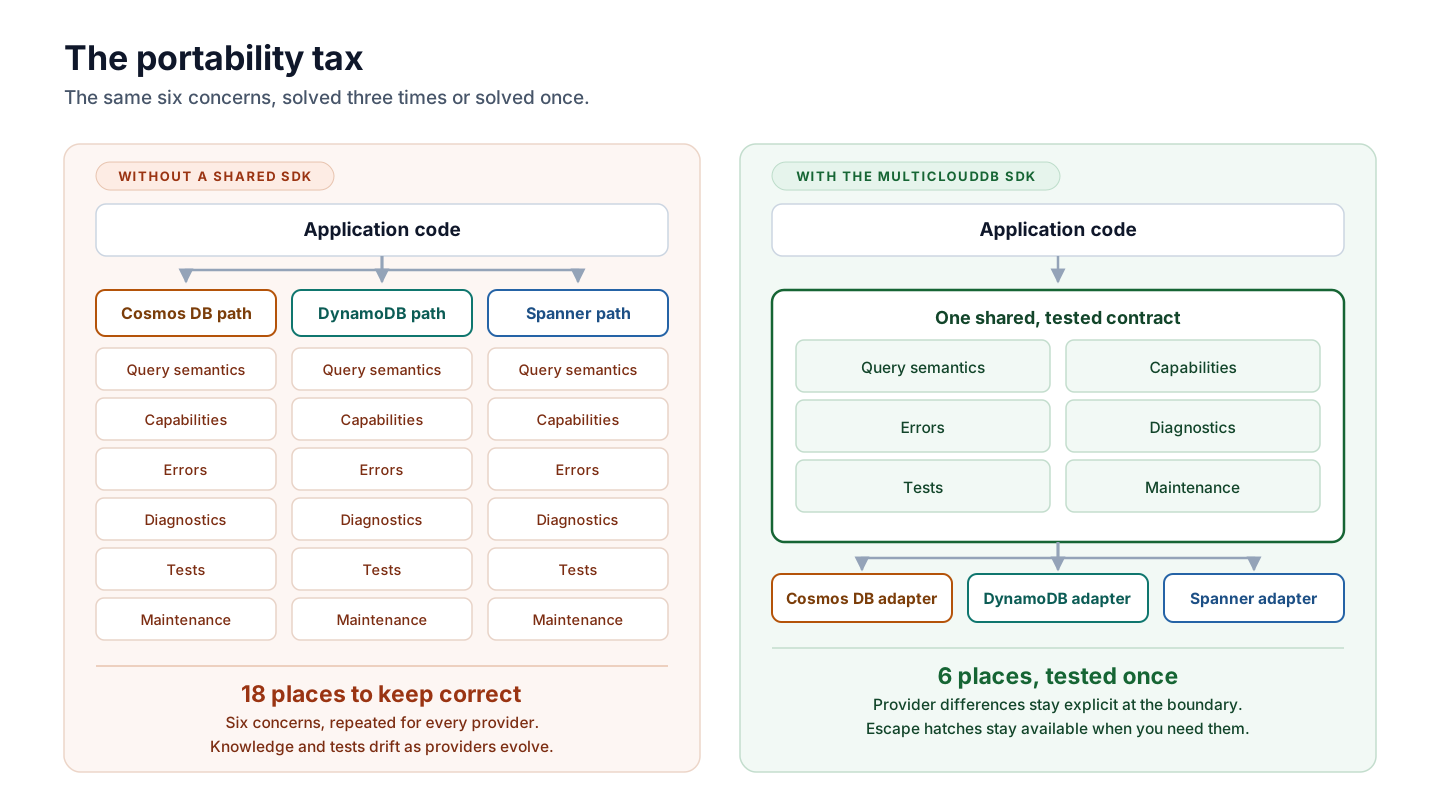
  • MulticloudDB SDK Nedir? Tek Java API, Üç Sağlayıcı
    14/09/2026 MulticloudDB SDK Nedir? Tek Java API, Üç Sağlayıcı
  • Marketing Ops as Code: GitHub'da Nasıl Kurulur?
    14/09/2026 Marketing Ops as Code: GitHub’da Nasıl Kurulur?
  • CppCon 2026'da Microsoft: Hangi Oturumlar Öne Çıkıyor?
    14/09/2026 CppCon 2026’da Microsoft: Hangi Oturumlar Öne Çıkıyor?
  • Copilot Code Review'da Otomatik Çözüm: Ne Değişti?
    13/09/2026 Copilot Code Review’da Otomatik Çözüm: Ne Değişti?
  • Copilot Cloud Agent Metriği: Kullanımı Ölçmek Kolaylaştı
    11/04/2026 Copilot Cloud Agent Metriği: Kullanımı Ölçmek Kolaylaştı
  • GitHub Code Scanning’de Toplu Düzeltme: PR’lar Hızlandı
    07/04/2026 GitHub Code Scanning’de Toplu Düzeltme: PR’lar Hızlandı
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • GitHub Copilot Cloud Agent İçin Runner Kontrolü: Kurumsal Düzen
    03/04/2026 GitHub Copilot Cloud Agent İçin Runner Kontrolü: Kurumsal Düzen
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

SİZİN İÇİN DERLEDİK

MulticloudDB SDK Nedir? Tek Java API, Üç Sağlayıcı
Bulut Altyapı Geliştirici Araçları

MulticloudDB SDK Nedir? Tek Java API, Üç Sağlayıcı

14/09/2026 Aşkın KILIÇ
Marketing Ops as Code: GitHub'da Nasıl Kurulur?
DevOps Geliştirici Araçları Kurumsal Teknoloji

Marketing Ops as Code: GitHub’da Nasıl Kurulur?

14/09/2026 Aşkın KILIÇ
CppCon 2026'da Microsoft: Hangi Oturumlar Öne Çıkıyor?
DevOps Geliştirici Araçları Microsoft Azure Yapay Zeka

CppCon 2026’da Microsoft: Hangi Oturumlar Öne Çıkıyor?

14/09/2026 Aşkın KILIÇ
Copilot Code Review'da Otomatik Çözüm: Ne Değişti?
DevOps Geliştirici Araçları Yapay Zeka

Copilot Code Review’da Otomatik Çözüm: Ne Değişti?

13/09/2026 Aşkın KILIÇ
Azure AI Speech LLM 2607: Çok Dilli Doğrulukta Ne Değişti?
Geliştirici Araçları Microsoft Azure Yapay Zeka

Azure AI Speech LLM 2607: Çok Dilli Doğrulukta Ne Değişti?

13/09/2026 Aşkın KILIÇ
MSVC'de constexpr cmath ve LLVM libc: Ne Değişiyor?
Geliştirici Araçları Microsoft Azure

MSVC’de constexpr cmath ve LLVM libc: Ne Değişiyor?

13/09/2026 Aşkın KILIÇ
Microsoft, 2026 Gartner Container Management Lideri
Bulut Altyapı Microsoft Azure Yapay Zeka

Microsoft, 2026 Gartner Container Management Lideri

12/09/2026 Aşkın KILIÇ
GitHub Copilot Metriklerine VS Code Agents Eklendi
DevOps Geliştirici Araçları Yapay Zeka

GitHub Copilot Metriklerine VS Code Agents Eklendi

12/09/2026 Aşkın KILIÇ
Kubernetes v1.37’de Native Histogramlar Beta Oldu
Bulut Altyapı Geliştirici Araçları

Kubernetes v1.37’de Native Histogramlar Beta Oldu

12/09/2026 Aşkın KILIÇ
Google Search ile Yarışa Hazırlanmanın 3 Yolu
Bulut Altyapı Geliştirici Araçları

Google Search ile Yarışa Hazırlanmanın 3 Yolu

12/09/2026 Aşkın KILIÇ
Azure DevOps Server Eylül Yamaları İçin Kurulum Rehberi
Bulut Altyapı DevOps

Azure DevOps Server Eylül Yamaları İçin Kurulum Rehberi

11/09/2026 Aşkın KILIÇ
GitHub Pull Request Sayfası Yenilendi: Yeni Filtreler
Geliştirici Araçları

GitHub Pull Request Sayfası Yenilendi: Yeni Filtreler

11/09/2026 Aşkın KILIÇ

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure OpenAI azure sdk Azure SQL bulut bilişim CI/CD CodeQL code review copilot Copilot CLI DevOps geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes Kurumsal geliştirme kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry otomasyon performans Pull Request RAG SEO uyumlu verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 445 yazı 🏗️ Bulut Altyapı 364 yazı 🤖 Yapay Zeka 305 yazı 🔧 DevOps 251 yazı ☁️ Microsoft Azure 240 yazı 🔒 Güvenlik & Kimlik 207 yazı 🏢 Kurumsal Teknoloji 87 yazı 📊 Veri & Analitik 64 yazı 🐳 Konteyner & Kubernetes 57 yazı 📧 Microsoft 365 21 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← Azure SDK Eylül 2025: Playwrig...
    Terminalde AI Ajanlarını Kodda... →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS