İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Güvenlik & Kimlik
  • Azure Files’ta Kimlik Duvarı Kalktı: Entra-Only Dönemi
Bulut Altyapı Güvenlik & Kimlik Active Directory, Azure Files, Entra ID, hibrit geçiş, Kimlik Doğrulama, kurumsal güvenlik, SMB erişimi Aşkın KILIÇ 23/05/2026 3 Yorumlar

Azure Files’ta Kimlik Duvarı Kalktı: Entra-Only Dönemi

Azure Files’ta Kimlik Duvarı Kalktı: Entra-Only Dönemi
📑 İçindekiler
  1. Neyi değiştiriyor bu model?
  2. Zero Trust açısından neden önemli?
  3. AD’sız mimarı neden cazip?
  4. Maliyet ve işletme tarafı: asıl kazanç burada saklı
  5. Küçük ekip mi büyük kurum mu?
  6. Sahada nerede takılır? İşte orası önemli…Bu servisi ilk denediğimde karşılaştığım hata oldukça basitti ama can sıkıcıydı: istemci cihazda gerekli Kerberos/kimlik akışı doğru oturmamıştı ve erişim sürekli reddediliyordu., çözümü şu öldü:, cihazın Entra join durumunu kontrol ettik, Intune politikalarını gözden geçirdik ve ilgili oturum belirteçlerini yeniledik." Bu tarz sorunlar yeni teknolojilerde normaldir; özellikle preview’dan GA’ya geçen özelliklerde ilk birkaç gün insanın sabrı sınanır."
  7. Sıkça Sorulan Sorular
  8. Active Directory olmadan çalışıyor mu?
  9. AVD ile kullanmak mantıklı mı?
  10. MacOS desteği var mı?
  11. Kaynaklar ve İleri Okuma

⏱️ 7 dk okuma📅 23 Mayıs 2026🔄 Güncelleme: 15 Temmuz 2026

Geçen ay, İstanbul’daki bir finans müşterisinde tam da şu soruyu masaya koyduk: “Dosya paylaşımını buluta taşıyoruz ama kimlik tarafında niye hâlâ eski dünyanın yükünü çekiyoruz?” İşin aslı şu ki, Azure Files tarafında Entra-Only identities tam da bu sıkıntıya dokunuyor. Yanı sadece depolama değil, kimlik katmanını da bulut-native hâle getiriyor. Benim hoşuma giden kısım bu öldü; çünkü çoğu projede teknik darboğaz diye görünen şey aslında dümdüz güvenlik ve işletme karmaşası çıkıyor.

Bu duyuruyu ilk okuduğumda aklıma 2019’da Ankara’da yürüttüğümüz bir hibrit geçiş geldi. O zamanlar SMB share erişimi için AD bağımlılığı yüzünden epey uğraşmıştık. VPN, domain join, sync, izin yönetimi… Hani zincir gibi uzuyordu. Şimdi bakınca, Microsoft’un burada yaptığı şey bayağı net: “kimliği de sadeleştir, erişimi de sadeleştir.” Kağıt üstünde güzel dürüyor; pratikte işe gerçekten iş görüyor.

Neyi değiştiriyor bu model?

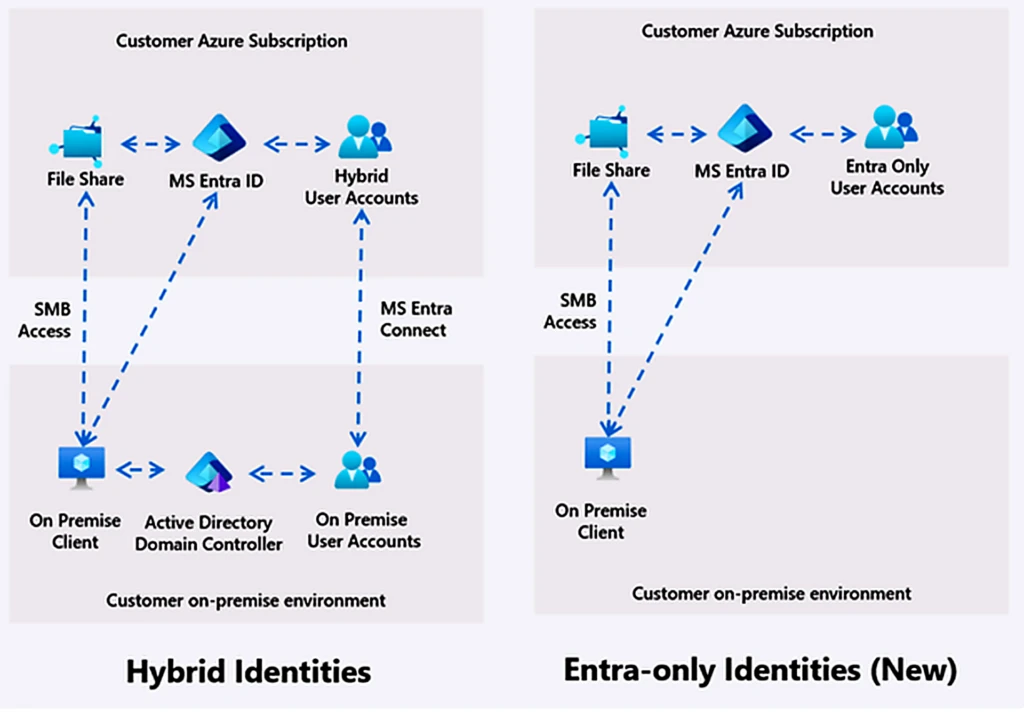
Azure Files SMB erişimini yıllardır kullananlar bilir; dosya paylaşımı tarafı sağlamdır ama kimlik doğrulama kısmı bazen işin tadını kaçırırdı. Bilhassa on-prem Active Directory’ye bağımlı — en azından ben öyle düşünüyorum — yapı kurduğunuzda, her şey biraz daha ağır ilerliyor. Birden fazla site varsa işler iyice karışıyor. Şimdi Entra-Only ile kullanıcıyı doğrudan Microsoft Entra ID üzerinden doğrulayıp SMB share’e eriştirebiliyorsunuz.

Kısa bir not düşeyim buraya.

Bu ne demek? AD DS kurayım mı, sync mi yapayım, managed domain controller mı açayım gibi soruların önemli bir kısmı ortadan kalkıyor. Açık konuşayım: küçük ekipler için bu (söylemesi ayıp) rahatlık büyük nimet değil belki ama baya iş görüyor. Büyük kurumsal yapılarda işe konu sadece rahatlık değil; uyumluluk, denetim izi ve operasyonel maliyet de ciddi biçimde etkileniyor.

Ben AZ-104 ve AZ-500 çalışmalarında hep şunu gördüm: mimariyi basitleştirmek çoğu zaman güvenliği zayıflatmaz, tam tersine güçlendirir. Çünkü karmaşıklık arttıkça yanlış yapılandırma ihtimali de artıyor. Azure Files’ta kimliği doğrudan Entra’ya bağlamak bana göre doğru yönde atılmış bir adım.

Kimlik katmanı ne kadar sadeleşirse, saldırı yüzeyi o kadar küçülür. Dosya paylaşımı tarafında en büyük kazanım bence performans değil; operasyonel yükün azalması.

Zero Trust açısından neden önemli?

Gel gelelim asıl kritik noktaya: Zero Trust. Bu modelde “ağ içindeysen güvenilirsin” mantığı yok. Her erişim isteği yeniden değerlendirilir. Hani ne farkı var diyorsunuz, değil mi? Azure Files Entra-Only yaklaşımı da buna bayağı uyuyor çünkü kullanıcıyı cihazla birlikte değerlendirip modern kimlik sinyallerini kullanabiliyor.

Bunu Türkiye’deki şirketler açısından düşününce tablo daha da netleşiyor. Birçok kurum hâlâ hibrit düzeni taşıyor (belki yanılıyorum ama) ama artık herkes aynı hızda ilerlemiyor; bazı departmanlar cloud-only’a geçmişken bazıları on-prem’den kopamıyor. Böyle ortamlarda yeni nesil dosya erişimi için tek bir kalıp dayatmak yerine geçiş dönemi desteği sunmak çok değerli oluyor.

Bir dakika — bununla bitmedi.

Kurumsal müşterilerimde gördüğüm kadarıyla Türkiye’de benimseme biraz temkinli oluyor… haklı olarak da öyle aslında. İnsanlar önce “Bu çalışacak mı?” diye bakıyor, sonra “Peki denetçi ne diyecek?” sorusuna geliyor. İşte burada native Entra auth avantaj sağlıyor; çünkü hem merkezî yönetim veriyor hem de klasik AD bağımlılığını azaltıyor.

AD’sız mimarı neden cazip?

Bunun cevabı basit: daha az bileşen demek daha az arıza noktası demek.

Size bir şey söyleyeyim, Managed domain controller işletmek istemeyen ekipler için bu bayağı iyi haber. Daha fazla bilgi için

Konu Klasik Hibrit Model Entra-Only Yaklaşımı
Kimlik kaynağı AD DS / Sync / Domain Controller Microsoft Entra ID
Operasyon yükü Daha yüksek Daha düşük
Zerotrust uyumu Kısmi Daha güçlü
Erişim modeli Ağ merkezli Kimlik merkezli
Maliyet baskısı Sürekli bakım var Daha öngörülebilir olabilir

Maliyet ve işletme tarafı: asıl kazanç burada saklı

Maliyet deyince insanlar hemen storage GB fiyatına bakıyor. Asıl para çoğu zaman görünmeyen yerde gidiyor: bakım saatleri, sync hataları, domain sorunları, destek talepleri… E peki, sonuç ne öldü? Bir bankacılık projesinde bunu çok net gördüm; dosya servisi ucuz görünüyordu ama önü çevreleyen altyapı pahalıydı.

💡 Bilgi: Eğer bütçeniz kısıtlıysa önce mevcut AD bağımlılığınızı ölçün; sonra Azure Files üzerinde hangi paylaşımlar gerçekten cloud-only olabilir diye sınıflandırın.

Küçük startup’larda bu özellik neredeyse direkt faydaya dönüşür çünkü ayrı AD altyapısı kurmadan ilerlemek mümkün olur. Enterprise tarafta işe geçiş planı biraz daha dikkat ister; özellikle legacy uygulamalarınız SMB üzerinde sert kodlanmışsa bir anda koparmak doğru olmaz.

Ayrıca TL bazında düşündüğünüzde döviz dalgalanması yüzünden “bugün uygun” görünen yönetim maliyeti yarın can sıkabiliyor (hani o klasik durum). Bu yüzden ben müşterilere hep şunu söylüyorum: yalnızca servis bedeline değil, toplam sahip olma maliyetine bakın. Bazen ucuz görünen mimarı uzun vadede hayal kırıklığı yaratıyor (yanlış duymadınız)

Küçük ekip mi büyük kurum mu?

  • Küçük ekipteyseniz: hızlı kurulum ve az operasyon öncelik olsun.
  • Büyük kurumdaysanız: geçiş döneminde hibrit destek şart olabilir.
  • Dış ortak sayınız fazlaysa B2B senaryosunu muhtemelen test edin.
  • Lisanslama ve cihaz uyumluluğunu baştan kontrol edin.
  • Pilot ortamda NTFS izinlerini tek tek doğrulayın.

Sahada nerede takılır? İşte orası önemli…Bu servisi ilk denediğimde karşılaştığım hata oldukça basitti ama can sıkıcıydı: istemci cihazda gerekli Kerberos/kimlik akışı doğru oturmamıştı ve erişim sürekli reddediliyordu., çözümü şu öldü:, cihazın Entra join durumunu kontrol ettik, Intune politikalarını gözden geçirdik ve ilgili oturum belirteçlerini yeniledik.” Bu tarz sorunlar yeni teknolojilerde normaldir; özellikle preview’dan GA’ya geçen özelliklerde ilk birkaç gün insanın sabrı sınanır.”

İşte tam da bu noktada devreye giriyor.

,

Neyse uzatmayayım — sahada en çok dikkat edilmesi gereken yerlerden biri NTFS izinleri ile portal yönetiminin birlikte nasıl çalıştığıdır.
Bir şeyi bulutta yapmak kolaydır… doğru yetki modelini oturtmak işe biraz emek ister.
Ben bunu her zaman Excel’de şema çizer gibi anlatıyorum:
önce kullanıcı grubu,
sonra kaynak grubu,
sonra klasör seviyesi izin,
en son test.”

Neleri test etmelisiniz?Pilot kullanıcı oluşturun ve gerçek cihazla deneyin.Aynı klasöre hem iç hem dış kullanıcıyla erişim testi yapın.

  • Masaüstü dışından bağlantıda gecikmeyi ölçün.
  • Lokal dosya kilidi davranışını kontrol edin.
  • Erişim loglarını merkezî SIEM’e gönderin.”
    “Tavsiyem ne olurdu?Eğer bugün sıfırdan tasarım yapıyorsanız ben açık ara cloud-native kimliği tercih ederim.
    Bilhassa yeni nesil AVD veya ortak çalışma alanlarında bunun getirisi fazla.
    Ama legacy uygulamalarınız bolca hard-coded ACL kullanıyorsa acele etmeyin;
    önce en riskli paylaşımları seçip göç edin.”
    “

    Bence bu doğru yönde atılmış bir adım ama hâlâ eksik olan şey şu:
    bazı kurumların politika setleri çok eski olduğu için teknoloji hazır olsa bile süreç hazır olmuyor.
    Yanı mesele sadece ürün değil;
    organizasyonel alışkanlıklar da değişmeli.

    “

    # Pilot yaklaşımı için basit kontrol listesi
    1) Entra Join durumunu doğrula
    2) Intune uyumluluğunu kontrol et
    3) Azure Files share permissions haritasını çıkar
    4) Küçük bir pilot grup tanımla
    5) Loglama ve izleme ayarlarını aç
    6) Sonra kademeli yaygınlaştır
    "
    

    ”

    Sıkça Sorulan Sorular

    Azure Files Entra-Only identity ne demek?

    Aslında Azure Files SMB erişimini Microsoft Entra ID üzerinden yönetmeyi sağlayan modern bir kimlik yaklaşımı. Yanı kullanıcıların on-prem Active Directory’ye olan bağımlılığını ciddi ölçüde azaltıyor.

    Active Directory olmadan çalışıyor mu?

    Evet, hani zaten temel hedef de bu.
    Ama açıkçası bazı eski senaryolarda geçiş için biraz planlama gerekebiliyor.

    AVD ile kullanmak mantıklı mı?

    Eh, Bence kesinlikle! En çok da de FSLogix profil yönetimi olan ortamlarda tecrübeme göre gerçekten işe yarıyor.

    MacOS desteği var mı?

    Aslında, Evet, mesela şu an sınırlı bir preview kapsamında Platform SSO ile modern MacOS istemcileri destekleniyor.

    Kaynaklar ve İleri Okuma

    Orijinal Azure Blog Duyurusu

    Azure Files Kimlik Doğrulama Genel Bakış

    Microsoft Entra Dokümantasyonu

    Açık konuşayım, Azure IaaS’te Savunma Katmanları: Güvenlik Nasıl Oturuyor?

  • 🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
    Aşkın KILIÇ
    Aşkın KILIÇYazar

    20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.

    AZ-305AZ-104AZ-500AZ-400DP-203AI-102

    İlgili Yazılar

    Azure iPaaS'ta 8. Liderlik: Ne Anlama Geliyor?
    Azure iPaaS'ta 8. Liderlik: Ne Anlama Geliyor?18 Nis 2026
    Service Bus Batch İşlemede Mesaj Bazlı Settlement Devrimi
    Service Bus Batch İşlemede Mesaj Bazlı Settlement Devrimi29 Nis 2026
    SQL MCP Server: Veritabanını Ajanlara Açmanın Yolu
    SQL MCP Server: Veritabanını Ajanlara Açmanın Yolu20 Nis 2026
    Agent Harness ile Ajana Veri Vermek: Onay ve Hafıza Dahil
    Agent Harness ile Ajana Veri Vermek: Onay ve Hafıza Dahil2 Tem 2026

    Bu içerik işinize yaradı mı?

    Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

    YouTube GitHub

    Haftalık Bülten

    Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

    Etiket Active Directory Azure Files Entra ID hibrit geçiş Kimlik Doğrulama kurumsal güvenlik SMB erişimi
    Önceki yazı

    Azure NetApp Files ile EDA Yükünü Bulutta Taşımak: Neden İşe Yarıyor?

    Sonraki yazı

    npm’de İmzayı Sıkılaştıran Yeni Dönem: Stage Queue ve Allow Flag’ler

    İlginizi Çekebilir

    Azure Virtual Desktop'ta 0x5000057 ve 0x807: Vaka Analizi
    Aşkın KILIÇ 0

    Azure Virtual Desktop’ta 0x5000057 ve 0x807: Vaka Analizi

    05/10/2026
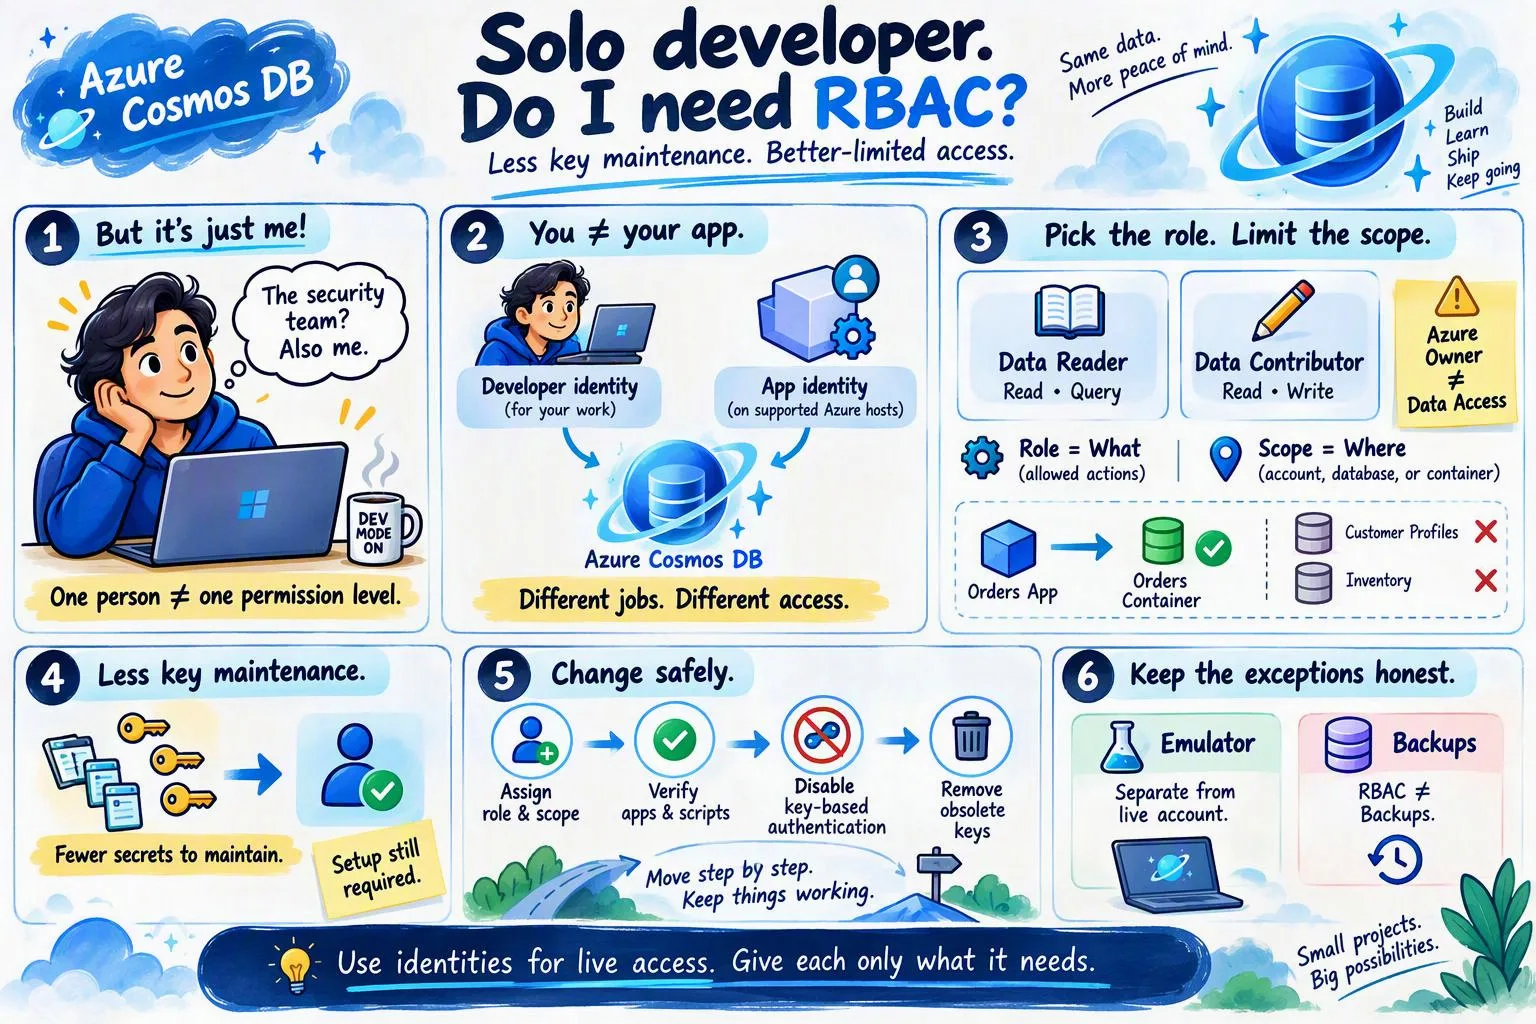
    Azure Cosmos DB RBAC: Tek Kişilik Projede Gerekli mi?
    Aşkın KILIÇ 0

    Azure Cosmos DB RBAC: Tek Kişilik Projede Gerekli mi?

    05/10/2026
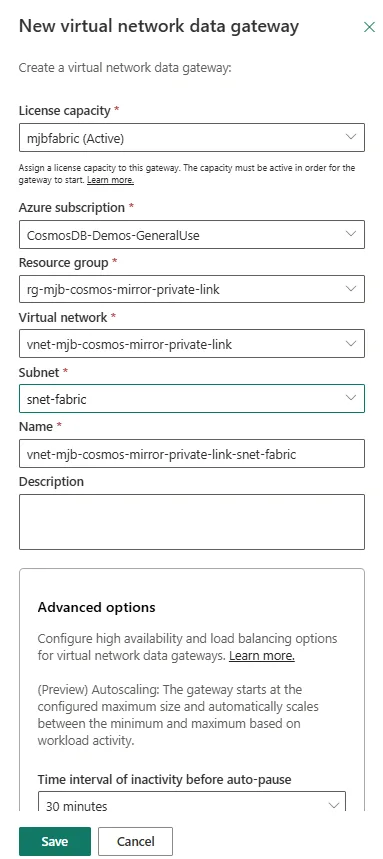
    Cosmos DB Mirroring: VNet Gateway ile Kapalı Ağda Kurulum
    Aşkın KILIÇ 0

    Cosmos DB Mirroring: VNet Gateway ile Kapalı Ağda Kurulum

    05/10/2026

    3 comments

    comments user
    Pınar H. 23/05/2026 20:08

    Sonunda bu adımı attılar, uzun süredir AD bağımlılığı gereksiz bir yük haline gelmişti özellikle küçük ekipler için. Hybrid ortamda AD sync sorunlarıyla boğuşanlar bu geçişi oldukça rahatlatıcı bulacaktır.

    comments user
    Derya E. 24/05/2026 05:38

    Sonunda bu adımı attılar, uzun zamandır bekliyordum. On-prem AD sync kurmak zorunda kalmadan dosya paylaşımını yönetmek ciddi bir rahatlama olacak, özellikle hibrit ortamda çalışanlar için. Peki Kerberos tabanlı uygulamalar bu geçişte ne kadar sorunsuz devam ediyor?

    comments user
    Fatma B. 24/05/2026 07:48

    Tam zamanında bir yazı, geçen ay bir müşteri için AD bağımlılığı yüzünden epey uğraşmıştık. Peki hibrit ortamlarda geçiş sürecini nasıl yönetmek gerekiyor, orada bir tuzak var mı?

    Yorumlar kapalı.

    Yazı Ara

    Takip Edin

    • Takipçi
    • Takipçi
    • Takipçi
    • Abone
    • Takipçi
    • Azure Functions Managed Connectors ile SharePoint ve Teams
      06/10/2026 Azure Functions Managed Connectors ile SharePoint ve Teams
    • Azure Virtual Desktop'ta 0x5000057 ve 0x807: Vaka Analizi
      05/10/2026 Azure Virtual Desktop’ta 0x5000057 ve 0x807: Vaka Analizi
    • MSTest 4.5 ile UWP ve WinUI 3'te UI Thread Testleri
      05/10/2026 MSTest 4.5 ile UWP ve WinUI 3’te UI Thread Testleri
    • Azure Cosmos DB RBAC: Tek Kişilik Projede Gerekli mi?
      05/10/2026 Azure Cosmos DB RBAC: Tek Kişilik Projede Gerekli mi?
    • GPT-6 Model Seçimi: Reasoning Effort ve Araç Uyumu
      05/10/2026 GPT-6 Model Seçimi: Reasoning Effort ve Araç Uyumu
    • 25 Dolar Altında Yapay Zeka Uygulaması mı? İşte Nasıl Yapılır!
      10/03/2026 25 Dolara Yapay Zeka Uygulaması Nasıl Yapılır?
    • 2026-03-10_15-35-23
      10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
    • Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
      18/03/2026 Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
    • DevOps Güncellemeleri
      09/03/2026 Azure DevOps Server Şubat Güncellemesi: Güvenlik
    • GitHub Copilot Pro Denemeleri Neden Durdu?
      11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
    • GitHub Copilot Pro Denemeleri Neden Durdu?
      11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
    • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
      06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
      08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
      06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
      10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

    Hakkımda

    Aşkın KILIÇ

    Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

    Devamını Oku →

    Kategoriler

    • Azure
    • Bulut Altyapı
    • DevOps
    • Geliştirici Araçları
    • Güvenlik & Kimlik
    • Konteyner & Kubernetes
    • Kurumsal Teknoloji
    • Microsoft 365
    • Microsoft Azure
    • Veri & Analitik
    • Yapay Zeka

    Popüler Etiketler

    AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure OpenAI azure sdk Azure SQL bulut bilişim CI/CD code review copilot Copilot CLI DevOps geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes Kurumsal geliştirme kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry otomasyon performans Pull Request RAG REST API SEO uyumlu verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
    • Gizlilik Politikası
    • Çerez Politikası
    • Kullanım Koşulları
    • Hakkımda
    • İletişim

    © 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

    Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
    ✉

    Haftalık Bülten

    Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

    Spam yok. İstediğiniz zaman iptal edebilirsiniz.
    📱
    Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
    Ana Sayfa
    Kategoriler
    💻 Geliştirici Araçları 469 yazı 🏗️ Bulut Altyapı 378 yazı 🤖 Yapay Zeka 314 yazı 🔧 DevOps 260 yazı ☁️ Microsoft Azure 254 yazı 🔒 Güvenlik & Kimlik 214 yazı 🏢 Kurumsal Teknoloji 96 yazı 📊 Veri & Analitik 66 yazı 🐳 Konteyner & Kubernetes 61 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
    Ara
    Popüler
    Yapay Zeka Azure Kubernetes DevOps Copilot Docker
    Paylaş
    WhatsApp
    İçindekiler
      ← Azure NetApp Files ile EDA Yük...
      npm’de İmzayı Sıkılaştıran Yen... →
      📩

      Gitmeden önce!

      Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

      🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

      📬 Haftalık bülten: Teknoloji + AI haberleri
      Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
      GitHub RSS