Yama Penceresi Daralıyor: Güvenlikte Yeni Kontrol Katmanı
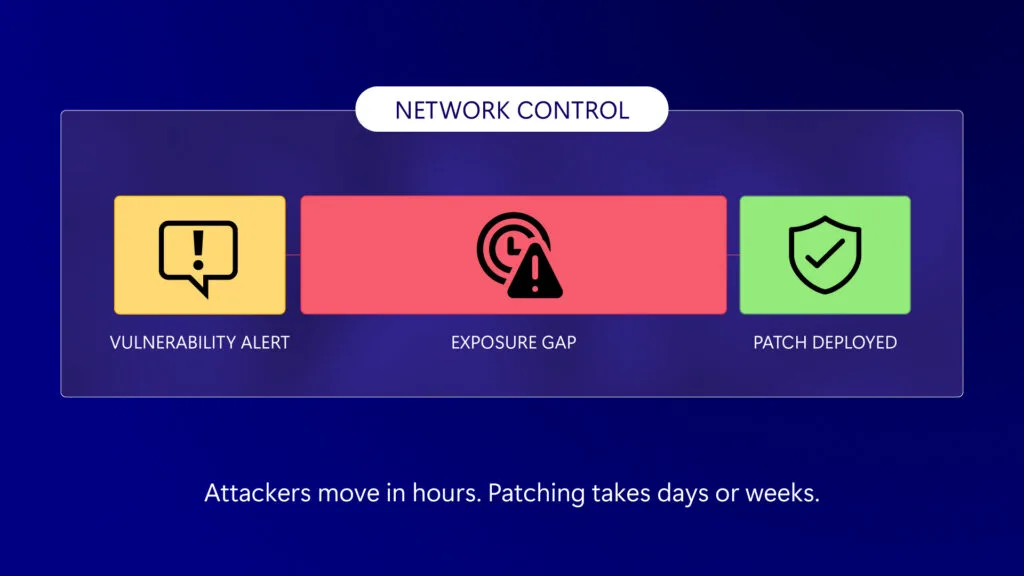
Siber güvenlikte on yıllardır işleyen model netti: Zafiyet açıklanır, güvenlik ekipleri etkiyi değerlendirir, düzeltmeleri test eder, üretime yamayı uygular ve saldırganlar geniş ölçekte istismara başlamadan risk kapatılırdı. Microsoft Azure Blog’da Igor Sakhnov’un yayımladığı analiz, bu modelin artık gerçek dünyayı yansıtmadığını, savunma ile saldırı hızları arasındaki makasın tehlikeli biçimde açıldığını anlatıyor.
Yama penceresi neden daralıyor?
Geleneksel zafiyet yönetimi, savunucuların saldırganlardan hızlı hareket edebildiği varsayımına dayanıyordu. Bir zafiyet açıklandığında kuruluşlar sorunu anlamak, etkilenen sistemleri belirlemek, yamaları test etmek, değişiklik pencerelerini koordine etmek ve düzeltmeleri yaygın istismar başlamadan uygulamak için zamana sahipti.
Bugün bu takvim hızla kısalıyor. Modern saldırı kampanyaları internet ölçeğinde işliyor; güvenlik araştırmaları, kamuya açık bildirimler, kavram kanıtı istismar kodları ve tehdit istihbaratı saatler içinde dünya çapında dolaşıma giriyor. Sabah duyurulan bir zafiyet, öğleden sonra aktif tarama ve istismar çabalarının hedefi olabiliyor.
Kurumsal ortamların operasyonel gerçekleri ise değişmedi. Ekiplerin hala şu adımları izlemesi gerekiyor:
- Zafiyeti ve iş etkisini anlamak.
- Geniş envanterlerde etkilenen sistemleri belirlemek.
- Bağımlılıkları ve uyumluluk endişelerini değerlendirmek.
- Düzeltmeleri test ortamlarında doğrulamak.
- Dağıtım takvimlerini koordine etmek.
- Regresyon ve operasyonel riskleri izlemek.
Bunlar verimsizlik göstergesi değil, iş açısından kritik ortamlar için gerekli güvenceler. Sorun şu: Savunma süreçleri hala günler veya haftalar gerektirirken saldırı takvimleri giderek saatlerle ölçülüyor.
Yapay zeka dengeleri nasıl değiştiriyor?
Yapay zeka operasyonların modernleşmesine, geliştirme süreçlerinin hızlanmasına ve güvenlik çıktılarının iyileşmesine katkı sunuyor. Ama aynı teknolojik ilerlemeler saldırgan tarafın ekonomisini de değiştiriyor.
Geçmişte yeni açıklanan bir zafiyeti etkili bir saldırıya dönüştürmek çoğu zaman geniş manuel araştırma ve derin teknik uzmanlık gerektiriyordu. Araştırmacıların da saldırganların da dokümantasyonu analiz etmesi, istismar koşullarını çözmesi ve saldırı tekniklerini geliştirmesi gerekiyordu.
Yazıya göre bu adımların birçoğu artık hızlandırılabilir. Yapay zeka destekli iş akışları zafiyet bildirimlerini analiz etmeye, olası saldırı yollarını belirlemeye ve karmaşık teknik bilgiyi özetlemeye geleneksel yöntemlerden çok daha hızlı yardımcı olabiliyor. Bu yetenekler yaygınlaştıkça açıklama ile istismar arasındaki süre kısalmaya devam ediyor.
Sonuç yapısal bir dengesizlik: Savunucular binlerce sunucu, uygulama, veritabanı, konteyner ve ağ varlığından oluşan tüm ortamları korumakla sorumluyken, saldırganların istismar için tek bir uygulanabilir yol bulması yeterli.
Mevcut güvenlik yaklaşımları nerede yetersiz kalıyor?
Sektör, görünürlüğü iyileştirmeye ciddi yatırım yaptı. Kuruluşların bugün eriştiği zafiyet verisi, tehdit istihbaratı, analitik ve tespit kabiliyeti eskiye göre çok daha geniş. Güvenlik platformları etkilenen sistemleri hızla belirleyip önceliklendirebiliyor ve savunucuları uyarabiliyor.
Ama farkındalık tek başına maruziyeti azaltmıyor. Birçok kuruluş, hangi sistemlerin zafiyetli olduğunu tam olarak bildiği halde bunları hemen yamalayamayacağı bir konumda kalıyor. İş açısından kritik bir uygulama güncelleme öncesi ayrıntılı doğrulama isteyebilir, bir üretim sistemindeki yazılım üretim saatlerinde durdurulamayabilir, düzenlemeye tabi bir ortam ek onay süreçleri gerektirebilir.
Bu durumlarda mesele riski görmek değil, düzeltme sürerken riski azaltmak. Görünürlük, tespit ve önceliklendirme sorunu anlamaya yarıyor; riski anında kontrol altına almak için tek başına yeterli bir mekanizma sunmuyor.
Ağ neden yeni kontrol katmanı olarak öne çıkıyor?
Bir iş yükü kendini hemen savunamadığında koruma sağlamak için başka bir katmanın devreye girmesi gerekiyor. Sakhnov’a göre kuruluşlar giderek daha çok ağ katmanına yöneliyor. Uç nokta tabanlı kontrollerin aksine ağ seviyesindeki korumalar iş yüklerinin içinde değil çevresinde çalışıyor; bu fark, yüksek risk dönemlerinde belirleyici olabiliyor.
Ağ; iletişim örüntülerini, bağlantı gereksinimlerini, güven ilişkilerini ve trafik akışlarını zaten anlıyor. Uygulamaların kendisini değiştirmeden sistemlerin birbirleriyle nasıl etkileşeceğini etkileyebileceği stratejik bir konumda. Bu da iyileştirme çalışmaları sürerken istismar edilebilirliği düşürme fırsatı yaratıyor. Ağ üzerinden zorlanan korumalar şunlara yardımcı olabiliyor:
- Zafiyetli sistemlere erişimi kısıtlamak.
- Olası saldırı yollarına maruziyeti sınırlamak.
- Yanal hareket fırsatlarını azaltmak.
- Yüksek riskli varlıkları segmentlere ayırmak.
- Olası etki alanını daraltmak.
- Yeni bilgiler geldikçe kontrolleri dinamik biçimde ayarlamak.
Yazının vurguladığı noktalardan biri şu: Ağ kontrolleri çoğu zaman kurumsal yazılım yamalarının doğrulanıp dağıtılmasından belirgin biçimde daha hızlı devreye alınabiliyor. Amaç yamayı ertelemek değil, yama tamamlanana kadar anlamlı bir savunma katmanı kurmak.
Bağlam farkındalıklı ağ kontrolleri
Yazıda somut örnek olarak HTTP/2 tabanlı bir hizmet dışı bırakma (DoS) zafiyeti veriliyor. En güvenli geçici yönlendirme, sistemler yamalanana kadar HTTP/2’yi tamamen kapatmak olabilir; ama bunun uygulama ve performans üzerinde ciddi etkileri olabilir. Daha isabetli bir ağ ve iş yükü farkındalıklı yaklaşım ise istismarın dayandığı davranışı sınırlayabilir: Eşzamanlı akış sayısını daraltmak, istek kısıtlamalarını sıkılaştırmak veya kötüye kullanılan bağlantı örüntülerini hız sınırlamasına tabi tutmak gibi. Böylece hizmet kullanılabilir kalırken saldırı vektörü kısıtlanmış oluyor.
Bu bakış açısı ağı yalnızca bir bağlantı katmanı olmaktan çıkarıp programlanabilir, yaygın bir uygulama dokusuna dönüştürüyor. Sıfırıncı gün durumlarında kuruluşlara en değerli kaynağı, yani güvenli yamalama için gereken zamanı kazandırıyor.
Uyarlanabilir güvenlik yaklaşımı
Yazıya göre siber güvenliğin bir sonraki evresi yalnızca statik politikalara veya manuel yanıt süreçlerine dayanmayacak; ortamlar bunun için fazla büyük, dinamik ve iç içe geçmiş durumda. Kuruluşların, riski anlayabilen, bağlamı değerlendirebilen ve koşullar değiştikçe korumaları uyarlayabilen sistemlere ihtiyacı var. Bu eğilim “uyarlanabilir güvenlik” olarak tanımlanıyor.
Uyarlanabilir güvenlik sistemleri her zafiyete eşit muamele etmek yerine, bir açığı gerçekten istismar edilebilir kılan koşulları anlamayı ve maruziyeti azaltmanın en etkili yolunu belirlemeyi hedefliyor. Bu sistemlerin çözmesi gereken üç temel görev şöyle özetleniyor:
- Zafiyeti anlamak: Güvenlik bildirimleri, açıklamalar, tehdit istihbaratı ve istismar araştırmaları gibi kaynaklardan gelen bilgiyi işleyip tehdidin nasıl çalıştığına dair anlamlı bir kavrayış oluşturmak.
- Bilgiyi gerçek ortamla ilişkilendirmek: Bir zafiyet ancak belirli sistemler, yapılandırmalar, bağlantı yolları ve maruziyet koşulları var olduğunda maddi bir riske dönüşür.
- İstihbaratı eyleme çevirmek: Hızlı, tutarlı ve ölçekli biçimde uygulanabilen kontrollerle maruziyeti azaltmak.
Yapay zekanın bu süreç boyunca yalnızca bir analiz aracı olarak değil, karmaşık ilişkileri anlamayı ve bilinçli kararları hızlandırmayı mümkün kılan bir teknoloji olarak önemli bir rol üstlenmesi bekleniyor.
Sonuç: Zaman yeniden kazanılmalı
Sektör on yıldır zafiyet yönetimine, yama dağıtımına ve güvenlik operasyonlarına yatırım yapıyor. Bu yatırımlar hala kritik ve her kuruluşun güvenlik stratejisinde temel unsur olmayı sürdürecek. Ama saldırganlar hızlanıyor, altyapılar karmaşıklaşıyor ve yapay zeka tehdit manzarasındaki takvimleri kısaltıyor.
Bu yeni gerçeklikte kuruluşlar yalnızca yamalamaya güvenemez. Yazının öne çıkardığı yaklaşım, güçlü yama yönetimi pratiklerini makine hızında yanıt verebilen telafi edici kontrollerle birleştirmek. Başarılı olacak kuruluşlar güvenliği tekil müdahaleler dizisi olarak değil, sürekli ve uyarlanabilir bir süreç olarak ele alanlar olacak.
Microsoft, kalıcı yamaların güvenli biçimde doğrulanıp dağıtılabilmesi için gereken zamanı kazandıracak, anlık koruma sağlayabilen yeni yetenekler üzerinde çalıştığını belirtiyor. Yama penceresi daralmaya devam ettikçe geleneksel iyileştirme stratejilerini tamamlayan, maruziyeti hızla azaltan ve savunuculara kaybettikleri zamanı geri kazandıran yaklaşımlara duyulan ihtiyaç da artacak.
Kaynaklar ve İleri Okuma
- Igor Sakhnov, “The patch window is collapsing: Why security needs a new control plane” — Microsoft Azure Blog
- Microsoft Azure Blog ana sayfası
- Innersource Security Advisories GA: Kurum İçi Zafiyet Yönetimi

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.


2 comments