İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Güvenlik & Kimlik
  • Azure DevOps Server Mayıs Yamaları: Neyi, Neden, Nasıl Kontrol Etmeli?
Bulut Altyapı DevOps Güvenlik & Kimlik Azure DevOps Server, bakım planı, DevOps güncelleme, güvenlik düzeltmeleri, risk yönetimi, self-hosted, test ortamı, yama yönetimi Aşkın KILIÇ 17/05/2026 2 Yorumlar

Azure DevOps Server Mayıs Yamaları: Neyi, Neden, Nasıl Kontrol Etmeli?

Azure DevOps Server Mayıs Yamaları: Neyi, Neden, Nasıl Kontrol Etmeli?
📑 İçindekiler
  1. Neden bu yamalar ciddiye alınmalı?
  2. Küçük ekip ile büyük kurum arasında fark var
  3. Kural basit: önce test et, sonra yayına al
  4. Maliyet açısından nasıl düşünmeli?
  5. Sessiz kalan kısmı da söyleyeyim…
  6. Sıkça Sorulan Sorular
  7. Azure DevOps Server yamalarını hemen yüklemem şart mı?
  8. Sadece CheckInstall kullanmak yeter mi?
  9. Eski sürüm kullanıyorsam ne yapmalıyım?
  10. Test ortamım yoksa nasıl ilerleyeyim?
  11. Kaynaklar ve İleri Okuma

⏱️ 7 dk okuma📅 17 Mayıs 2026🔄 Güncelleme: 15 Temmuz 2026

Azure DevOps Server tarafında yama haberi görünce çoğu ekip aynı şeyi soruyor: “Tamam da bunu ne kadar acil almalıyız?” İşin aslı şu, self-hosted bir kurulum yönetiyorsanız bu soru hiç de teorik kalmıyor. Bir tarafta güvenlik var, öbür tarafta değişiklik riski; ikisi arasında dengede durmak gerekiyor.

İlgili içerik: Azure DevOps Server Temmuz Yamaları: Kurulum ve Doğrulama

Bakın, Ben bu tip güncellemeleri yıllardır izliyorum. 2018’de İstanbul’da bir üretim ortamında, küçük görünen bir Azure DevOps Server düzeltmesini iki hafta geciktirmiştik; sonra build ajanlarında garip yetki hataları başladı ve asıl masraf o gecikmeden çıktı. O yüzden patch konusu bana hep “sonra bakarız” işi gibi gelmiyor. Açık konuşayım, çoğu zaman sonra bakınca daha pahalıya patlıyor.

Mayıs yamaları da tam burada önem kazanıyor. Microsoft burada sadece “yeni sürüm çıktı” demiyor; mesaj baya net: elinizde self-hosted Azure DevOps Server varsa güncel kalın. Güvenli tarafta durun. E tabi kulağa basit geliyor ama kurumsal dünyada işler biraz karışıyor; bakım penceresi, test ortamı, bağımlılıklar, extension’lar, SQL tarafı derken iş uzayıp gidiyor (eh, fena değil)

İlgili içerik: Azure SQL’de Vektörler ve Analitik: ETL Neden Geride Kalıyor?

İlgili içerik: Azure DevOps Server Ağustos Yamaları: Neler Değişti?

Çok konuştum, örnekle göstereyim.

💡 Bilgi: Azure DevOps Server yamalarını önce test ortamında denemek iyi fikir. En çok da büyük organizasyonlarda production’a doğrudan geçmek yerine en az bir validation adımı koymak baya işe yarıyor.

Neden bu yamalar ciddiye alınmalı?

Küçük bir detay: Self-hosted ürünlerde mesele sadece yeni özellik almak değil. Asıl konu risk azaltmak. İşte, azure DevOps Server sizin iç ağınızda çalışıyor olabilir ama bu önü otomatik olarak güvende yapmıyor. Kimlik doğrulama akışları, agent sunucuları, servis hesapları ve eklentiler zincirin zayıf halkası olabiliyor.

İlgili içerik: Yaş Doğrulama Yasaları: Geliştiriciler Neden Dikkat Etmeli?

Geçen yıl Ankara’da bir finans müşterisinde buna benzer bir tablo gördük. Sunucu dışarı kapalıydı ama eski kalan bir bileşen yüzünden update süreci ertelenmişti. Sonra audit geldiğinde ilk sorulan şeylerden biri şu öldü: “Neden en son güvenlik düzeltmesi uygulanmamış?” Yanı teknik borç bazen direkt denetim borcu oluyor.

Durun, bir saniye.

Bence Microsoft’un burada verdiği sinyal net: patch’leri rutin operasyonun parçası yapın. Bir kere alıp unutacağınız türden işler değil bunlar. Hatta ben bunu tıpkı araç bakımına benzetiyorum; yağ değişimi zamanında yapılmazsa motor hemen durmaz belki ama sorun sessiz sessiz büyür.

Küçük ekip ile büyük kurum arasında fark var

Küçük ekipseniz şanslısınız; karar mekanizması kısa olur ve patch’i hızlıca planlayabilirsiniz. Test ortamınız basitse birkaç saat içinde doğrulama yaparsınız, biter gider. Ama enterprise tarafta durum başka… orada change advisory board var, uygulama sahipleri var, QA onayı var, hatta bazen compliance ekibi bile devreye giriyor.

Büyük yapılarda benim önerim şu: patch yönetimini tek seferlik görev gibi değil, takvimli bir süreç gibi ele alın. Aylık ya da iki haftalık kontrol ritmi oluşturun. Yoksa her yeni yama haberi panik yaratır ve ekipler birbirine bakıp kalır. Daha fazla bilgi için

İlgili içerik: Yama Penceresi Daralıyor: Güvenlikte Yeni Kontrol Katmanı

Kural basit: önce test et, sonra yayına al

Şöyle söyleyeyim, Peki pratikte nasıl ilerlemek lazım? Ben olsam şöyle giderdim:

  • Sürümü doğrula: Hangi Azure DevOps Server hattındasın net olsun.
  • Paket uyumunu kontrol et: Doğru patch dosyasını indirildiğinden emin ol.
  • Sanal/test ortamında dene:.
  • >CheckInstall çalıştır:
    <patch-installer>.exe CheckInstall


    `<patch-installer>.exe CheckInstall` komutu çok sade dürüyor. Işlevi kritik.Uygulamada bunun karşılığı şudur: “Ben kurdum sanıyorum” ile “Gerçekten kuruldu” arasındaki farkı kapatır.Ha bu arada çıktı pozitif geliyorsa yine de loglara göz atın.Bazen installer başarılı görünür ama ilgili servisin restart edilmesi gerekir — ufak detaylar büyük baş ağrısı çıkarır.. Ben geçen ay Gebze’de buna benzer bir durumda üç dakikalık ekstra kontrole sevindim çünkü sorun daha büyümeden yakalandı..

    Maliyet açısından nasıl düşünmeli?

    TL bazında baktığınızda patch işi çoğu zaman ucuzdur; asıl pahalı olan downtime’dır.Bir saatlik kesinti bile onlarca kişinin işini etkileyebilir.Gerçek maliyet burada ortaya çıkıyor.Küçük startup iseniz bunu mesai dışına koyup hızlıca geçebilirsiniz.E enterprise tarafta işe rollback planı olmayan her update kumardır biraz.Valla abartmıyorum!

    Kısa bir not düşeyim buraya.

    💡 Eğer bütçe kısıtlıysa ve tam yedek test altyapınız yoksa en azından snapshot + geri dönüş senaryosu hazırlayın.

    Bir de mümkünse bakım penceresini kullanıcı trafiğinin düşük olduğu saate alın.

    Bu kadar basit mi? Değil tabiî… Ama çoğu krizi önlüyor.

    Şimdi gelelim benim kişisel görüşüme:
    Bu duyuru çok yerinde.
    Ama keşke release notes özeti daha anlaşılır verilseydi.
    Kurumsal müşteri cephesinde insanlar uzun PDF okumaya pek vakit bulamıyor.
    Kritik farkları üç maddeyle özetleyen kısa notlar hayat kurtarırdı.

    Bence Microsoft’un yaklaşımı doğru yönde.
    Yine de gerçek dünya operasyonlarında daha fazla rehberlik iyi olurdu.

  • Bir de iç link bırakayım:
    Azure Functions’ta Retry Fırtınasını Durdurmak: Backoff ve Circuit Breaker
  • Sessiz kalan kısmı da söyleyeyim…

    Bazılarının beklediği kadar heyecanlı bir haber olmayabilir.Hatta dürüst olayım—bir yama duyurusunda mucize beklemek fazla iyimser olur.Burada parlak yeni özellik yok ; düzen, stabilite, güvenlik var. Ve açıkçası, prod ortamda beni mutlu eden şey de çoğu zaman budur. Gösterişli şeyler değil, problemsiz çalışan sistemler (buna dikkat edin).

    Buna rağmen eksik hissettiğim nokta şu : Patch notlarının operatör gözüyle daha okunabilir olması lazım. Mesela “hangi risk kapanıyor, hangi davranış değişiyor, neyi yeniden başlatmak gerekir ?” sorularının cevabı ilk bakışta belli olsa fena olmazdı (inanın bana). Kurumsal dünyada herkesin zamanı değerli ; detay ararken saat harcamak istemiyoruz.

  • Ha unuttum neredeyse : Bazı ekipler hâlâ yalnızca “indirildi mi ?” diye soruyor. Yanlış soru bu. Doğru soru, “doğrulandı mı ? rollback hazır mı ?” olmalı.

    Sıkça Sorulan Sorular

    Azure DevOps Server yamalarını hemen yüklemem şart mı?

    İnternete açık ya da yoğun kullanılan bir kurulumunuz varsa, açıkçası evet. Geciktirmemek iyi olur. En azından test edip bir bakım penceresine alın. Güvenlik düzeltmeleri hani beklemeye pek gelmez.

    Sadece CheckInstall kullanmak yeter mi?

    Şunu söyleyeyim, Hayır, tek başına yetmez bence. CheckInstall sadece kurulumu doğruluyor; öncesindeki uyumluluk testi. Sonrasındaki servis kontrolleri aslında hâlâ gerekli.

    Eski sürüm kullanıyorsam ne yapmalıyım?

    Önce hangi ana sürümde olduğunuzu netleştirin, sonra ona uygun paketi bulun. Eski sürümlerde, yanı mesela birkaç majör geride kalındığında, extension uyumluluğu daha kritik bir hâl alıyor.

    Test ortamım yoksa nasıl ilerleyeyim?

    Neyse, açık konuşayım, En azından snapshot ya da VM geri dönüş planıyla gidin. Tecrübeme göre test altyapısı olmadan canlıya doğrudan gitmek ciddi risk taşıyor; bunu pek tavsiye etmem açıkçası.

    Kaynaklar ve İleri Okuma

    Eh, Azure DevOps Server Resmî Dokümantasyonu

    Azure DevOps Blog

    Azure DevOps Server Sürüm Notları (buna dikkat edin)

  • 🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
    Aşkın KILIÇ
    Aşkın KILIÇYazar

    20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
    AZ-305AZ-104AZ-500AZ-400DP-203AI-102

    İlgili Yazılar

    Foundry’de Model, Maliyet ve Kaliteyi Ben Nasıl Yönetiyorum?
    Foundry’de Model, Maliyet ve Kaliteyi Ben Nasıl Yönetiyorum?2 Haz 2026
    Azure DevOps Git Policy Yönetimi: 10x Hız Kazanmanın Yolu
    Azure DevOps Git Policy Yönetimi: 10x Hız Kazanmanın Yolu27 Nis 2026
    WinApp CLI ile .NET Uygulamalarına Paket Kimliği Vermek
    WinApp CLI ile .NET Uygulamalarına Paket Kimliği Vermek1 Tem 2026
    GitHub'da Güvenlik Sekmesi Değişti: Kalite de Eklendi
    GitHub'da Güvenlik Sekmesi Değişti: Kalite de Eklendi5 Nis 2026

    Bu içerik işinize yaradı mı?

    Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

    YouTube GitHub

    Haftalık Bülten

    Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

    Etiket Azure DevOps Server bakım planı DevOps güncelleme güvenlik düzeltmeleri risk yönetimi self-hosted test ortamı yama yönetimi
    Önceki yazı

    Python ile Teams SDK artık GA: Benim Sahada Gördüklerim

    Sonraki yazı

    Microsoft Foundry Nisan 2026: Üretimde Dikkat Çeken Yenilikler

    İlginizi Çekebilir

    Work IQ Developer Tools ile Copilot Plugin Paketleme
    Aşkın KILIÇ 0

    Work IQ Developer Tools ile Copilot Plugin Paketleme

    04/10/2026
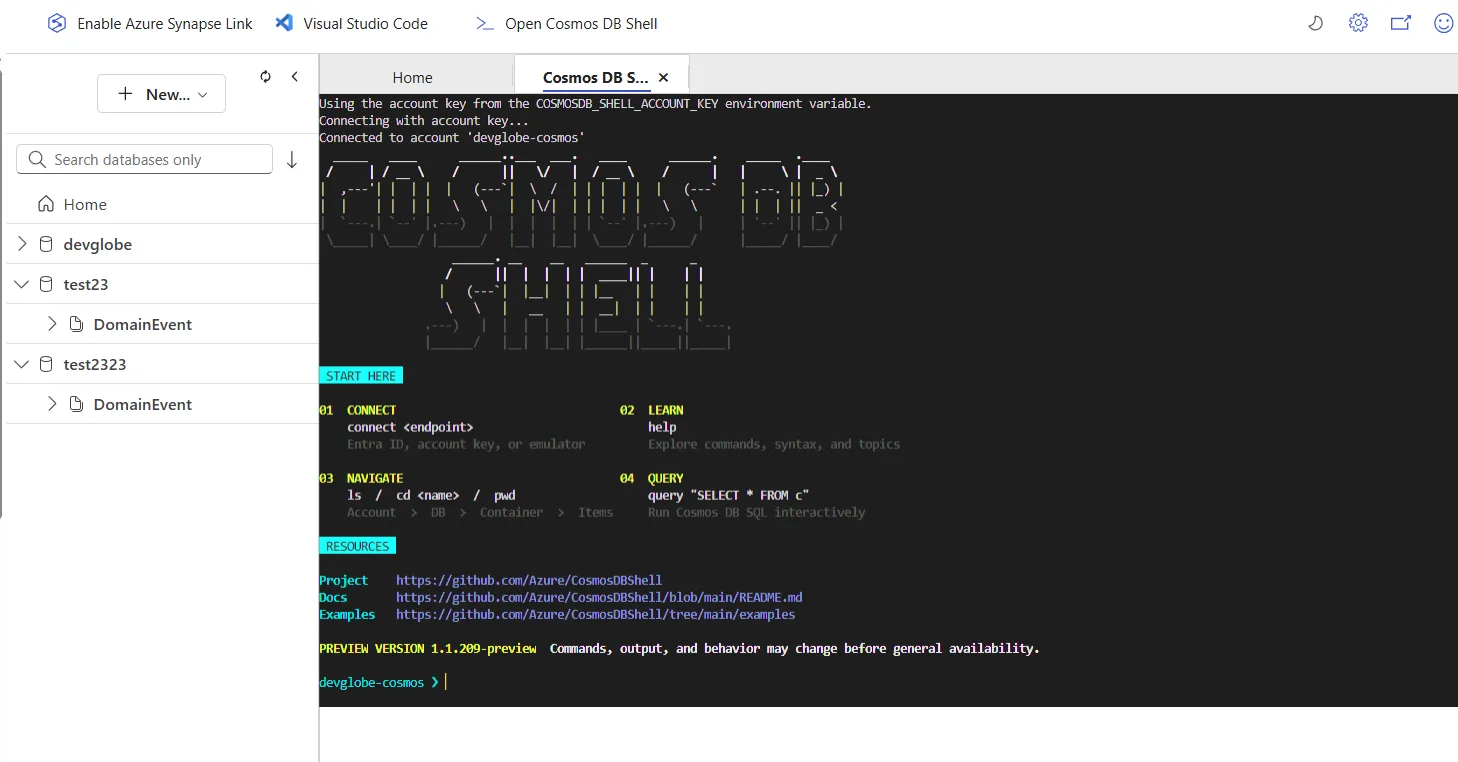
    Azure Cosmos DB Shell Artık Data Explorer İçinde
    Aşkın KILIÇ 0

    Azure Cosmos DB Shell Artık Data Explorer İçinde

    04/10/2026
    Azure Developer CLI 1.34: azure.yaml Katmanları ve
    Aşkın KILIÇ 0

    Azure Developer CLI 1.34: azure.yaml Katmanları ve

    04/10/2026

    2 comments

    comments user
    Serkan D. 17/05/2026 06:17

    Self-hosted kurulum yapan biri olarak yamalar konusunda hep temkinli davranıyorum, test ortamında doğrulamadan production’a geçmek gerçekten büyük risk. Peki siz hangi sıklıkla bu yamaları uygulamayı öneriyorsunuz, her yama çıktığında mı yoksa belirli bir döngüde mi?

    comments user
    Özge D. 17/05/2026 19:00

    Self-hosted ortamda Azure DevOps yönetiyorsanız mayıs yamalarını atlamamak gerekiyor, geçen yıl bir yamanın gecikmesinden kaynaklanan güvenlik sorununu bizzat yaşadım. Test ortamında doğrulama kısmını biraz daha detaylandırabilir misiniz, özellikle pipeline entegrasyonları tarafında dikkat edilmesi gerekenler neler? Bu arada yükseltme süreçleri hakkında şu yazınız da güzeldi: https://www.askinkilic.com.tr/kubernetes-v136-mixed-version-proxy-ile-yukseltme-korkusu-az/

    Yorumlar kapalı.

    Yazı Ara

    Takip Edin

    • Takipçi
    • Takipçi
    • Takipçi
    • Abone
    • Takipçi
    • Work IQ Developer Tools ile Copilot Plugin Paketleme
      04/10/2026 Work IQ Developer Tools ile Copilot Plugin Paketleme
    • GitHub Copilot: Kaldırılan 4 Model ve Geçiş Alternatifleri
      04/10/2026 GitHub Copilot: Kaldırılan 4 Model ve Geçiş Alternatifleri
    • Azure Cosmos DB Shell Artık Data Explorer İçinde
      04/10/2026 Azure Cosmos DB Shell Artık Data Explorer İçinde
    • Azure Developer CLI 1.34: azure.yaml Katmanları ve
      04/10/2026 Azure Developer CLI 1.34: azure.yaml Katmanları ve
    • Copilot Code Review: API Desteği ve Balanced Varsayılanı
      03/10/2026 Copilot Code Review: API Desteği ve Balanced Varsayılanı
    • 25 Dolar Altında Yapay Zeka Uygulaması mı? İşte Nasıl Yapılır!
      10/03/2026 25 Dolara Yapay Zeka Uygulaması Nasıl Yapılır?
    • 2026-03-10_15-35-23
      10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
    • Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
      18/03/2026 Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
    • DevOps Güncellemeleri
      09/03/2026 Azure DevOps Server Şubat Güncellemesi: Güvenlik
    • GitHub Copilot Pro Denemeleri Neden Durdu?
      11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
    • GitHub Copilot Pro Denemeleri Neden Durdu?
      11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
    • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
      06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
      08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
      06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
      10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

    Hakkımda

    Aşkın KILIÇ

    Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

    Devamını Oku →

    Kategoriler

    • Azure
    • Bulut Altyapı
    • DevOps
    • Geliştirici Araçları
    • Güvenlik & Kimlik
    • Konteyner & Kubernetes
    • Kurumsal Teknoloji
    • Microsoft 365
    • Microsoft Azure
    • Veri & Analitik
    • Yapay Zeka

    Popüler Etiketler

    AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure OpenAI azure sdk Azure SQL bulut bilişim CI/CD code review copilot Copilot CLI DevOps geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes Kurumsal geliştirme kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry otomasyon performans Pull Request RAG REST API SEO uyumlu verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
    • Gizlilik Politikası
    • Çerez Politikası
    • Kullanım Koşulları
    • Hakkımda
    • İletişim

    © 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

    Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
    ✉

    Haftalık Bülten

    Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

    Spam yok. İstediğiniz zaman iptal edebilirsiniz.
    📱
    Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
    Ana Sayfa
    Kategoriler
    💻 Geliştirici Araçları 469 yazı 🏗️ Bulut Altyapı 378 yazı 🤖 Yapay Zeka 314 yazı 🔧 DevOps 260 yazı ☁️ Microsoft Azure 254 yazı 🔒 Güvenlik & Kimlik 214 yazı 🏢 Kurumsal Teknoloji 96 yazı 📊 Veri & Analitik 66 yazı 🐳 Konteyner & Kubernetes 61 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
    Ara
    Popüler
    Yapay Zeka Azure Kubernetes DevOps Copilot Docker
    Paylaş
    WhatsApp
    İçindekiler
      ← Python ile Teams SDK artık GA:...
      Microsoft Foundry Nisan 2026: ... →
      📩

      Gitmeden önce!

      Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

      🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

      📬 Haftalık bülten: Teknoloji + AI haberleri
      Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
      GitHub RSS