İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Güvenlik & Kimlik
  • Apple Watch’ta Token Taşıma: Entra External ID’de Yeni Dönem
DevOps Güvenlik & Kimlik Microsoft Azure Apple Watch, companion device, Microsoft Entra External ID, Native Authentication, RT transferi, sürtünmesiz giriş, token yönetimi Aşkın KILIÇ 02/05/2026 2 Yorumlar

Apple Watch’ta Token Taşıma: Entra External ID’de Yeni Dönem

Apple Watch’ta Token Taşıma: Entra External ID’de Yeni Dönem
📑 İçindekiler
  1. Neden şimdi önemli öldü?
  2. Küçük ekip ile enterprise arasında fark
  3. RT transfer nasıl düşünülmeli?
  4. Tahmin edilebilir olan yer neresi?
  5. Nerede işe yarar?
  6. Daha az uygun olduğu yerler
  7. Sıkça Sorulan Sorular
  8. RT transfer tam olarak ne işe yarıyor?
  9. Bunun için mutlaka Apple Watch mı gerekiyor?
  10. Güvenlik açısından risk yaratır mı?
  11. Herkes hemen kullanmalı mı?
  12. Telefon bağlantısı olmadan çalışması neden önemli?
  13. Kaynaklar ve İleri Okuma
⏱️ 7 dk okuma📅 2 Mayıs 2026🔄 Güncelleme: 15 Temmuz 2026

Şunu açık söyleyeyim: mobil uygulamada oturum açtırmak kolay, asıl mesele o oturumu başka bir yüzeye taşımak. Apple Watch gibi eşlikçi cihazlar devreye girince iş bir anda büyüyor. Telefon yanındaysa akıyor, telefon yoksa? İşte çoğu ekip tam orada tökezliyor.

Kendi deneyimimden konuşuyorum, Microsoft Entra External ID Native Authentication tarafında RT transferinin GA olması bana göre bayağı kilit bir eşik. Çünkü bu, sadece “bir özellik geldi” haberi değil; çok yüzlü uygulama deneyimlerinde kullanıcıyı yeniden giriş ekranına itmeden devam edebilmenin kapısını açıyor. Bu ne anlama geliyor? Hani kurumsal tarafta sık duyduğumuz “sürtünmesiz deneyim” var ya, işte onun elle tutulur hali biraz da bu.

İnanın, Benim 2019’da İstanbul’daki bir fintech projesinde yaşadığım bir sahne var mesela. Mobil uygulama güzel çalışıyordu. Saha ekipleri için saatten bildirım almak istiyorduk; telefon bağlantısı gidince watch tarafı tıkanıyordu. O gün anladım ki token yönetimi sadece güvenlik konusu değil, aynı zamanda ürün stratejisi konusu. Kullanıcı fark etmiyor belki ama sistemin nefesi kesiliyor.

Durun, bir saniye.

💡 Bilgi: RT transferi, companion device senaryolarında erişim belirtecini yenileme ihtiyacını telefon bağımlılığından kurtarıyor; yanı Apple Watch kendi başına daha uzun süre iş görebiliyor.

Neden şimdi önemli öldü?

Native Authentication’ın olayı şu: kullanıcıya tarayıcı açtırmadan, uygulamanın içinde kontrollü ve kişiselleştirilebilir bir giriş akışı veriyorsunuz. Bu güzel. Kağıt üstünde temiz dürüyor, pratikte de fena değil. Ama gerçek dünya hiç öyle tek cihazlı yaşamıyor; herkesin cebinde telefon var diye saatten vazgeçmiyoruz, aksine bazen watch daha hayatı hâle geliyor.

Geçen yıl Ankara’da görüştüğüm bir sağlık teknolojisi müşterisinde de benzer durum vardı. Doktorlar iPad, iPhone ve Apple Watch arasında geçiş yapıyordu; kritik alarm bilgileri saatte görünüyordu ama oturum süresi dolunca saçma sapan kesintiler yaşanıyordu. Açık konuşayım, eski yaklaşım beklediğim kadar iyi değildi… çünkü kullanıcıdan yeniden giriş istemek küçük ekranda ekstra sürtünme yaratıyor.

RT transfer burada tam yerine oturuyor. Companion app veya widget gibi ikincil yüzeyler artık ana telefona bağlı kalmadan refresh işlemi yapabiliyor. Bu kulağa basit geliyor ama büyük kurumsal yapılarda basit şeyler en pahalı sorunlardır zaten; destek çağrısı açılır, güvenlik ekibi devreye girer, sonra ürün takımı “neden böyle öldü?” diye bakar.

Evet, doğru duydunuz.

Küçük ekip ile enterprise arasında fark

Eğer startup’sanız bu özelliği doğrudan müşteri değeri olarak görürsünüz: hızlı onboarding, düşük terk oranı ve daha az “şifreyi unuttum” vakası demek olabilir. Ama enterprise seviyede bakınca mesele biraz değişiyor; burada kimlik yönetimi sadece UX değil, governance. Risk demek.

Araya gireyim: Büyük organizasyonlarda genelde üç şey aynı anda istenir: güvenli olsun, denetlenebilir olsun, mümkünse kullanıcı hissetmesin bile. E tabi bu üçü her zaman aynı masada barışık durmuyor. RT transfer’in güzelliği şu: doğru kurgulanırsa hem güvenlik çizgisini bozmuyor hem de ikinci ekranda kullanıcıyı tekrar doğrulamaya zorlamıyor.

Durun, bir saniye.

Senaryo Küçük ekip Kurumsal yapı
Ana öncelik Daha iyi kullanıcı akışı Güvenlik + uyumluluk + gözlemlenebilirlik
Karmaşıklık Düşük-orta Yüksek; politika ve denetim gerekir
Kazanım Daha az sürtünme Daha tutarlı çoklu cihaz deneyimi

RT transfer nasıl düşünülmeli?

Lafı gevelemeden söyleyeyim: refresh token taşımak hafife alınacak bir iş değil. Token’ı “kopyala-yapıştır” gibi düşünürseniz başınız ağrır. Burada amaç gizli anahtarı sağa sola savurmak değil; kontrollü şekilde yetki sürekliliği sağlamak.

// Kavramsal akış
1) Kullanıcı iPhone üzerinde native auth ile giriş yapar
2) Uygulama gerekli token setini alır
3) Refresh token opt-in mantığıyla uygun biçimde paylaşılır
4) Apple Watch token'ı alır
5) Süresi dolan access token'ı gerektiğinde yeniler
6) Phone bağlantısı yokken bile API erişimi sürer

Bunu ben biraz tren bileti gibi anlatıyorum müşterilere: ana bileti cebinizde taşırsınız. Aktarma kartını yanınıza aldığınızda istasyonda sıkışıp kalmazsınız. Tabiî benzetme sınırlıdır; çünkü burada asıl konu taşıma şekli değil, saklama ve revocation disiplinidir.

Bazı ekipler ilk duyduğunda şunu soruyor: “Bu kadar uğraşa değer mi?” Bence evet,. Her yerde değil! Eğer uygulamanızda gerçekten ikinci ekran kullanımı varsa değer; yoksa sırf GA geldi diye herkese koşup entegrasyon yapmak gereksiz olabilir.

Tahmin edilebilir olan yer neresi?

Tahmin edilebilir olan yer şu: watch tarafında offline ya da zayıf bağlantıda dahi işlem sürdürülebiliyor olması kullanıcının hoşuna gider. Hani ne farkı var diyorsunuz, değil mi? Beklediğiniz etki hemen gelir — daha az yeniden giriş penceresi, daha az yarıda kalan işlem… Daha fazla bilgi için

💡 Bilgi: Eğer watch senaryosunu üretime alacaksanız önce test ortamında connectivity kesintilerini simüle edin; gerçek hayatta problem genelde teoride yazdığınız akıştan çıkıyor.

Aynısını geçen sene Gebze’de bir üretim firmasında yaptık: Telefonun interneti gittiğinde watch hâlâ veri çekebildiğinde ekip rahatladı: Fakat ilk denemede garip bir hata aldık — refresh çağrısı zaman aşımına düşüyordu. Çözümümüz basitti ama can sıkıcıydı:WatchConnectivity mesajlarının sıralamasını değiştirdik ve token yenileme adımını idempotent hâle getirdik.

Bir başka örnek de Londra merkezli bir SaaS müşterisinden geliyor,2024 Kasım’da birlikte baktığımız mimaride çalışanlar vardiya takibini saat üzerinden yapıyordu;orada asıl kazanım kullanım kolaylığıydı,ama security team hemen sordu:“Token kaç dakika tutulacak?” Haklılardı. Güven yoksa hızın anlamı olmuyor.

Bakın şimdi önemli nokta şu:bu tip özelliklerde pilotu dar tutmak lazım. İlk adım olarak şunları yapın:
1) Companion device ihtiyacınızı netleştirin
2) Token storage modelinizi gözden geçirin
3) Revocation planınızı yazılı hâle getirin
4) Offline davranışı test edin
5) Audit log üretebildiğinizi doğrulayın

Eğer bütçe kıt işe önce neredeyse tüm saat modellerine yayılmayın,tek kullanım senaryosu seçip onunla başlayın. Açık konuşayım,yarısının kullanılmadığı geniş kapsamlı proje bana göre erken fazda gereksiz risk yaratıyor.

Ha bu arada,bu tür entegrasyonlarda dokümantasyon kalitesi çok belirleyici oluyor. Kağıt üstünde eksiksiz görünen şey pratikte ufak detaylarla dağılıyor;o yüzden release notlarını satır satır okumak gerekiyor.

Neyse uzatmayayım:böyle özelliklerde başarı teknik cesaret kadar disiplin istiyor.

Merhaba.

Nerede işe yarar?

Eğer elinizde sağlık takibi yapan uygulama varsa ya da saha personelinin saat üzerinden uyarıları takip ettiği bir yapı kuruyorsanız RT transfer bayağı iş görür (evet, doğru duydunuz). Aynısı lojistikte de olur; teslimat görevlisi telefonu çantasına atmış olsa bile saatte güncel bilgi görmek ister.

Daha az uygun olduğu yerler

Sadece masaüstüne odaklanan veya ikinci ekran ihtiyacı hiç olmayan uygulamalarda bunu sırf modaya uyup eklemek anlamsız olur. Bir çözümü seviyorum diye her yere koymuyorum şahsen; Azure danışmanlığında yıllardır öğrendiğim şeylerden biri bu: Uyumlu olmayan yere parlak teknoloji koyarsanız faydadan çok karmaşa çıkar.

Sıkça Sorulan Sorular

RT transfer tam olarak ne işe yarıyor?

Yanı aslında şöyle: companion cihazlar access token süresi dolduğunda tekrar “kim bu?” diye sormadan oturumu devam ettirebiliyor. Hani her seferinde yeniden yetkilendirme istemek yerine sessiz sedasız işini yapıyor.

Bunun için mutlaka Apple Watch mı gerekiyor?

Hayır, şart değil. Mantık başka companion cihazlara da uyarlanabiliyor. Ama bu duyuruda vurgu Apple Watch senaryosu üzerinde. Açıkçası asıl soru şu: second-surface kullanımı gerçekten bir ihtiyaç mı, önü ölçmek lazım.

Güvenlik açısından risk yaratır mı?

Tuhaf ama, Yanlış tasarlanırsa evet, risk var. Ama doğru saklama, kontrollü opt-in, revocation planı ve audit yaklaşımıyla bu risk ciddi ölçüde azalıyor. Bence burada tasarım kararları her şeyden önemli.

Herkes hemen kullanmalı mı?

İlginç olan şu ki, Bence hayır. Önce gerçek ihtiyacı ölçün, sonra pilot yapın. Hani her yeni GA özelliği otomatik olarak production’a alınır diye bir kural yok — ve olmamalı da.

Telefon bağlantısı olmadan çalışması neden önemli?

Çünkü bazı senaryolarda kullanıcı telefonu yanında taşımıyor ya da bağlantı zayıf kalıyor. Tecrübeme göre saatin bağımsız hareket edebilmesi deneyimi çok toparlıyor — mesela spor veya sağlık senaryolarında bu fark gerçekten hissediliyor.

Kaynaklar ve İleri Okuma

Dürüst olmak gerekirse, Orijinal Microsoft Identity Blog Duyurusu

Microsoft Learn — Native Authentication Belgeleri

Microsoft Learn — Refresh Token Kavramları

Entra External ID Native Auth SSO Tam Entegre Deneyim

🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

Yaş Doğrulama Yasaları: Geliştiriciler Neden Dikkat Etmeli?
Yaş Doğrulama Yasaları: Geliştiriciler Neden Dikkat Etmeli?8 May 2026
GitHub Copilot Pro Denemeleri Neden Durduruldu?
GitHub Copilot Pro Denemeleri Neden Durduruldu?11 Nis 2026
Azure H200 GPU’larla Gizli Bulutlarda Yapay Zekâ: Gerçekten Neler Değişiyor?
Azure H200 GPU’larla Gizli Bulutlarda Yapay Zekâ: Gerçekten Neler Değişiyor?22 Mar 2026
SIG Architecture API Governance: Kubernetes'in Sessiz Kahramanı
SIG Architecture API Governance: Kubernetes'in Sessiz Kahramanı6 May 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket Apple Watch companion device Microsoft Entra External ID Native Authentication RT transferi sürtünmesiz giriş token yönetimi
Önceki yazı

Kubernetes v1.36 Pod-Level Resource Managers: Sidecar Derdi Bitiyor

Sonraki yazı

Run Dialog Yenilendi: Hız, Sadelik ve Güç Bir Arada

İlginizi Çekebilir

AI Kod Yazmayı Değiştirdi: Öğrenme Nasıl Değişiyor?
Aşkın KILIÇ 0

AI Kod Yazmayı Değiştirdi: Öğrenme Nasıl Değişiyor?

16/09/2026
GitHub Advanced Security Zorunlu Kılma: Ne Değişti?
Aşkın KILIÇ 0

GitHub Advanced Security Zorunlu Kılma: Ne Değişti?

16/09/2026
Copilot Test Agent ile Test Kapsamı Nasıl Artar?
Aşkın KILIÇ 0

Copilot Test Agent ile Test Kapsamı Nasıl Artar?

15/09/2026

2 comments

comments user
Barış U. 03/05/2026 03:07

Apple Watch’tan bağımsız kimlik doğrulama gerçekten uzun süredir eksikti, telefonu yanında taşımak zorunda kalmak bazen saçma geliyordu. RT transferinin GA olması iyi haber ama acaba bu mekanizma güvenlik açısından ne kadar sağlam, token çalınma senaryolarına karşı ek bir katman var mı?

Bu arada şu yazınız da güzeldi: Kubernetes v1.36 Pod-Level Resource Managers: Sidecar Derdi Bitiyor — https://www.askinkilic.com.tr/kubernetes-v136-pod-level-resource-managers-sidecar-derdi-bi/

comments user
Emre Ç. 03/05/2026 03:53

Apple Watch üzerinden bağımsız kimlik doğrulama gerçekten uzun süredir eksik hissettiriyordu. Telefonu sürekli yanında bulundurmak zorunda kalmadan RT transferiyle oturumu taşıyabilmek özellikle fitness uygulamaları için çok mantıklı bir çözüm. Peki bu yaklaşım Android tarafındaki wearable cihazlara da gelir mi acaba?

Yorumlar kapalı.

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • AI Kod Yazmayı Değiştirdi: Öğrenme Nasıl Değişiyor?
    16/09/2026 AI Kod Yazmayı Değiştirdi: Öğrenme Nasıl Değişiyor?
  • Kubernetes v1.37 Memory QoS Beta: Ne Değişti?
    16/09/2026 Kubernetes v1.37 Memory QoS Beta: Ne Değişti?
  • GitHub Advanced Security Zorunlu Kılma: Ne Değişti?
    16/09/2026 GitHub Advanced Security Zorunlu Kılma: Ne Değişti?
  • Copilot Test Agent ile Test Kapsamı Nasıl Artar?
    15/09/2026 Copilot Test Agent ile Test Kapsamı Nasıl Artar?
  • Kodlama Ajanları Neden Azure SQL Database Seçiyor?
    15/09/2026 Kodlama Ajanları Neden Azure SQL Database Seçiyor?
  • Copilot Cloud Agent Metriği: Kullanımı Ölçmek Kolaylaştı
    11/04/2026 Copilot Cloud Agent Metriği: Kullanımı Ölçmek Kolaylaştı
  • GitHub Code Scanning’de Toplu Düzeltme: PR’lar Hızlandı
    07/04/2026 GitHub Code Scanning’de Toplu Düzeltme: PR’lar Hızlandı
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • GitHub Copilot Cloud Agent İçin Runner Kontrolü: Kurumsal Düzen
    03/04/2026 GitHub Copilot Cloud Agent İçin Runner Kontrolü: Kurumsal Düzen
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

SİZİN İÇİN DERLEDİK

AI Kod Yazmayı Değiştirdi: Öğrenme Nasıl Değişiyor?
Geliştirici Araçları Microsoft Azure Yapay Zeka

AI Kod Yazmayı Değiştirdi: Öğrenme Nasıl Değişiyor?

16/09/2026 Aşkın KILIÇ
Kubernetes v1.37 Memory QoS Beta: Ne Değişti?
Bulut Altyapı Konteyner & Kubernetes

Kubernetes v1.37 Memory QoS Beta: Ne Değişti?

16/09/2026 Aşkın KILIÇ
GitHub Advanced Security Zorunlu Kılma: Ne Değişti?
Güvenlik & Kimlik Kurumsal Teknoloji

GitHub Advanced Security Zorunlu Kılma: Ne Değişti?

16/09/2026 Aşkın KILIÇ
Copilot Test Agent ile Test Kapsamı Nasıl Artar?
DevOps Geliştirici Araçları

Copilot Test Agent ile Test Kapsamı Nasıl Artar?

15/09/2026 Aşkın KILIÇ
Kodlama Ajanları Neden Azure SQL Database Seçiyor?
Bulut Altyapı Güvenlik & Kimlik Veri & Analitik

Kodlama Ajanları Neden Azure SQL Database Seçiyor?

15/09/2026 Aşkın KILIÇ
CppCon 2026'da Visual Studio: C++ İçin Ne Değişti?
Bulut Altyapı Geliştirici Araçları Yapay Zeka

CppCon 2026’da Visual Studio: C++ İçin Ne Değişti?

15/09/2026 Aşkın KILIÇ
Kubernetes CBT API Beta: Alpha'dan Ne Değişti?
Bulut Altyapı Konteyner & Kubernetes

Kubernetes CBT API Beta: Alpha’dan Ne Değişti?

15/09/2026 Aşkın KILIÇ
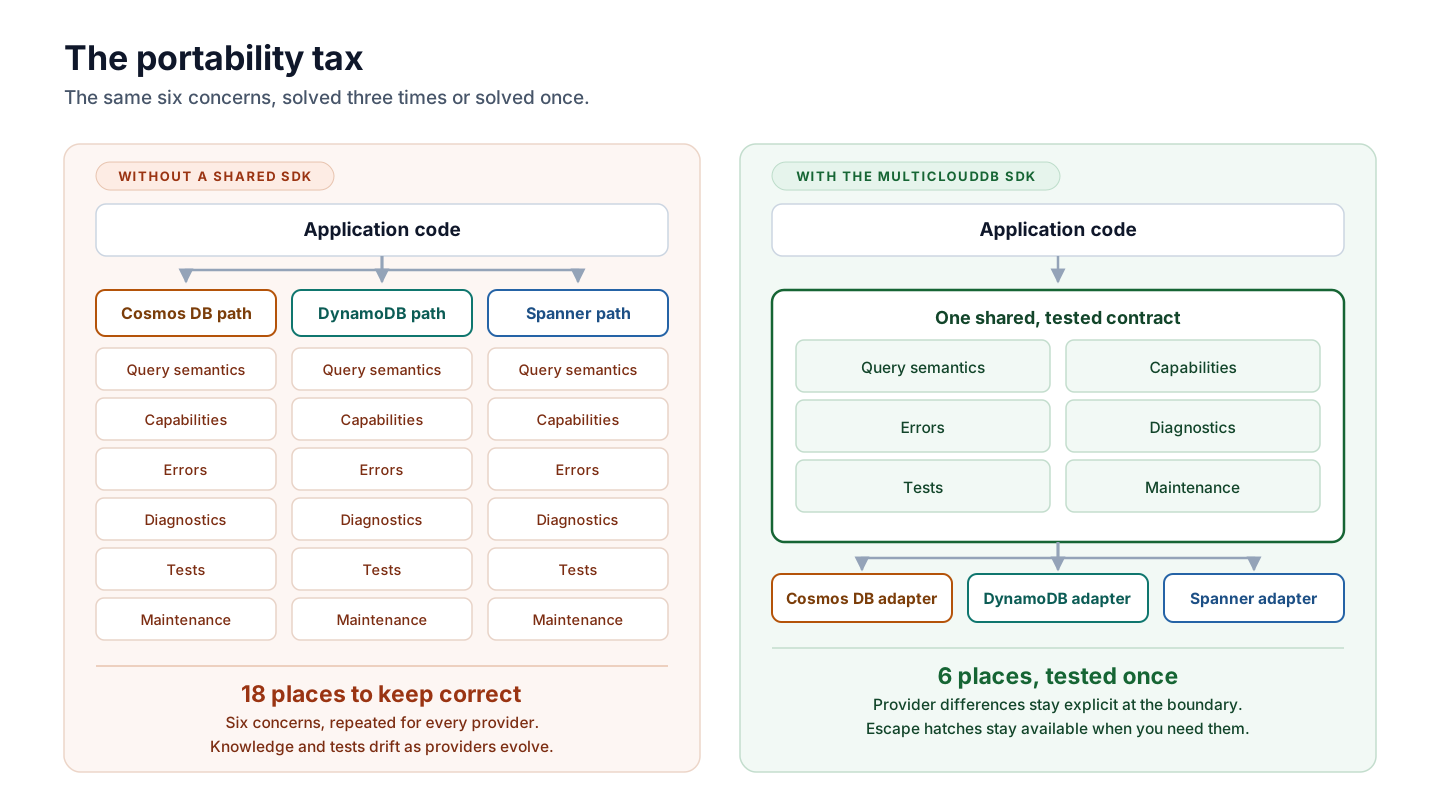
MulticloudDB SDK Nedir? Tek Java API, Üç Sağlayıcı
Bulut Altyapı Geliştirici Araçları

MulticloudDB SDK Nedir? Tek Java API, Üç Sağlayıcı

14/09/2026 Aşkın KILIÇ
Marketing Ops as Code: GitHub'da Nasıl Kurulur?
DevOps Geliştirici Araçları Kurumsal Teknoloji

Marketing Ops as Code: GitHub’da Nasıl Kurulur?

14/09/2026 Aşkın KILIÇ
CppCon 2026'da Microsoft: Hangi Oturumlar Öne Çıkıyor?
DevOps Geliştirici Araçları Microsoft Azure Yapay Zeka

CppCon 2026’da Microsoft: Hangi Oturumlar Öne Çıkıyor?

14/09/2026 Aşkın KILIÇ
Copilot Code Review'da Otomatik Çözüm: Ne Değişti?
DevOps Geliştirici Araçları Yapay Zeka

Copilot Code Review’da Otomatik Çözüm: Ne Değişti?

13/09/2026 Aşkın KILIÇ
Azure AI Speech LLM 2607: Çok Dilli Doğrulukta Ne Değişti?
Geliştirici Araçları Microsoft Azure Yapay Zeka

Azure AI Speech LLM 2607: Çok Dilli Doğrulukta Ne Değişti?

13/09/2026 Aşkın KILIÇ

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure OpenAI azure sdk Azure SQL bulut bilişim CI/CD CodeQL code review copilot Copilot CLI DevOps geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes Kurumsal geliştirme kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry otomasyon performans Pull Request RAG SEO uyumlu verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 445 yazı 🏗️ Bulut Altyapı 364 yazı 🤖 Yapay Zeka 305 yazı 🔧 DevOps 251 yazı ☁️ Microsoft Azure 240 yazı 🔒 Güvenlik & Kimlik 207 yazı 🏢 Kurumsal Teknoloji 87 yazı 📊 Veri & Analitik 64 yazı 🐳 Konteyner & Kubernetes 57 yazı 📧 Microsoft 365 21 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← Kubernetes v1.36 Pod-Level Res...
    Run Dialog Yenilendi: Hız, Sad... →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS