İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Yapay Zeka
  • Kubernetes’te AI Agent Sandbox: Pratik Rehber
DevOps Konteyner & Kubernetes Yapay Zeka Agent Sandbox, AI agent, izolasyon, Kubernetes, LLM, sandbox, stateful workload Aşkın KILIÇ 21/04/2026 2 Yorumlar

Kubernetes’te AI Agent Sandbox: Pratik Rehber

Kubernetes'te AI Agent Sandbox: Pratik Rehber
📑 İçindekiler
  1. AI Ajanları Neden Farklı Bir Canlı?
  2. Agent Sandbox Ne Getiriyor?
  3. Güvenlik İzolasyonu
  4. Yaşam Döngüsü Yönetimi
  5. Kimler İçin Mantıklı, Kimler İçin Erken?
  6. Sıkça Sorulan Sorular
  7. Agent Sandbox ile StatefulSet arasındaki fark nedir?
  8. Agent Sandbox production'da kullanılabilir mi?
  9. Hangi Kubernetes versiyonları destekleniyor?
  10. Suspend/resume sırasında veri kaybı oluyor mu?
  11. Maliyet açısından ne kadar fark yaratıyor?
  12. Kaynaklar ve İleri Okuma

⏱️ 6 dk okuma📅 21 Nisan 2026🔄 Güncelleme: 15 Temmuz 2026

Şahsen, Geçen ay bir finans müşterimizde ilginç bir toplantı oldu. Ekip, LLM tabanlı birden fazla ajan çalıştırmak istiyordu — her biri ayrı iş yapan, birbirleriyle konuşan, kod üreten ve gerektiğinde onu çalıştıran ajanlar. İlk refleksleri neydi? Her ajan için bir StatefulSet tanımla, yanına headless Service koy, bir de PersistentVolumeClaim bağla. Sonuç? 15 ajan için 45 ayrı Kubernetes manifesti. Açık konuşayım, bu işin sonu yönetilemez bir karmaşaya gidiyordu.

Şöyle söyleyeyim, İşte tam burada SIĞ Apps altında geliştirilen Agent Sandbox projesi devreye giriyor (en azından benim gördüğüm tablo böyle). Proje daha yolun başında, evet; ama çözmeye çalıştığı dert baya gerçek (ciddiyim). Bu beni açıkçası şaşırtmadı değil, çünkü benzer sıkışmaları Türkiye’deki kurumsal müşterilerde birebir görüyorum. O yüzden konuyu kendi tecrübemle anlatayım dedim.

AI Ajanları Neden Farklı Bir Canlı?

Hani şöyle düşünün: klasik bir web API’si stateless çalışıyor. İstek gelir, cevap döner, konu kapanır. Kubernetes’in Deployment ya da ReplicaSet gibi soyutlamaları da tam bu dünya için gayet iyi oturuyor. Ama AI ajanları… İlginç, değil mi? şey, bunlar biraz başka türlü davranıyor.

İtiraf edeyim, bir AI ajanı uzun süre ayakta kalıyor. Bağlam tutuyor. Kod yazıp çalıştırıyor — ve o kodun güvenilir olup olmadığını siz de ben de çoğu zaman anında bilemiyoruz. Bazen boşta duruyor, sonra bir anda iş yükleniyor. Klasik request-response mantığından ziyade, daha çok bir dijital çalışma masası gibi düşünmek lazım. Kulağa basit geliyor ama değil.

Bence, İnanın, 2024’ün sonlarında bir telekom şirketinde PoC yapıyorduk. Müşteri destek ajanları oluşturmak istiyorlardı — her ajan bir müşteri oturumuna bağlıydı, konuşma geçmişini tutuyordu, gerektiğinde SQL sorgusu üretip çalıştırıyordu. Bunu vanilla Kubernetes ile yönetmeye kalkınca neler oldu biliyor musunuz? Neyse, her ajan için ayrı kaynak tanımı çıktı ortaya, güvenlik politikası ayrıydı, ağ izolasyonu ayrıydı… Açık konuşayım, operasyon tarafı iyice dağıldı.

Çok konuştum, örnekle göstereyim.

AI ajanları singleton, stateful ve çoğunlukla idle çalışan workload’lardır. Bu profil, Kubernetes’in geleneksel soyutlamalarıyla doğrudan örtüşmüyor.

Bence, Bir saniye — mesela ReplicaSet’i alın; çoklu kopya çalıştırmak için tasarlanmış. Burada ise tekil çalışan bir ajandan söz ediyoruz. StatefulSet’e gidebilirsiniz, evet; ama sırf 1’lik StatefulSet tanımlamak biraz garip duruyor. Üstüne bir de o ajanı durdurup sonra hızlıca geri açmak istediğinizde — suspend/resume mekanizması StatefulSet’te yok. İşte Agent Sandbox tam bu boşluğu hedefliyor.

Agent Sandbox Ne Getiriyor?

Şahsen, Peki içinde ne var? Temelde Sandbox CRD (Custom Resource Definition) var. Tek container’lık hafif bir çalışma ortamı sunuyor gibi görünüyor ama “hafif” deyip geçmeyin; altta iş gören birkaç parça var. Bazıları beklediğimden daha düzenli duruyor.

Güvenlik İzolasyonu

Bence, En kritik mesele zaten bu. Bir AI ajanı kod üretiyor ve çalıştırıyor; o kodun ne yapacağını önceden kestirmek zor oluyor. Sandbox tarafı gVisor veya Kata — ki bu tartışılır — Containers gibi runtime’ları doğal biçimde destekliyor. Yani kernel seviyesinde izolasyon alıyorsunuz; multi-tenant ortamlarda bu iş ciddi fark yaratıyor.

Geçen sene bir müşteride gVisor’ı Kubernetes üzerinde denemiştik; ayrı ayrı RuntimeClass tanımlayıp pod’lara atamak bayağı uğraştırmıştı açıkçası. Sandbox CRD’de bunun spec içine gömülmesi işleri sadeleştiriyor. İdare eder yani da tam burada çıkıyor.

Yaşam Döngüsü Yönetimi

Bence en hoş taraf burası. Bir ajanı suspend edebiliyorsunuz — yani pod kapanıyor ama durum korunuyor. Bu ne demek? Sonra ihtiyaç olduğunda resume ile tekrar ayağa kalkıyor; hem hızlı hem de maliyet tarafında etkisi hissediliyor.

Bunu yaşayan biri olarak söyleyeyim, Düşünün: 100 tane ajanınız var. Herhangi bir anda sadece 10-15’i aktif oluyor (geri kalanlar boşta bekliyor). Klasik modelde hepsine kaynak ayırıyorsunuz; suspend mekanizmasıyla işe sadece aktif olanlar tüketim yapıyor. Bunu

Bir dakika — bununla bitmedi.

Logosoft’ta son 6 ayda AI ile ilgili gelen taleplerin %60’ında “ajan” kelimesi geçiyor.

Müşteriler artık sadece “bir model çağırayım” demiyor; sürekli çalışan, karar verebilen ve araç kullanan bir şey istiyorlar.

Sonra da doğal olarak soruyorlar : bunu nereye koyacağız?

Evet, büyük bankalar ve telekom şirketleri zaten AKS (Azure Kubernetes Service) kullanıyor.

Agent Sandbox gibi bir CRD mevcut altyapının üstüne oturabiliyor.

Yeni platform öğrenmek gerekmiyor — bak şimdi asıl rahatlatıcı kısım bu.

Türkiye’de BT ekiplerinin yeni teknoloji benimseme hızı çoğu zaman ekip büyüklüğüyle paralel gidiyor; beş kişilik DevOps takımına “bir de şu platformu öğrenin” demek pek gerçekçi olmuyor doğrusu.

💡 Bilgi:
Agent Sandbox mevcut Kubernetes cluster’larınıza CRD olarak ekleniyor.
Yeni platform kurmanıza gerek yok — kubectl apply ile başlayabilirsiniz.

Kimler İçin Mantıklı, Kimler İçin Erken?

Doğrusu, Kritik soru burada geliyor : gerçekten ihtiyacınız var mı? Her yeni teknolojide olduğu gibi önce bunu sormak gerekiyor. Yoksa insan kendini gereksiz yere tool peşinde koşarken buluyor.

Bunu biraz açayım.

Senaryo Agen Sandbox Uygun mu? Alternatif
Kurum içi kullanım — 50+ ajan, multi-tenant ⚠Status quo : Status quo :
Status quo :

Sıkça Sorulan Sorular

Agent Sandbox ile StatefulSet arasındaki fark nedir?

StatefulSet aslında birden fazla replika için düşünülmüş, genel amaçlı bir kaynak. Agent Sandbox ise tek container’lık bir şey — üstüne suspend/resume desteği geliyor, güvenlik izolasyonu da içine yerleşik. Yani tek bir ajanı yönetmek için StatefulSet + Service + PVC üçlüsünü ayrı ayrı tanımlamak yerine, Sandbox bunların hepsini tek bir YAML’da hallediyor. Bence bu tek başına büyük bir kolaylık (şaşırtıcı ama gerçek)

Şimdi gelelim işin can alıcı noktasına.

Agent Sandbox production’da kullanılabilir mi?

Açıkçası şu an (2026 Q2 itibarıyla) proje hâlâ alpha aşamasında. Test ve PoC ortamlarında kullanabilirsiniz, ama production için API stability garantisi henüz verilmiyor. SIĞ Apps’ın roadmap’ını takip edin — beta’ya geçtiğinde production değerlendirmesi yapmak çok daha mantıklı olur.

Hangi Kubernetes versiyonları destekleniyor?

Minimum Kubernetes 1.28 lazım. RuntimeClass desteği istiyorsanız — mesela gVisor ya da Kata için — node’larınızın da uygun runtime’larla yapılandırılmış olması gerekiyor. AKS, GKE ve EKS’de sorunsuz çalışıyor.

Suspend/resume sırasında veri kaybı oluyor mu?

Hayır, PersistentVolumeClaim üzerindeki veriler korunuyor. Ajan suspend edildiğinde pod siliniyor ama disk olduğu gibi duruyor (ciddiyim) (buna dikkat edin). Resume edilince yeni pod aynı PVC’yi mount ediyor ve kaldığı yerden devam ediyor. Şunu da es geçmeyin: in-memory state gidiyor — bunu ajanınızın kendi checkpoint mekanizmasıyla yönetmeniz gerekiyor.

Maliyet açısından ne kadar fark yaratıyor?

Tamamen kullanım profilinize bağlı. Ajanlarınız sürekli aktifse fark zaten minimal (inanın bana). Ama çoğu idle duruyorsa — ki AI ajanlarında bu tipik bir durum — suspend/resume ile compute maliyetlerinde %50-70 arası tasarruf mümkün. Tecrübeme göre projelerde ortalama %40-50 civarında bir düşüş görüyorum.

Evet, doğru duydunuz.

Kaynaklar ve İleri Okuma

Running Agents on Kubernetes with Agent Sandbox — Kubernetes Blog

Agent Sandbox GitHub Repository — kubernetes-sigs

Use gVisor with Azure Kubernetes Service — Microsoft Learn

🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

Kubernetes v1.36: Haru ile Gelen Sakin Güç
Kubernetes v1.36: Haru ile Gelen Sakin Güç26 May 2026
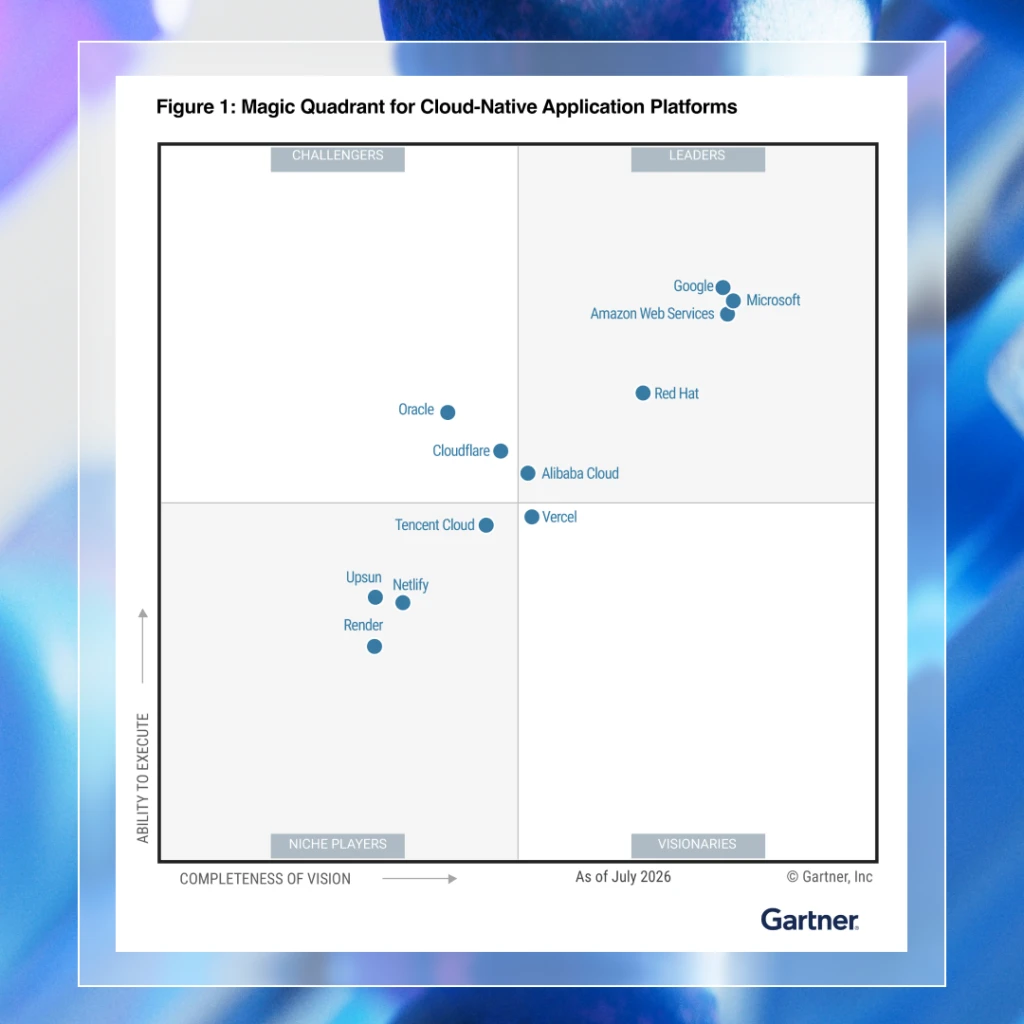
Microsoft, 2026 Gartner Cloud-Native Platform Raporunda
Microsoft, 2026 Gartner Cloud-Native Platform Raporunda19 Ağu 2026
Grok 4.6 GitHub Copilot'ta Kullanıma Sunuldu
Grok 4.6 GitHub Copilot'ta Kullanıma Sunuldu14 Ağu 2026
Azure AI Speech LLM 2607: Çok Dilli Doğrulukta Ne Değişti?
Azure AI Speech LLM 2607: Çok Dilli Doğrulukta Ne Değişti?13 Eyl 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket Agent Sandbox AI agent izolasyon Kubernetes LLM sandbox stateful workload
Önceki yazı

Node.js Addon’larını .NET Native AOT ile Yazmak

Sonraki yazı

Codex Kurumsal Ölçekte: Ne Vaat Ediyor, Ne Eksik?

İlginizi Çekebilir

PowerToys 0.102: Yeni Fare Araçları ve CLI Desteği
Aşkın KILIÇ 0

PowerToys 0.102: Yeni Fare Araçları ve CLI Desteği

24/10/2026
Code with Cosmos: Dört Bölümde Üretime Hazır AI Uygulaması
Aşkın KILIÇ 0

Code with Cosmos: Dört Bölümde Üretime Hazır AI Uygulaması

24/10/2026
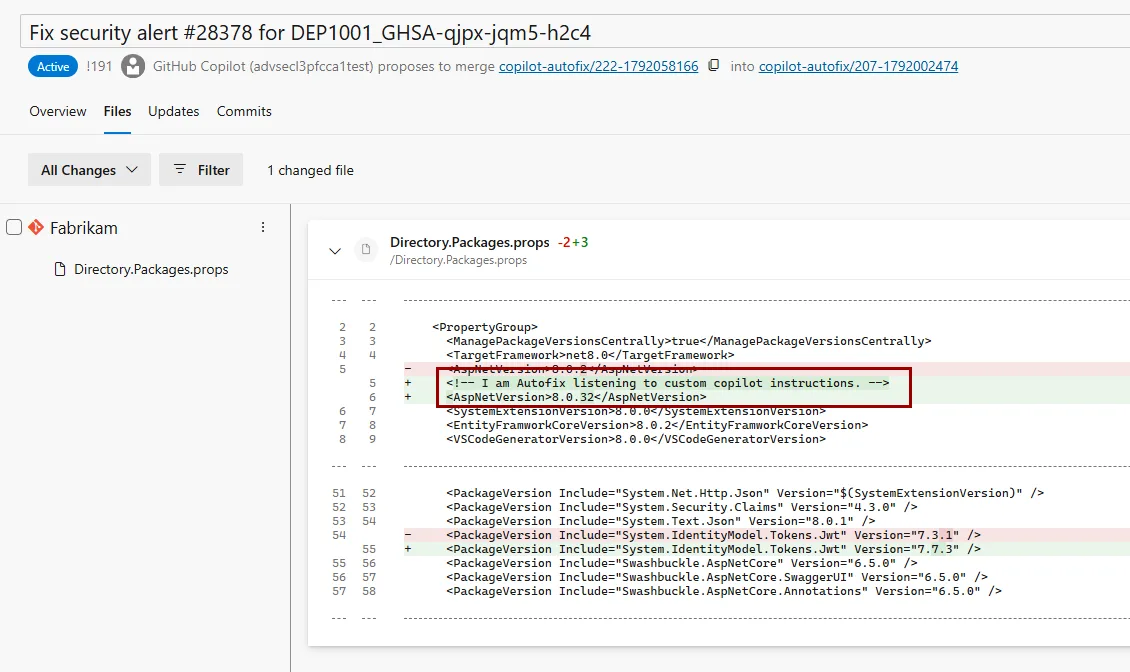
Agentic Autofix, Bağımlılık Açıklarına PR Açıyor
Aşkın KILIÇ 0

Agentic Autofix, Bağımlılık Açıklarına PR Açıyor

23/10/2026

2 comments

comments user
İrem B. 22/04/2026 02:18

Biz de şu sıralar birkaç ajan deployment’ı denerken state yönetiminin ne kadar baş ağrıtıcı olduğunu gördük, SIG Apps’in bu konuya el atması iyi olmuş. Güvenlik tarafında da ajanların birbirinin state’ine erişmesi gerçekten ciddi bir sorun, izolasyon meselesini nasıl çözdüklerini merak ediyorum. Bu arada veri güvenliği konusunu okurken aklıma düştü, şu yazınız da ilgilisine güzel bir kaynak: Cosmos DB Dynamic Data Masking: Veri Güvenliğinde Yeni Dönem — https://www.askinkilic.com.tr/cosmos-

comments user
Tolga F. 22/04/2026 02:57

Kubernetes’te klasik pod izolasyonunun AI ajanlar için neden yetmediğini tam anlayamıyordum, state yönetimi kısmı özellikle kafamı karıştırıyordu. Agent Sandbox projesi bu boşluğu doldurmak için makul bir yaklaşım gibi görünüyor. Bu arada kurumsal taraftaki AI entegrasyonunu merak ediyorsanız şu yazı da konuyu farklı bir açıdan ele alıyor: https://www.askinkilic.com.tr/codex-kurumsal-olcekte-ne-vaat-ediyor-ne-eksik/

Yorumlar kapalı.

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • Microsoft Sovereign Cloud: İş Yükü Bazlı Kontrol Katmanı
    24/10/2026 Microsoft Sovereign Cloud: İş Yükü Bazlı Kontrol Katmanı
  • PowerToys 0.102: Yeni Fare Araçları ve CLI Desteği
    24/10/2026 PowerToys 0.102: Yeni Fare Araçları ve CLI Desteği
  • Copilot Usage Metrics API: IDE Dışı Araç Kullanımı
    24/10/2026 Copilot Usage Metrics API: IDE Dışı Araç Kullanımı
  • Code with Cosmos: Dört Bölümde Üretime Hazır AI Uygulaması
    24/10/2026 Code with Cosmos: Dört Bölümde Üretime Hazır AI Uygulaması
  • GitHub Apps ile Enterprise Yönetimi PAT'siz Yürütmek
    23/10/2026 GitHub Apps ile Enterprise Yönetimi PAT’siz Yürütmek
  • DevOps Güncellemeleri
    09/03/2026 Azure DevOps Server Şubat Güncellemesi: Güvenlik
  • 2026-03-10_15-35-23
    10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
  • Artımlı Anlık Görüntü: Anında Geri Yükleme
    09/03/2026 Artımlı Anlık Görüntü: Anında Geri Yükleme
  • Azure Developer CLI 1.34: azure.yaml Katmanları ve
    04/10/2026 Azure Developer CLI 1.34: azure.yaml Katmanları ve
  • Bulut Sunucu Altyapısı
    09/03/2026 Microsoft Sovereign Cloud: İzolasyonda Güvenli Bulut
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure Functions Azure OpenAI azure sdk Azure SQL CI/CD CodeQL code review copilot Copilot CLI DevOps Entra ID geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry MSVC otomasyon performans Pull Request RAG verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 507 yazı 🏗️ Bulut Altyapı 407 yazı 🤖 Yapay Zeka 331 yazı ☁️ Microsoft Azure 279 yazı 🔧 DevOps 277 yazı 🔒 Güvenlik & Kimlik 223 yazı 🏢 Kurumsal Teknoloji 107 yazı 📊 Veri & Analitik 78 yazı 🐳 Konteyner & Kubernetes 62 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← Node.js Addon’larını .NE...
    Codex Kurumsal Ölçekte: Ne Vaa... →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS