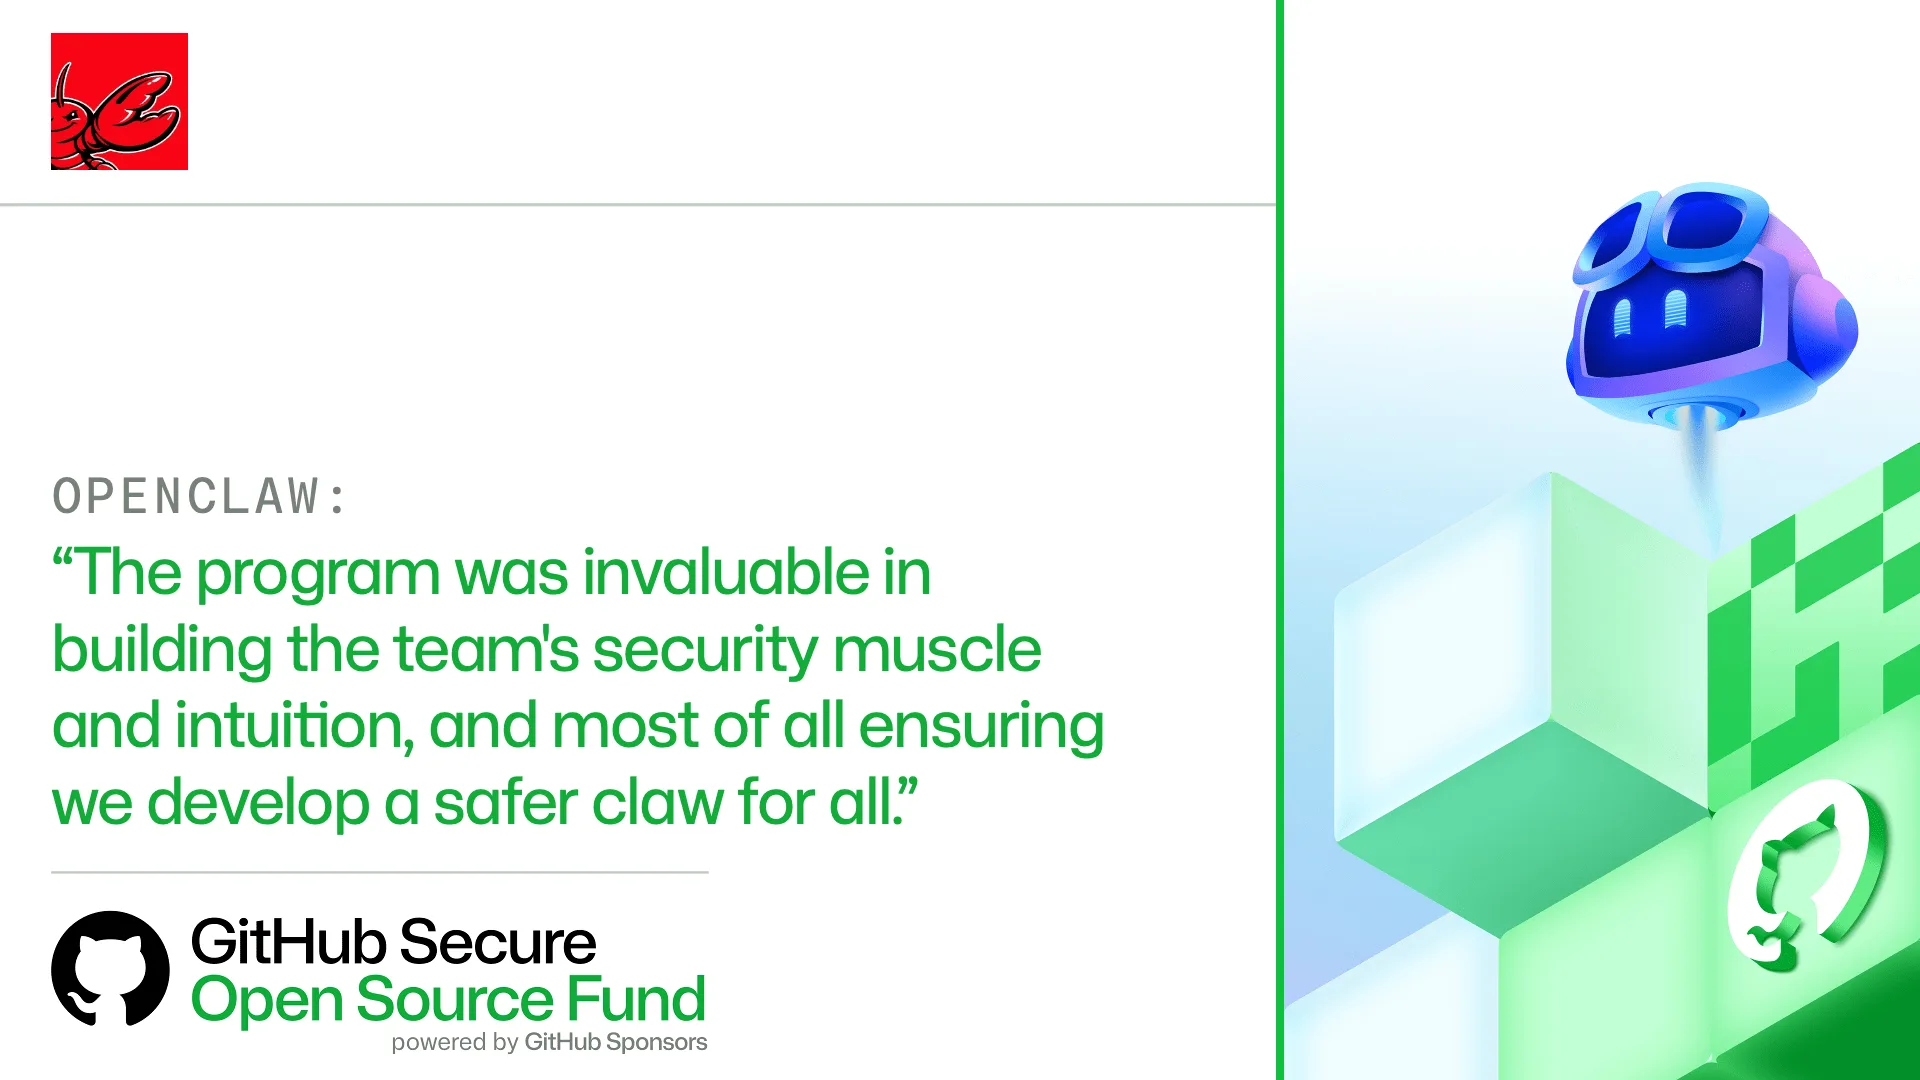

Yapay zeka, açık kaynak geliştirmenin hızını ve güvenlik zorluklarını köklü biçimde değiştiriyor. Bakımcılar (maintainer) artık daha önce görmedikleri katkıları inceliyor, yeni saldırı yüzeylerini yönetiyor, sınırlı zaman ve kaynakla zafiyetlere yanıt vermeye çalışıyor. GitHub Secure Open Source Fund’ın 4. Oturumu (Session 4) bu sorunlara pratik bir çözüm modeli sınadı; ortaya çıkan sonuçlar, AI çağında açık kaynak güvenliğinin nasıl şekilleneceğine dair ipuçları veriyor.
Session 4’ün kapsamı
GitHub Secure Open Source Fund’ın 4. Oturumu, 50 projeye toplamda 500.000 doların üzerinde fon sağladı. Program; bakımcıları GitHub Security Lab uzmanlarıyla, GitHub’ın güvenlik araçlarıyla, AI destekli iş akışlarıyla ve bir akran topluluğuyla bir araya getirdi.
Oturumun temel bulgusu şu: Yapay zeka, bakımcıların araştırma, önceliklendirme ve yanıt verme süreçlerini hızlandırmaya yardımcı olabiliyor. Ancak neyin yayımlanacağına karar vermek için gereken bağlam, muhakeme ve hesap verebilirlik hala bakımcıların sorumluluğunda.
OpenClaw örneği
GitHub’ın en hızlı büyüyen açık kaynak projelerinden biri olan OpenClaw, güvenlik duruşunu güçlendirmek amacıyla Session 4’e davet edildi. Oturum sonunda proje ekibi:
- Bir olay müdahale planı oluşturdu,
- GitHub güvenlik araçlarının kullanımını genişletti,
- GitHub Actions iş akışlarını denetledi,
- Güvenlik sorunlarını tespit ve yanıtlama süreçlerini sağlamlaştırdı.
OpenClaw’ın deneyimi, oturumdaki genel tabloyu da yansıtıyor. Risk profilleri projeden projeye değişse de bakımcılar ortak bir ihtiyaçta buluşuyor: AI’ın yazılım geliştirme biçimini değiştirdiği bir ortamda bilgiye, araca ve uzman desteğine erişim.
Session 4 rakamlarla
- 50 proje
- 71 bakımcı
- 22 ülke
- GitHub Sponsors üzerinden dağıtılan 500.000 doların üzerinde seyreltici olmayan (non-dilutive) fon
- Projelerin %92’si, temel GitHub güvenlik özellikleri (secret scanning, code scanning, korumalı dallar, özel zafiyet raporlama ve Dependabot) etkinleştirilmiş şekilde programı tamamladı.
Tüm oturumların kümülatif sonuçları
Ağustos 2026’ya kadar süren tüm GitHub Secure Open Source Fund oturumları ve takip dönemlerinde şu sonuçlar elde edildi:
- 188 proje ve 290 bakımcı, 42 ülkeden programa katıldı.
- GitHub, Microsoft ve dış fon ortakları, GitHub Sponsors aracılığıyla toplam 1,88 milyon dolar katkı sağladı.
- Katılımcı projeler 533 yeni CVE tespit edip açıkladı, 1.500’ün üzerinde Dependabot güvenlik güncellemesi gerçekleştirdi ve 650’den fazla ifşa olmuş sırrı çözüme kavuşturdu.
- Temmuz 2026’da sona eren son altı ayda katılımcı ve mezun projeler 4.210 CodeQL uyarısını giderdi ve 119 sırrın ifşa edilmesini engelledi.
Program nasıl işliyor?
GitHub Secure Open Source Fund, fonlamayı doğrudan ölçülebilir güvenlik çıktılarına bağlıyor. Program; uygulamalı güvenlik eğitimi, GitHub Security Lab uzmanlarıyla doğrudan etkileşim ve bakımcıların güvenlik sorunlarını akranlarıyla birlikte ele alabildiği güvenilir bir topluluk sunuyor.
Her oturum üç haftalık yoğun bir sprint ile başlıyor ve toplam 12 ay sürüyor. Fonlama ve katılım, sonuç odaklı hedeflere ve doğrulanmış güvenlik iyileştirmelerine bağlanıyor. Sprint, GitHub Security Lab tarafından tasarlanıyor ve haftalık odak alanlarına göre yapılandırılıyor:
- Açık kaynak güvenliğinin temelleri
- Tehdit modelleme ve güvenli kodlama
- AI güvenliği ve zafiyet yönetimi
Her proje, GitHub Sponsors üzerinden 10.000 ABD Doları alıyor: Sprint sırasında 6.000 dolar, ardından 6. ve 12. ay güvenlik kontrollerinde 2.000’er dolar. Projeler ayrıca güvenlik odaklı bir topluluğa ve GitHub Security Lab ile ofis saatlerine 12 ay boyunca erişebiliyor; hemen uygulanabilir güvenlik kaynakları ve bulut altyapısı için Azure kredileri de sağlanıyor.
Session 4’te öne çıkan proje kategorileri
Session 4, geliştiricilerin her gün güvendiği sistemlerin güvenliğini artırmaya odaklandı. Projeler, yazılım ekosistemindeki rollerine göre gruplandırıldı.
AI, makine öğrenmesi ve akıllı sistemler
Caracal, Deep Agents, DocsGPT, LadybugDB, LangChain, n8n-MCP, Nasiko, ONNX, OpenClaw, PageIndex, Scenic ve Serena gibi projeler; AI, otomasyon, veri altyapısı ve makine öğrenmesinin kesişiminde yer alıyor. Modern AI iş akışları ve üretim ortamlarındaki dağıtımlar için giderek daha temel bileşenler haline geliyor.
Derleme sistemleri, tedarik zinciri ve yayınlama araçları
browserslist, CycloneDX Python Library, Cucumber, golangci-lint, JReleaser, postcss ve Task gibi projeler; yazılımın farklı ortamlarda test edilmesi, doğrulanması, paketlenmesi, yayımlanması ve sürdürülmesi süreçlerine katkı sağlıyor. Bu araçlar, yazılım malzeme listelerinden (SBOM) yayın hatlarına ve test otomasyonuna kadar geniş bir yelpazeyi etkiliyor.
Temel diller, çalışma zamanları ve kütüphaneler
Byte Buddy, core-js, FS2, Gleam, htmx, Pkl, Pyodide ve termcolor gibi projeler; yazılımın nasıl yazıldığını, yapılandırıldığını ve çalıştırıldığını tanımlıyor. Bu katmandaki iyileştirmeler, kendilerine bağımlı binlerce uygulamaya doğrudan yansıyor.
Geliştirici araçları ve verimlilik platformları
cheerio, Ciphey, CodeRunner, Hoppscotch, MapStruct, Python Pillow, Proyecto Respira, Readest, ToolJet, Vuetify ve Yjs gibi projeler; yazılım geliştirme, test etme, iş birliği ve dağıtım süreçlerinin günlük deneyimini şekillendiriyor. API geliştirmeden düşük kodlu platformlara, içerik işlemeden yazılım teslim akışlarına kadar geniş bir alanda hizmet veriyor.
Web, ağ, API ve altyapı servisleri
actix-web, aiohttp, Apache Solr, Apache ZooKeeper, etcd, FastAPI, Haraka, Hummingbird, mimetype, Sniffnet, Starlette ve UAParser.js gibi projeler internetin işletim omurgasının bir parçasını oluşturuyor. API’ler, ağ, arama, mesajlaşma, servis koordinasyonu ve dağıtık sistem altyapılarında dünya çapındaki kuruluşlar tarafından kullanılıyor.
Ortak sınır: AI güvenliği
Session 4’te AI ile ilgili güvenlik soruları; makine öğrenmesi altyapısından ajan (agent) çerçevelerine, geliştirici araçlarından internet altyapısına kadar tüm proje türlerinde gündeme geldi. Yerleşik güvenlik sorumlulukları da ortadan kalkmadı: Bakımcılar zafiyetleri yönetmeye, bağımlılıkları güvence altına almaya, yayın iş akışlarını korumaya ve olay hazırlığı yapmaya devam etti. AI, yeni riskler getirdi ama bakımcıların bu riskleri anlama ve yanıtlama hızını da yükseltti.
Session 4’ün öğrettiği şu: AI güvenliği izole bir alan olarak evrilmiyor, güvenli yazılım geliştirmenin geniş pratiğinin bir parçası haline geliyor. Bu dönüşüm sürerken bakımcıların kendileriyle birlikte evrilebilen pratik eğitime, güvenilir topluluklara ve uzman desteğine olan ihtiyacı artacak.
Kaynaklar ve İleri Okuma
- What 50 open source projects taught us about security in the AI era – GitHub Blog
- GitHub Secure Open Source Fund – Genel Bakış
- GitHub Secure Open Source Fund – Proje Sayfası
- GitHub Security Lab
- GitHub Sponsors
- CodeQL ile Code Scanning Hakkında – GitHub Docs
- GitHub Copilot
- OpenClaw Deposu
- Caracal Deposu
- Session 5 Başvuru Formu
- npm ve GitHub Actions’ta Tedarik Zinciri Saldırılarını Engellemek
- Innersource Security Advisories GA: Kurum İçi Zafiyet Yönetimi
- GitHub Advanced Security’de Bütçe Sınırı: Kontrol Artık Sıkı

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
İlgili Yazılar

Bu içerik işinize yaradı mı?
Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.
Açık kaynağa bu kadar ciddi fon ayrılması gerçekten umut verici. Merak ettiğim şu: seçilen 50 proje hangi kriterlere göre belirlendi, popülerlik mi yoksa güvenlik açığı riski mi öncelikli?
Açık kaynak güvenliğine bu kadar ciddi yatırım yapılması gerçekten sevindirici. Merak ettiğim şu: 50 proje arasında Türk geliştiricilerin katkı verdiği projeler var mı acaba?