İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Güvenlik & Kimlik
  • Copilot Managed Settings: JSON Hatalarını Ürün İçinde Bulun
Bulut Altyapı Geliştirici Araçları Güvenlik & Kimlik GitHub Copilot, JSON doğrulama, Kurumsal Yönetim, managed-settings.json, team-mappings.json Aşkın KILIÇ 27/09/2026 0 Yorumlar

Copilot Managed Settings: JSON Hatalarını Ürün İçinde Bulun

Copilot Managed Settings: JSON Hatalarını Ürün İçinde Bulun
📑 İçindekiler
  1. Doğrulayıcı tam olarak neyi kontrol ediyor?
  2. Sonuçları nerede göreceksiniz?
  3. Düzeltme sonrası doğru akış
  4. Neden kurumsal yönetim açısından önemli?
  5. Pratik öneriler
  6. Kaynaklar ve İleri Okuma

⏱️ 3 dk okuma📅 27 Eylül 2026

Copilot’ı kurumsal ölçekte yöneten ekiplerde politikaların yazıldığı gibi uygulanıp uygulanmadığı uzun süredir sessiz bir risk alanıydı. JSON dosyasındaki tek bir sözdizimi hatası ya da yanlış eşlenmiş bir takım adı, tanımladığınız kuralların hiç devreye girmemesine yol açabiliyor. GitHub artık enterprise managed settings için ürün içi bir doğrulayıcı (validator) sunuyor; bu doğrulayıcı hatalı biçimlendirilmiş JSON’u, desteklenmeyen yapılandırmaları, geçersiz takım eşlemelerini ve politikaların uygulanmasını engelleyebilecek diğer hataları tespit ediyor.

Doğrulayıcı tam olarak neyi kontrol ediyor?

GitHub’ın duyurusuna göre doğrulama, Copilot’ın kurumsal yönetilen ayar dosyalarını kapsıyor:

  • copilot/managed-settings.json
  • copilot/team-mappings.json
  • Takım eşleme dosyasının (team mappings) referans verdiği takım ayar dosyalarının tamamı

Kontrol ana ayar dosyasıyla sınırlı değil yani, takım eşlemeleri üzerinden zincirlenen dosyalar da tarama kapsamında. Katmanlı bir yapılandırma kullanan kurumlar için bunun anlamı şu: Bir takımın ayar dosyasında oluşan bozulma, yalnızca o takımı etkileyen sessiz bir politika boşluğuna dönüşebiliyor. Doğrulayıcı zinciri takip ettiği için sorunu merkezi bir yerden görebiliyorsunuz.

Duyuruda sayılan hata türleri şunlar: hatalı biçimlendirilmiş JSON (malformed JSON), desteklenmeyen yapılandırmalar (unsupported configurations), geçersiz takım eşlemeleri (invalid team mappings) ve politikaların uygulanmasını engelleyebilecek diğer hatalar. Bu listenin dışında hangi kontrollerin yapıldığına dair kaynakta ayrıntı yok. Dolayısıyla doğrulayıcıyı her türlü mantık hatasını yakalayan bir araç olarak görmek yerine, yapılandırmanın okunabilir ve uygulanabilir olduğunu teyit eden bir kontrol katmanı saymak daha doğru.

Sonuçları nerede göreceksiniz?

Doğrulama sonuçları, enterprise AI controls sayfasındaki “Copilot settings validation” bölümünde listeleniyor. Her bulguda iki bilgi birlikte geliyor:

  • Etkilenen dosya: Sorunun hangi ayar dosyasından kaynaklandığı
  • JSON yolu (JSON path): Dosya içinde hatanın tam olarak nerede olduğu

Düzeltme sürecindeki en büyük zaman kaybını ortadan kaldıran şey bu ikili. Daha önce “politika neden uygulanmıyor?” sorusunun cevabı için dosyaları elle gözden geçirmek gerekiyordu, artık doğrudan ilgili düğüme gidip düzeltme yapabiliyorsunuz. Uzun ve iç içe geçmiş ayar dosyalarında JSON path bilgisi hatayı saniyeler içinde konumlandırıyor.

Düzeltme sonrası doğru akış

GitHub, bir sorunu giderdikten sonra izlenmesi gereken adımları net biçimde tarif ediyor:

  1. Değişikliği .github-private deposunun varsayılan dalına (default branch) commit edin.
  2. Agents sayfasını yeniden yükleyin.
  3. Doğrulayıcı sonuçlarını inceleyerek yapılandırmanızın geçerli olduğunu teyit edin.

Burada iki ayrıntı kolayca gözden kaçıyor. Birincisi, değişikliğin varsayılan dalda olması gerekiyor; bir özellik dalında (feature branch) bırakılan düzeltme doğrulayıcı sonuçlarına yansımayacaktır. İkincisi, sonuçların güncellenmesi için sayfayı yeniden yüklemek gerekiyor, yani doğrulamayı commit sonrası bilinçli olarak tekrarlanan bir kontrol adımı gibi ele almak mantıklı.

Neden kurumsal yönetim açısından önemli?

Merkezi olarak yönetilen Copilot ayarlarının doğası gereği, yapılandırmadaki bir hata çoğu zaman gürültülü bir hataya değil, sessiz bir uygulanmamaya dönüşür. Politikanın devrede olduğunu varsayarsınız, oysa dosya ayrıştırılamadığı veya takım eşlemesi tutmadığı için kural hiç işlemiyordur. Uyumluluk (compliance) ve yönetişim tarafında en zor fark edilen problemler de bunlardır.

Ürün içi doğrulayıcı bu boşluğu görünür hale getiriyor. Yapılandırmayı değiştiren yönetici, değişikliğin geçerli olup olmadığını kendi arayüzünden teyit edebiliyor; harici bir JSON linter’ına ya da deneme yanılmaya bağımlılık azalıyor. Birden fazla takımın kendi ayar dosyasını yönettiği büyük organizasyonlarda merkezi bir hata listesi görmek, operasyonel açıdan doğrudan kazanç.

Pratik öneriler

Duyurudaki bilgiler ışığında, süreci sağlıklı yürütmek için şu yaklaşımlar düşünülebilir:

  • Managed settings dosyalarında yapılan her değişiklikten sonra doğrulayıcıyı bir kontrol adımı olarak çalıştırmayı alışkanlık haline getirin.
  • Takım eşleme dosyasında referans verilen tüm dosyaların doğrulama kapsamında olduğunu unutmayın; bir takımın dosyasındaki hata, o takım için politikaların uygulanmamasına yol açabilir.
  • Bulgularda verilen JSON path bilgisini düzeltme sırasında doğrudan kullanın; dosyayı baştan sona taramak yerine ilgili düğüme odaklanın.
  • .github-private deposunda çalışırken düzeltmelerin varsayılan dala ulaştığından emin olun.

Enterprise managed settings tarafındaki diğer yetenekleri daha önce ele almıştık. Politika varsayılanlarının nasıl yönetildiği ve eklenti/marketplace kontrollerinin nasıl yapılandırıldığı konusundaki yazılar, bu doğrulayıcıyı günlük yönetim akışına oturtmak açısından tamamlayıcı olabilir.

Doğrulayıcı yeni bir politika yeteneği eklemiyor, tanımladığınız politikaların gerçekten uygulanabilir durumda olduğunu doğrulamanızı sağlıyor. Kurumsal yönetimde bunun değeri çoğu zaman yeni bir ayarınkinden yüksek.

Kaynaklar ve İleri Okuma

  • github.blog
  • Enterprise managed settings in-product validator — The GitHub Blog Changelog
  • GitHub Docs: Enterprise managed client settings ile başlangıç
  • Enterprise Managed Settings’te Plugin Marketplaces için
  • GitHub Copilot Enterprise’da Varsayılan Politika Kontrolü
🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

Azure SDK for Rust GA: Beta’dan Stabil Üretime Geçiş
Azure SDK for Rust GA: Beta’dan Stabil Üretime Geçiş20 May 2026
PHP 8.5 Azure App Service'te: Ne Değişti?
PHP 8.5 Azure App Service'te: Ne Değişti?12 Nis 2026
VS Code Python Environments Nisan Güncellemesi: Hız Farkı
VS Code Python Environments Nisan Güncellemesi: Hız Farkı28 Nis 2026
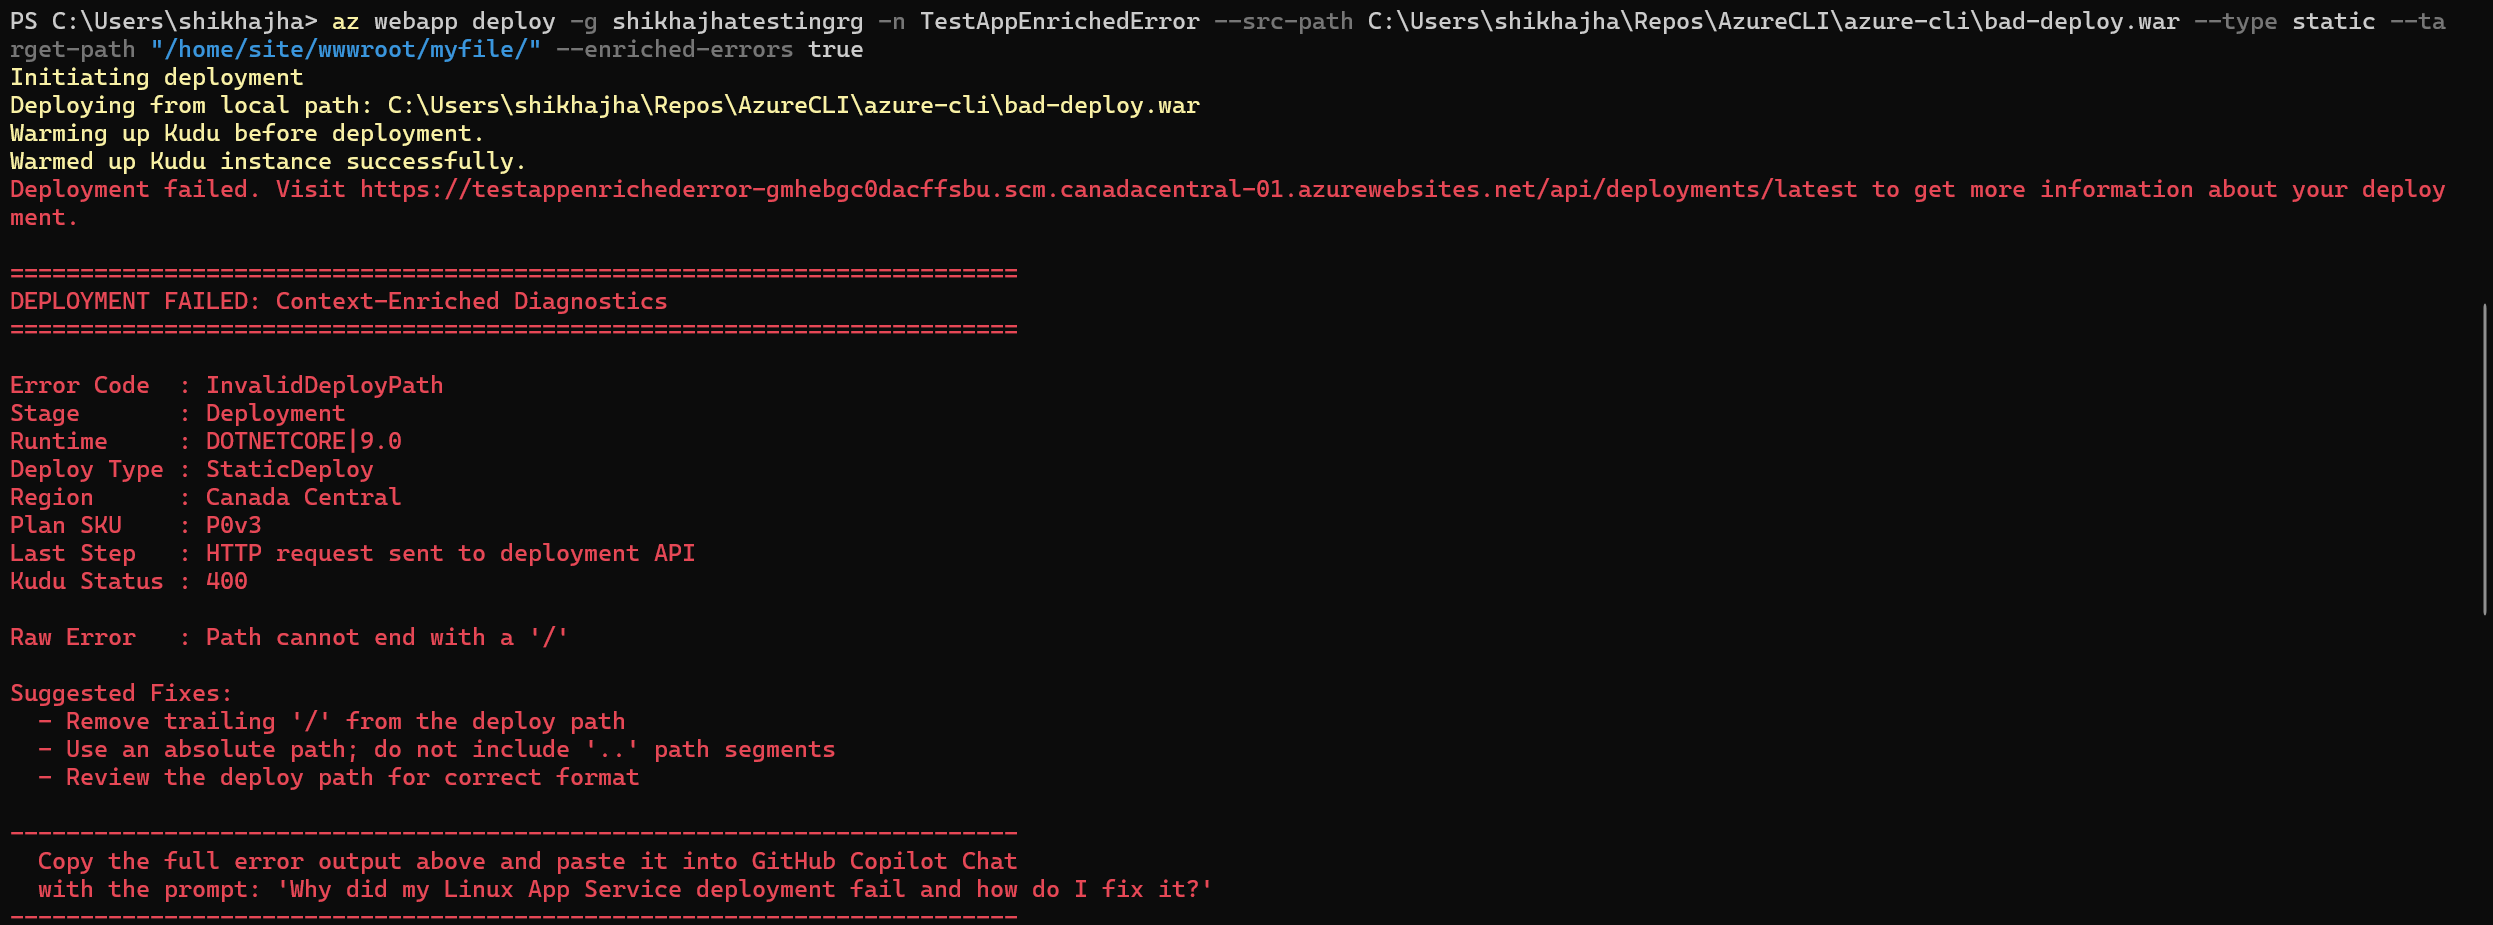
az webapp deploy'da Zenginleştirilmiş Hata Çıktıları
az webapp deploy'da Zenginleştirilmiş Hata Çıktıları3 Ağu 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket GitHub Copilot JSON doğrulama Kurumsal Yönetim managed-settings.json team-mappings.json
Önceki yazı

GitHub Actions API’de Workflow Run Sayımı Artık “2.500+

Sonraki yazı

C# ile Memory Dump Alma: Thread Pool Tıkanmasını Yakala

İlginizi Çekebilir

Azure Blob Storage ile Deep Agents'a Kalıcı Dosya Sistemi
Aşkın KILIÇ 0

Azure Blob Storage ile Deep Agents’a Kalıcı Dosya Sistemi

28/09/2026
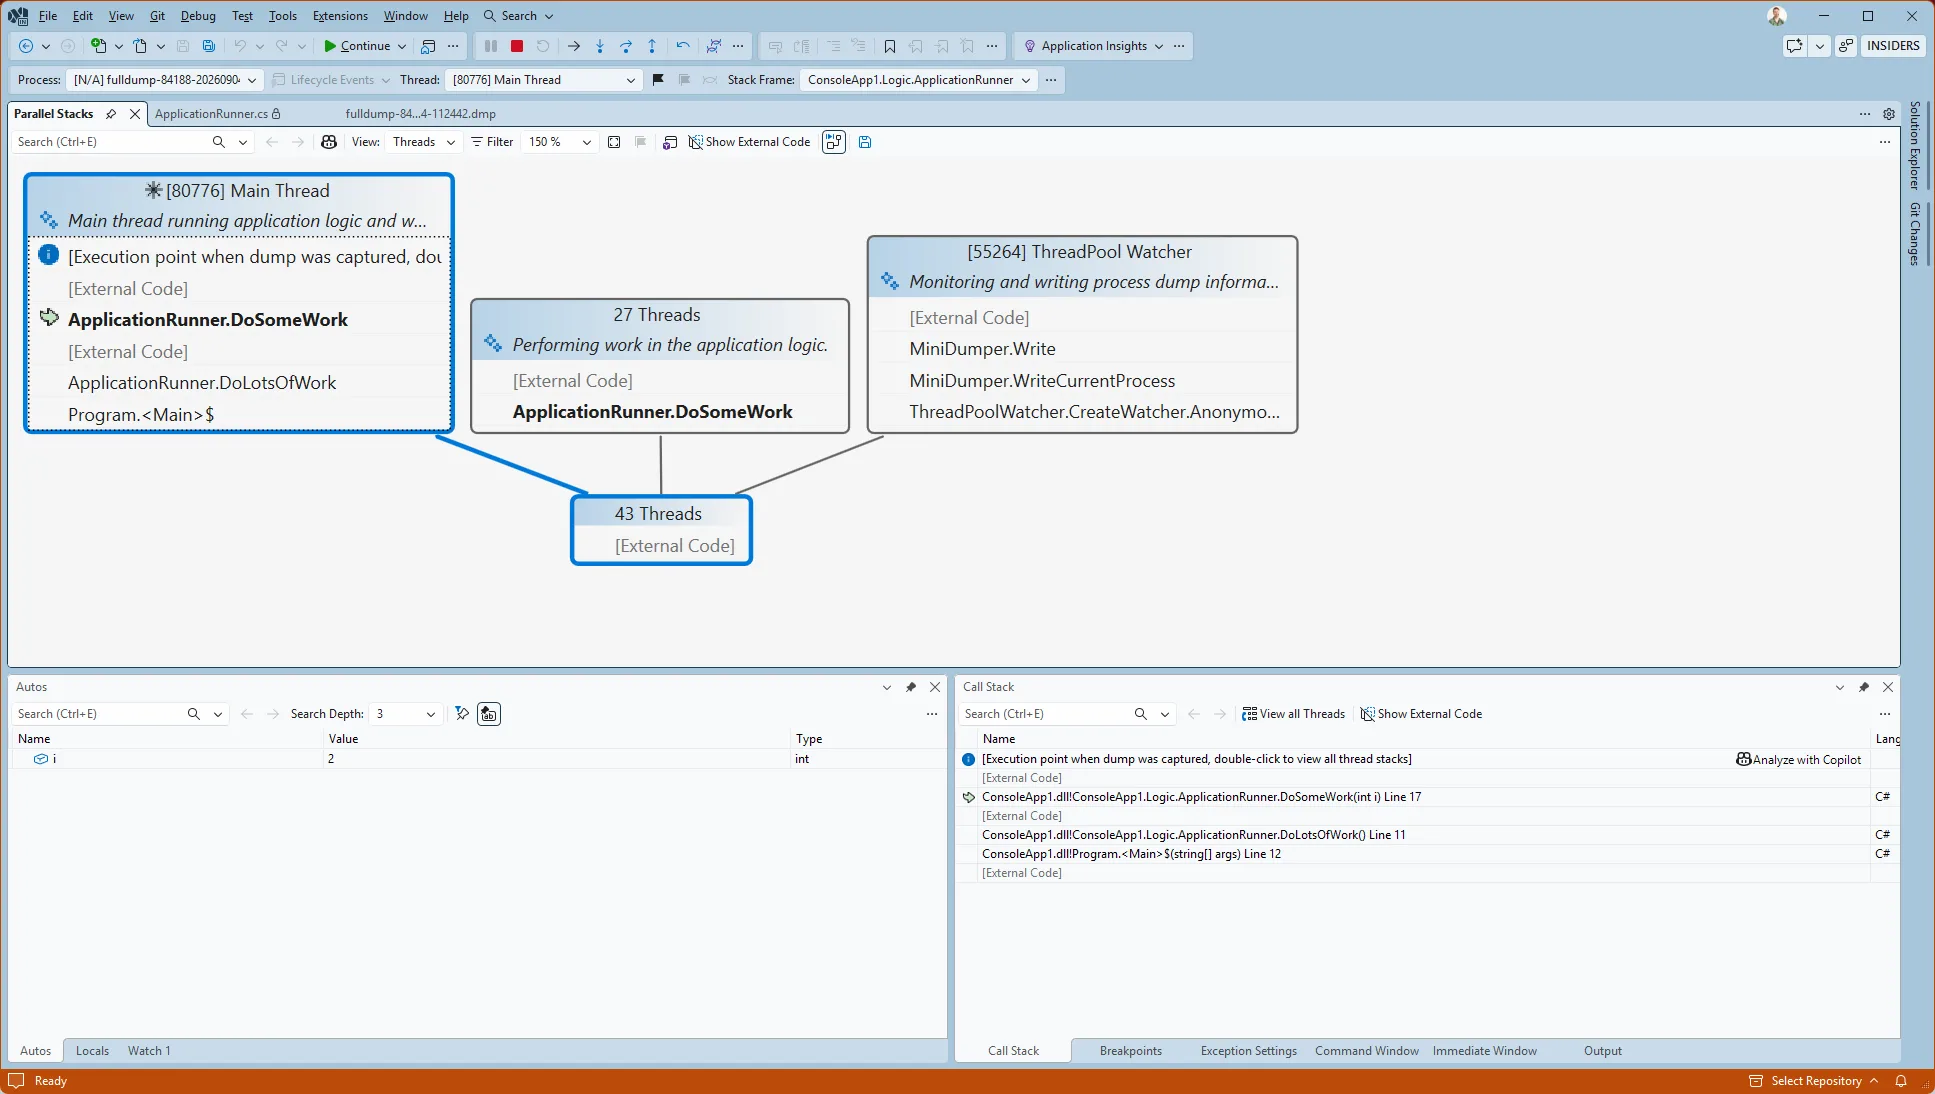
C# ile Memory Dump Alma: Thread Pool Tıkanmasını Yakala
Aşkın KILIÇ 0

C# ile Memory Dump Alma: Thread Pool Tıkanmasını Yakala

27/09/2026
GitHub Actions API'de Workflow Run Sayımı Artık "2.500+
Aşkın KILIÇ 0

GitHub Actions API’de Workflow Run Sayımı Artık “2.500+

27/09/2026

0 comments

comments user
Serkan D. 27/09/2026 17:47

Bunu görünce keşke daha önce gelseydi dedim, geçen ay takım eşlemesindeki bir yazım hatası yüzünden politikanın neden uygulanmadığını saatlerce aradık. Enterprise tarafında bu tarz JSON hataları gerçekten büyük dert oluyordu, güzel adım.

Yanıtla
comments user
Yasemin İ. 27/09/2026 22:31

Enterprise tarafında bu tam bir dert oluyordu, JSON’da ufak bir virgül hatası yüzünden politika uygulanmıyor ve fark edene kadar saatler geçiyordu. Ürün içinde doğrulama gelmesi çok mantıklı olmuş. Takım eşlemesi hatalarını da yakalıyor olması ayrıca güzel.

Yanıtla
comments user
Gamze E. 28/09/2026 01:13

Enterprise tarafında JSON config hatalarıyla uğraşmak gerçekten baş ağrısıydı, doğrulayıcının ürün içine gelmesi süper olmuş. Politika uygulanmadan önce hatayı görmek büyük zaman kazandırır. Bu arada şu yazınız da güzeldi: Copilot Dev Camp Summit: Ücretsiz Çevrimiçi Oturumlar (https://www.askinkilic.com.tr/copilot-dev-camp-summit-ucretsiz-cevrimici-oturumlar/), o

Yanıtla

Yorum gönder Yanıtı iptal et

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • Azure Blob Storage ile Deep Agents'a Kalıcı Dosya Sistemi
    28/09/2026 Azure Blob Storage ile Deep Agents’a Kalıcı Dosya Sistemi
  • C# ile Memory Dump Alma: Thread Pool Tıkanmasını Yakala
    27/09/2026 C# ile Memory Dump Alma: Thread Pool Tıkanmasını Yakala
  • Copilot Managed Settings: JSON Hatalarını Ürün İçinde Bulun
    27/09/2026 Copilot Managed Settings: JSON Hatalarını Ürün İçinde Bulun
  • GitHub Actions API'de Workflow Run Sayımı Artık "2.500+
    27/09/2026 GitHub Actions API’de Workflow Run Sayımı Artık “2.500+
  • Copilot CLI'da C++ Kod Zekası: Whole Codebase Indexing
    27/09/2026 Copilot CLI’da C++ Kod Zekası: Whole Codebase Indexing
  • NL2SQL’de Asıl Soru: Prompt mu, Veritabanı mı?
    15/05/2026 NL2SQL’de Asıl Soru: Prompt mu, Veritabanı mı?
  • 25 Dolar Altında Yapay Zeka Uygulaması mı? İşte Nasıl Yapılır!
    10/03/2026 25 Dolara Yapay Zeka Uygulaması Nasıl Yapılır?
  • 2026-03-10_15-35-23
    10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
  • DevOps Güncellemeleri
    09/03/2026 Azure DevOps Server Şubat Güncellemesi: Güvenlik
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure OpenAI azure sdk Azure SQL bulut bilişim CI/CD CodeQL code review copilot Copilot CLI DevOps geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes Kurumsal geliştirme kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry otomasyon performans Pull Request RAG SEO uyumlu verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 469 yazı 🏗️ Bulut Altyapı 378 yazı 🤖 Yapay Zeka 314 yazı 🔧 DevOps 260 yazı ☁️ Microsoft Azure 254 yazı 🔒 Güvenlik & Kimlik 214 yazı 🏢 Kurumsal Teknoloji 96 yazı 📊 Veri & Analitik 66 yazı 🐳 Konteyner & Kubernetes 61 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← GitHub Actions API’de Wo...
    C# ile Memory Dump Alma: Threa... →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS