İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • DevOps
  • DevOps’ta Güvenlik Uyarılarıyla İş Öğesi Bağlama
DevOps azure devops güvenlik, bulut güvenliği, github advanced security, iş öğesi bağlantısı, security alert entegrasyonu Aşkın KILIÇ 13/03/2026 0 Yorumlar

DevOps’ta Güvenlik Uyarılarıyla İş Öğesi Bağlama

Azure DevOps’ta Güvenlik Uyarıları ile İş Öğelerini Bağlamak: Artık Bahane Yok!
📑 İçindekiler
  1. Güvenlik Açıklarını Takipte Sıkça Kaçırılan Detay
  2. Yeni Gelişme: Security Alert’i Work Item’a Bağlama Gelmiş!
  3. Peki Gerçek Dünya İçin Ne Fayda?
  4. Sprint Kabusları Bitiyor Mu?
  5. Birkaç Pratik Senaryo (Kendi Tecrübelerim)
  6. Kısıtlar Nerede? Sorunsuz Mu Hâlâ?
  7. Dikkat Edin! Tüm Uyarılara Yaramıyor Maalesef…
  8. Daha Otomatik Olsaydı Fena Mıydı?
  9. Nereden Görülüyor Peki Bu Bağlantılar?
  10. Detay İpuçlarına Gelelim Mi?
  11. Nihai Sonuç — Güvenliği Akıştan Ayırma Lüksünüz Yok Artık!
  12. Sıkça Sorulan Sorular
  13. Azure DevOps'taki güvenlik uyarılarını iş öğelerine bağlamak neden önemli?
  14. Azure Boards üzerinden güvenlik uyarılarını nasıl ilişkilendiririm?
  15. Bu entegrasyon için ekstra yetki gerekiyor mu?
  16. Güvenlik uyarılarını iş öğelerine bağlamanın gerçek hayatta faydaları nelerdir?
  17. Azure DevOps Advanced Security ile GitHub Advanced Security entegrasyonu nasıl çalışıyor?
  18. Kaynaklar ve İleri Okuma

⏱️ 5 dk okuma📅 13 Mart 2026🔄 Güncelleme: 10 Nisan 2026

Güvenlik Açıklarını Takipte Sıkça Kaçırılan Detay

Bunu kimse inkâr etmesin, güvenlik açığı tespit edilince takımlarda hep benzer bir döngü oluyor (şaşırtıcı ama gerçek). Hani o “Bakarız sonra” yaklaşımı yok mu… İşte her zaman çalışmıyor! Bulduğun açık ister production’ı tehdit etsin, ister ufak bir test case olsun; genellikle backlog’a atıp tozlu çöplüklerin arasına yolluyoruz. Ya da zincir zincir maillere kaydolup dürüyor. Çoğu zaman orada unutulup gidiyor zaten. Sonra ne mi? Sprint planında ağlayan ticketlar, sahip çıkmayan kimse. takipte kocaman bir boşluk – başka türlü söyleyemem.

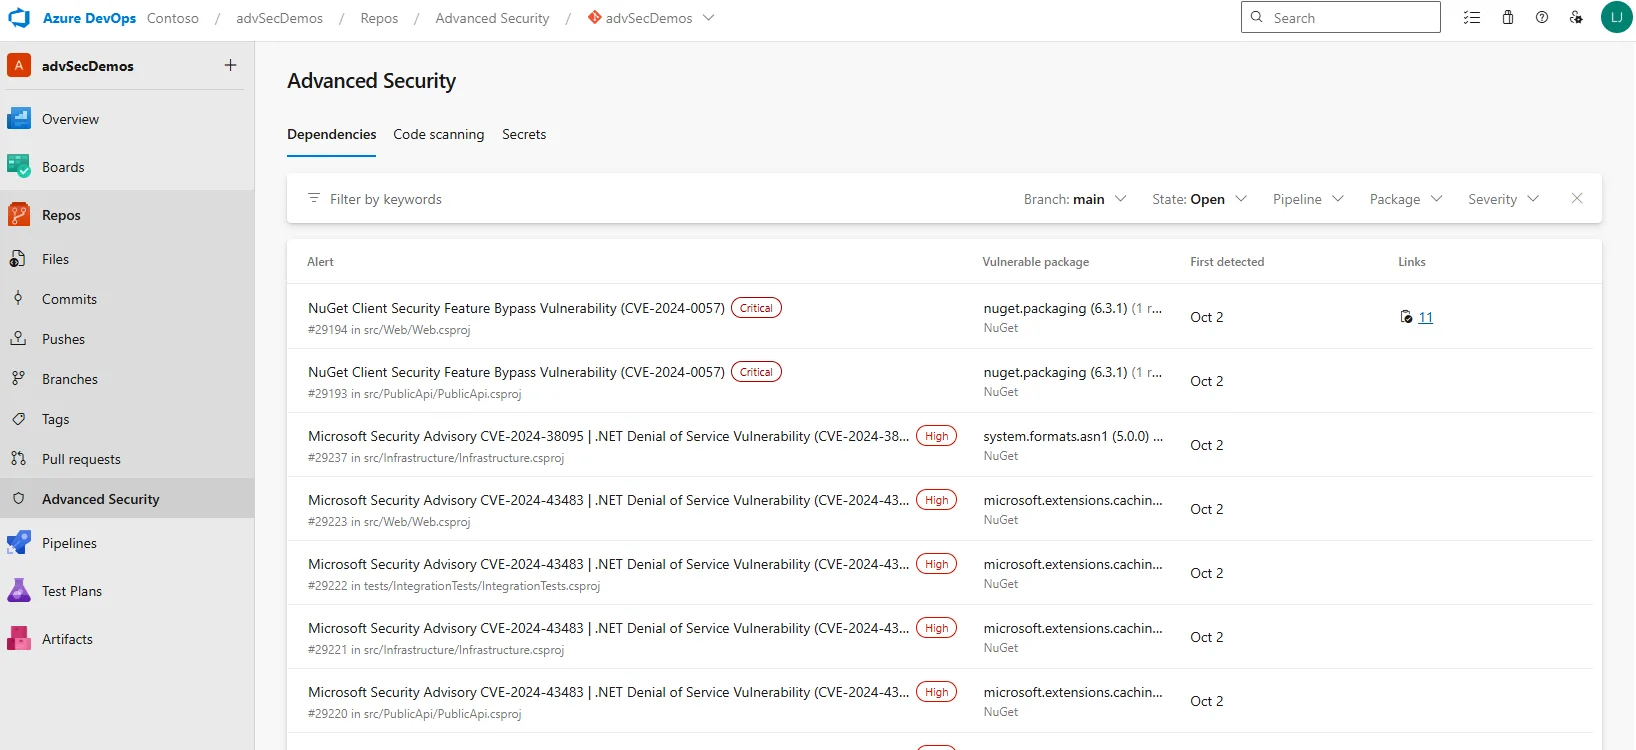
Geçenlerde tam olarak bu başımıza geldi — tamamen gerçek hikâye. Azure DevOps Advanced Security kritik uyarı verdi ama kim hangi bug’ı açtı, neyi üstlenmiş… Herkes kendi notlarında arıyor, tablolarda geziyor, bazen bulamıyor. Düşünsene: Notunu kağıda yazan bile vardı (ne alakaysa). Durun şuna açıklık getireyim:

Hiçbir açık kendini sihirle çözmez; peşine düşmezseniz günün sonunda patlar!

Hani, Peki kurtuluş reçetesi var mı? Lafı dolandırmadan şöyle anlatayım: Azure Boards’daki iş öğelerini artık doğrudan Advanced Security alertlerine bağlayabiliyorsun.

Yeni Gelişme: Security Alert’i Work Item’a Bağlama Gelmiş!

Evet evet – kimsenin iki yıl önce hayal edemediği entegrasyon elinizin altında şu anda. Şayet GitHub Advanced Security for Azure DevOps kullanıyorsanız bitti; herhangi bir alert’i anında Azure Boards içindeki bug’a veya user story’ye doğrudan ilişkilendirmek ~ mümkün! Tabiî ters tarafa da olur.

Bence uzun süredir eksikti bu detay. Eski düzende sekmeler arasında mekik döküyorduk — bak bug’da referans var mıydı diye didik didik aranmak cabası… Şimdi işe şöyle:

  • Alert’e giriyorsun, gözünün önünde “ilgili iş” sekmesi beliriveriyor.
  • Sade; tıklayıp work item seçiyorsun – hop bağladın gitti!
  • Tersinden de oluyor tabiî; Board’da issue açarken “İleri Düzey Güvenlik Uyarısı”nı ilişkilendir seçeneği şak diye geliyor.

Bana sorarsan en bomba kısmı şu öldü — hem alert’te hem board’da karşılıklı referans linki çıkarıyor ve tek hareketle öbür tarafa zıplayabiliyorsun! Yanı ilişkiler kopmuyor artık arkadaşlar.

Peki Gerçek Dünya İçin Ne Fayda?

Sprint Kabusları Bitiyor Mu?

“Bu alert şimdi kimin derdi?” sorusu havada kalmıyor nihayetinde! Bir kere takım lead olarak sprint board’una baktın mı olay bitiyor — net şekilde açık-hangi issue atanmış görebiliyorsun.

💡 Bilgi: Board üzerinden ekstra yetki falan gerek yok! Olası erişime zaten izin verilmiş durumda linkleyebiliyorsun.

Bunun somut pratik faydalarını listeleyeyim mi?

  • Karmaşa/kaos tarihe karışıyor (“Ya bunu kim üstlenecek?” tribine son).
  • Açığı tekrar bulmaya uğraşmakla vakit harcamıyorsun — tüm bağlantılar karşında net biçimde gösteriliyor.
  • Kritik uyarılar sessizce kaybolma riskini en aza indiriyorsun bence.
  • Müşteri veya auditor gelip “Nerede takip ettiniz?” dediğinde delil sunman bebek işi (Bknz.: “Bu açık burada işte!” gibi cümleler kurmak kolaylaşıyor).

Birkaç Pratik Senaryo (Kendi Tecrübelerim)

Dönüp enterprise müşterilerde hep aynı stresten kaçınıyorum – internal security ile dış pentest ekibi bulgularını yönetmek kabusa dönüşüyor çünkü… Mesela yakınlarda uyguladık:

  • CVE numarası geçen pentest raporundaki alert için anında bug kaydı açıp direkt ilişkilendirdik — hızlı tepkiye bak keyfine!
  • Sprint boyunca kapanmayan ticket otomatik alarm ziline dönüştü… Bu proaktif uyardan inanılmaz kâr ettik açıkçası.
  • Dahası var; ekip içi izin seviyeleri oturduğu için yanlış kişi yanlış alert’in üzerine “el koyamıyor” — kritik fark burada!
Person holding tablet with VPN connection screen for secure internet browsing.
Geliştiriciyle güvenliği tek masada buluşturmanın konforundan bahsetsem az gelir…

Kısıtlar Nerede? Sorunsuz Mu Hâlâ?

Dikkat Edin! Tüm Uyarılara Yaramıyor Maalesef…

Burası mühim nokta — denedikten sonra sız de fark edeceksiniz ki yalnızca Advanced Security (Premium) uyarılarıyla sınırlandırılmış durumda. Build pipeline’daki sıradan security warning çöplerini buna bağlayamazsınız henüz yanı… Ufaktan can sıkıcı olabilir ama neyse bakalım geliştirirler belki ileride… Şimdilik böyle diyelim.

Daha Otomatik Olsaydı Fena Mıydı?

Sadece bunu değil – bug’ları SLA bazlı takip ve hatırlatma hâlâ elle ek olacak şeyleri istiyor insan… Otomatik kapanış/reminder sistemi gelmemiş mesela… Eskiden Power Automate ile çaktırmadan otomatize etmeye çalışmıştım (tavsiye eder mıyım bilmiyorum), ama native’de yok daha.

Nereden Görülüyor Peki Bu Bağlantılar?

Dürüst olmak gerekirse, Tüm bağlı alertleri repo’da ‘Advanced Security’ tabının altından görebiliyorsunuz arkadaşlar. Evet evet başka yerde gezmeye gerek yok! (inanın bana)

Board’da Gösterge Security Hub’da Gösterge
Work item üzerinde bağlı alert kısa yolu var Alert üzerinde ilgili iş öğesi badge’i bulunur

Detay İpuçlarına Gelelim Mi?

  • Tersine Link Mantığını Unutmayın: Alert üzerinden ya da work item’dan ilişkendirmeniz fark etmiyor – yol çift yönlü çalışıyor 😉
  • Kullanıcı Yetkileri Konusunda Takılmayın Ama Dikkat Edin: Sadece mevcut erişimi olan projelerin üyeleri linklemeyi/görmeyi hak ediyor – yabancı biri öyle pat diye göremez yanı (denendi).
  • Sprint Planlamasında Atlanmasın Diye: Kritik/high risk barındıran her open alert mutlaka task olarak tanımlanınca retrospektif nabız kontrolünden önce dashboard’da netleşiyor… Ben toplu tarama toplantısı öncesinde özellikle kontrol etmeye başladım mesela!
  • Boards filtreyi kullan — önemli riske öncelik ver!
  • Eğer work item template’inizde ekstra alan varsa description kısmına mutlaka ilgili Alert ID’sını geçirmenizi öneririm ki haftalar sonra aramak dert olmasın (ben kaç kere unuttum anlatamam).
A person wearing a hacker mask operates a computer in a dimly lit room with digital displays.
Kod-inceleme-güvenlik üçgeni sonunda pratik anlamda tek noktaya toplanabildiği için işler hızlandı valla!

Nihai Sonuç — Güvenliği Akıştan Ayırma Lüksünüz Yok Artık!

Aklımıza kazıya kazıya söylüyorum; teknolojiyi işe uyarlamada planlı entegre siber güvenlik eskisine göre kat kat önemli hâle geldi artık! Küçücük startuplar bile yamacındaki deliği sprint içine sokmazsa yarışta geri kalır rahat söyleyeyim — yine tecrübe konuştu 🙂 Modern tehditler hız kesmeden çoğalırken basit gibi gözüken detay iyileştirmeler inanılmaz değer katabiliyor.

Laf lafı açtı kusura bakmayın. Toparlıyorum:

Güvenliği ayrıca yürütemezsiniz; kod akışının doğal rutini içinde tutmalısınız ki hayat kolaylaşsın!

Anahtar nokta bence şu — yeni imkanlara kolay hevesleniyoruz kabul ama bu özellikle gerçek dünya etkisini neredeyse anlık hissettirenlerden olacak.
Sahi sizde hiç kritiklikle ticket oluşturduktan sonra follow up’u ölü toprağa bırakan var mı 😅?

Kabul edin olmuşsunuzdur.


Daha fazlasına göz atmak isterseniz:

  • Azure DevOps’ta Güvenlik Krizi ve Geçici Geri Alım Deneyimleri 👀
  • Azure Boards’ta Yeni Alan Filtreleriyle Kanban & Backlog Üzerinden Kolay Yönetim!

Kaynak niteliğinde merak edenlere:
Work item linking for Advanced Security alerts now available

Sıkça Sorulan Sorular

Azure DevOps’taki güvenlik uyarılarını iş öğelerine bağlamak neden önemli?

Güvenlik uyarılarını iş öğelerine bağlamak, açıkların takip edilmesini kolaylaştırır ve kimsenin “Bakarız sonra” deyip unutmasını engeller. Böylece sprint planlamasında netlikle kimin hangi güvenlik açığını üstlendiği görünür ve kaos önlenir.

Azure Boards üzerinden güvenlik uyarılarını nasıl ilişkilendiririm?

Alert detay sayfasında “ilgili iş” sekmesi var, buradan doğrudan mevcut bir bug ya da user story seçip bağlayabilirsin. Tersinden de Board’da issue açarken “İleri Düzey Güvenlik Uyarısı”nı ilişkilendir seçeneği ile aynı bağlantıyı kurmak mümkün.

Bu entegrasyon için ekstra yetki gerekiyor mu?

Hayır, genellikle ekstra yetkiye gerek yok. Eğer Azure Boards’a erişimin varsa güvenlik uyarılarını bağlayabilir, ilişkili iş öğelerini görebilirsin. Bu da kullanımını çok pratik kılıyor.

Güvenlik uyarılarını iş öğelerine bağlamanın gerçek hayatta faydaları nelerdir?

Benim deneyimime göre, bu yöntem sprintlerde “Bu alert kimin sorumluluğunda?” sorusunu ortadan kaldırıyor. Ayrıca açığın nerede ve nasıl takip edildiğini kolayca göstermek mümkün oluyor; böylece denetim ve müşteri sorularına hızlı cevap veriliyor.

Azure DevOps Advanced Security ile GitHub Advanced Security entegrasyonu nasıl çalışıyor?

GitHub Advanced Security for Azure DevOps kullanıyorsan, her bir güvenlik uyarısını anında Azure Boards içindeki iş öğesine bağlayabilirsin. Bu çift yönlü bağlantı, iş takibini ve çözüm sürecini hızlandırıyor.

Kaynaklar ve İleri Okuma

Azure Boards İş Öğeleri Hakkında

Azure DevOps Advanced Security

Azure DevOps Extension Samples GitHub

İntroducing GitHub Advanced Security for Azure DevOps

🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

vcpkg Nisan 2026: Kilitler, Hız ve Küçük Ama Kritik Dokunuşlar
vcpkg Nisan 2026: Kilitler, Hız ve Küçük Ama Kritik Dokunuşlar9 May 2026
Kubernetes v1.36 Controller Staleness: Bayat Cache Sorunu Bitti mi?
Kubernetes v1.36 Controller Staleness: Bayat Cache Sorunu Bitti mi?1 May 2026
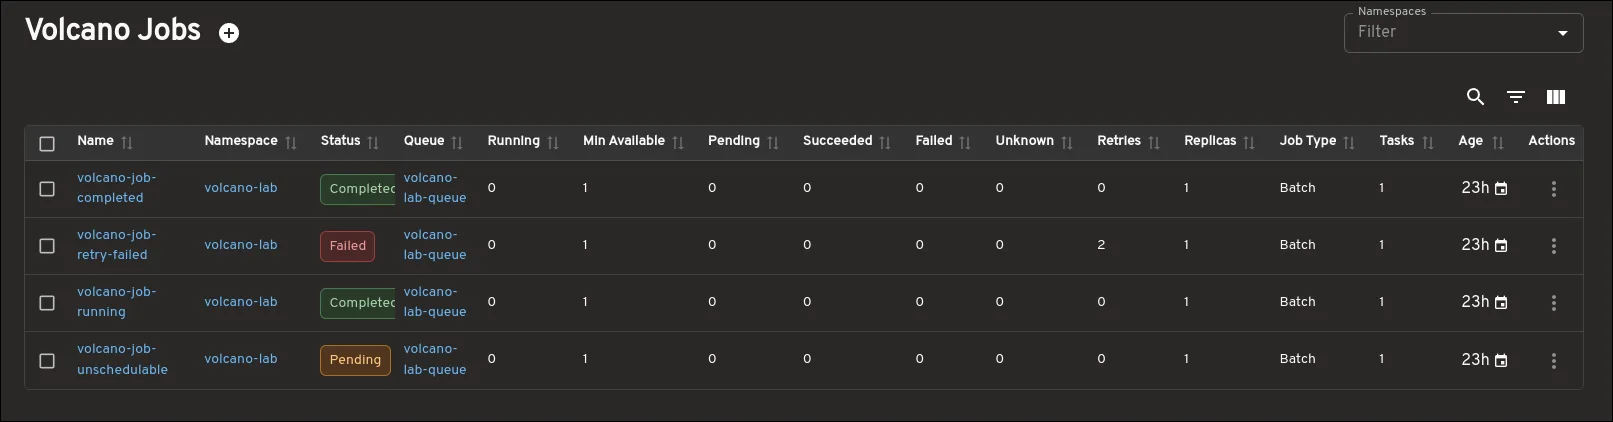
Headlamp'e Volcano Eklentisi: Batch İşlerini Tek Ekranda İncele
Headlamp'e Volcano Eklentisi: Batch İşlerini Tek Ekranda İncele26 Haz 2026
Azure Developer CLI 1.34: azure.yaml Katmanları ve
Azure Developer CLI 1.34: azure.yaml Katmanları ve4 Eki 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket azure devops güvenlik bulut güvenliği github advanced security iş öğesi bağlantısı security alert entegrasyonu
Önceki yazı

Azure Test Run Hub: Takımlar İçin Hız ve Analitik

Sonraki yazı

Azure App Service Slot Swap: Tek Komutla Değişim

İlginizi Çekebilir

Visual Studio Ekim Güncellemesi: Git ve Copilot Yenilikleri
Aşkın KILIÇ 0

Visual Studio Ekim Güncellemesi: Git ve Copilot Yenilikleri

27/10/2026
Visual Studio 2026 Hot Exit: Notlar Oturumlar Arası Kalsın
Aşkın KILIÇ 0

Visual Studio 2026 Hot Exit: Notlar Oturumlar Arası Kalsın

27/10/2026
PHP2Shell: Azure DevOps Ortamlarında Kontrol Listesi
Aşkın KILIÇ 0

PHP2Shell: Azure DevOps Ortamlarında Kontrol Listesi

26/10/2026

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • Visual Studio Ekim Güncellemesi: Git ve Copilot Yenilikleri
    27/10/2026 Visual Studio Ekim Güncellemesi: Git ve Copilot Yenilikleri
  • Intelligent Terminal 0.2.2572: Ajan Başlatma %56 Hızlandı
    27/10/2026 Intelligent Terminal 0.2.2572: Ajan Başlatma %56 Hızlandı
  • Azure SQL Hyperscale'in Socrates Mimarisi Nasıl Çalışır
    27/10/2026 Azure SQL Hyperscale’in Socrates Mimarisi Nasıl Çalışır
  • Visual Studio 2026 Hot Exit: Notlar Oturumlar Arası Kalsın
    27/10/2026 Visual Studio 2026 Hot Exit: Notlar Oturumlar Arası Kalsın
  • GitHub Copilot Assisted Permissions: Onay Yükü Azalıyor
    27/10/2026 GitHub Copilot Assisted Permissions: Onay Yükü Azalıyor
  • 2026-03-10_15-35-23
    10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
  • Artımlı Anlık Görüntü: Anında Geri Yükleme
    09/03/2026 Artımlı Anlık Görüntü: Anında Geri Yükleme
  • Bulut Sunucu Altyapısı
    09/03/2026 Microsoft Sovereign Cloud: İzolasyonda Güvenli Bulut
  • GitHub Copilot: Kaldırılan 4 Model ve Geçiş Alternatifleri
    04/10/2026 GitHub Copilot: Kaldırılan 4 Model ve Geçiş Alternatifleri
  • Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
    18/03/2026 Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure Functions Azure OpenAI azure sdk Azure SQL CI/CD CodeQL code review copilot Copilot CLI DevOps Entra ID geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry MSVC otomasyon performans Pull Request RAG verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 507 yazı 🏗️ Bulut Altyapı 407 yazı 🤖 Yapay Zeka 331 yazı ☁️ Microsoft Azure 279 yazı 🔧 DevOps 277 yazı 🔒 Güvenlik & Kimlik 223 yazı 🏢 Kurumsal Teknoloji 107 yazı 📊 Veri & Analitik 78 yazı 🐳 Konteyner & Kubernetes 62 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← Azure Test Run Hub: Takımlar İ...
    Azure App Service Slot Swap: T... →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS