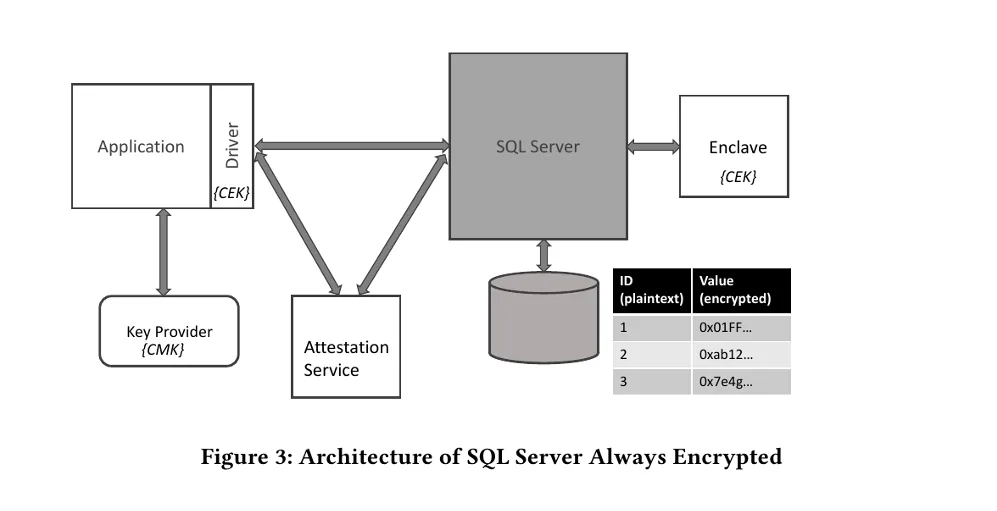

Diskteki şifreleme (encryption at rest) tek bir tehdide karşı işe yarar: diski söküp götüren kişiye karşı. Çalışan sunucuda yönetici yetkisi olan birine karşı koruma sağlamaz, çünkü veritabanı anlamlı bir iş yapabilmek için veriyi bellekte çözmek zorunda. Sağlık kayıtları, finansal veriler ya da tehdit modeline bulut operatörünün de girdiği senaryolarda bu boşluk belirleyici olur. Microsoft’un SIGMOD 2020’de yayımladığı Azure SQL Database Always Encrypted makalesi, SQL Server’ın anahtarlarına hiçbir zaman sahip olmadığı veriler üzerinde aralık karşılaştırmaları ve LIKE kalıpları dahil gerçek sorguları nasıl çalıştırdığını anlatıyor. Makalenin ortaya koyduğu tasarım ve o günden bu yana değişenler aşağıda.
Tehdit modeli: saldırgan makinenin sahibi
Çoğu güvenlik özelliği saldırganın dışarıda olduğunu varsayar. Bu makale tersini kabul ediyor. Makalede tanımlanan “güçlü saldırgan” (strong adversary), SQL Server süreci üzerinde sınırsız güce sahip; sunucunun bellek ve disk içeriğini her an görebiliyor, tüm iç ve dış iletişimi izliyor, SQL’e bir hata ayıklayıcı (debugger) ekleyip bunları değiştirebiliyor da.
Makalenin o dönemki iddiası da net, Microsoft SQL Server bu tür bir korumayı sağlayan ilk ve bugüne kadar tek endüstriyel düzeyde veritabanı sistemi.
Anahtar hiyerarşisi nasıl kurgulanmış
İki katmanlı bir anahtar yapısı var:
- Column encryption key (CEK): Sütun verisini fiilen şifreleyen 32 baytlık AES anahtarı.
- Column master key (CMK): CEK’i şifreleyen anahtar. Azure Key Vault ya da bir HSM gibi sizin kontrolünüzdeki bir yerde durur, sunucuya hiç gitmez.
Sunucu yalnızca şifreli veriyi ve şifreli CEK’i saklar, ikisini de kendi başına çözemez. İstemci sürücüsü ise CMK’ya erişebildiği için çözebilir.
Özelliğin uygulamalar açısından şeffaf olması bundan. Sürücü, hangi parametrelerin şifrelenmesi gerektiğini ve hangi anahtarların devrede olduğunu öğrenmek için sunucudaki sp_describe_parameter_encryption yordamını çağırır, parametreleri gönderirken şifreler, sonuçlar dönerken çözer. Uygulama kodu açık metin görür, çoğu durumda arka planda ne olduğunu bilmez bile.
Zor kısım: şifreli veride karşılaştırma
Burada iki şifreleme türü var ve aralarındaki ödünleşim hikayenin tamamını oluşturuyor.
Deterministic encryption, aynı girdiyi her seferinde aynı şifreli metne eşler. Bu sayede eşitlik çalışır, sunucu WHERE LastName = @p sorgusunu şifreli metinleri karşılaştırarak çözebilir ve normal bir B-tree indeksi kullanabilir. Bedeli frekans sızıntısı. Şifreli bir değer 40.000 kez görünüyorsa, gözlemci veriyi çözmeden de bir şey öğreniyor.
Randomized encryption rastgele bir başlangıç vektörü kullanır, böylece aynı girdi her seferinde farklı şifrelenir. Uzunluk dışında hiçbir şey sızdırmaz, ama eşit değerler eşit görünmediği için veri sorgulanamaz hale gelir.
Secure enclave ve attestation
Özelliğin ikinci sürümü bu çıkmazı secure enclave ile çözdü. Enclave, SQL Server sürecinin içinde yer alan ve host işletim sisteminin, hypervisor’ın ve yöneticilerin inceleyemediği korumalı bir bellek bölgesi. Microsoft, SQL Server’ın ifade değerlendirme (expression evaluation) katmanının bir alt kümesini enclave içine taşıdı. Şifreli değerler içeri girer, korumalı bölgede çözülür, karşılaştırılır, dışarıya yalnızca boolean sonuç çıkar. Bu da randomized encryption üzerinde aralık sorgularını, BETWEEN ve LIKE kalıp eşlemesini mümkün kılıyor.
Yapıyı güvenilir kılan parça attestation. İstemci, enclave’e herhangi bir anahtar göndermeden önce onun gerçek olduğunu doğrular: doğru ikili dosya, doğru imza, sağlıklı platform, bağımsız bir attestation servisinin onayı. Bu kontrol geçtikten sonra istemci paylaşılan bir sır oluşturur ve column encryption key’leri teslim eder. Attestation olmasa SQL Server bir enclave’i olduğunu iddia edip yalan söyleyebilirdi.
Makale neyin hala sızdığı konusunda da dürüst davranıyor. Deterministic karşılaştırma frekansı sızdırır, enclave içindeki aralık karşılaştırması sıralamayı, indeks üzerinden LIKE ise sıralamanın yanında yakınlık bilgisini. “Şifreli” kavramının çoğu zaman ikili bir durum gibi pazarlandığı düşünülürse bu açıklık kayda değer.
Makaledeki maliyet ölçümleri
Makale, Customer tablosunda altı şifreli sütun bulunan bir TPC-C kurulumunda, iş yükünün yaklaşık %28’inin şifreli veriye dokunduğu ve 100 istemci iş parçacığının çalıştığı koşulda şu sonuçları veriyor:
| Senaryo | Temel çizgiye oran |
|---|---|
| Açık metin (baseline) | %100 |
| Always Encrypted bağlantısı üzerinden açık metin | %64, büyük ölçüde ek metadata gidiş-dönüşü yüzünden |
| Enclave hesaplamalı randomized encryption (dört enclave iş parçacığı) | yaklaşık %50 |
Enclave’li randomized yaklaşım, deterministic encryption’a kıyasla %12,3 daha yavaş kalmış; yazarlar bu farkın ek optimizasyonlarla daralmasını beklediklerini belirtiyor. Maliyet gerçek yani. Özelliği şemanın tamamına değil, gerçekten ihtiyaç duyan sütunlara uygularsınız. Alternatifin iş yükünü buluta hiç taşıyamamak olduğu durumlarda da kabul edilebilir bir bedel bu.
Bugün karşılığı ne?
Always Encrypted Microsoft SQL genelinde genel kullanıma açık. Secure enclave’li Always Encrypted ise yerinde şifreleme (in-place encryption), zengin gizli sorgular ve randomized sütunlarda indeks desteği ekliyor. Anahtar yönetimi Azure Key Vault üzerinden yürüyor, column master key’ler managed HSM içinde de tutulabiliyor. Enclave çalışması ayrıca daha geniş Azure confidential computing çabasını besledi, yani bu araştırma hattı veritabanının çok ötesine yayıldı.
Makaleden bu yana değişenler
Özel donanım zorunluluğu kalktı. Azure SQL Database enclave desteğini önce Intel SGX üzerinde sundu, bu da DC-serisi donanım seçmek anlamına geliyordu. Artık VBS enclave’ler Azure SQL Database’te elastic pool dahil tüm sunumlarda ve çoğu bölgede kullanılabiliyor. Donanım nesli seçmek yerine veritabanının preferredEnclaveType özelliğini ayarlayarak etkinleştiriyorsunuz. Özelliğin en büyük benimsenme engeli böylece ortadan kalkıyor.
Ödünleşimi bilmekte fayda var. Azure SQL Database’teki VBS enclave’lerde şu an enclave attestation bulunmuyor; dolayısıyla kendi kurumunuzdaki yüksek yetkili kullanıcılara karşı koruma sağlıyorlar, ancak enclave ikili dosyasını değiştirebilecek bir saldırgana karşı sağlamıyorlar. Microsoft Azure Attestation ile eşleştirilmiş DC-serisi üzerindeki Intel SGX hala daha güçlü seçenek ve makalenin tehdit modeline karşılık gelen seçenek. Azure Attestation ayrıca makalede anlatılan Host Guardian Service’in yerini aldı.
Sorgu yüzeyi genişledi. Makale karşılaştırmaları ve LIKE’ı kapsıyordu. SQL Server 2022, enclave içinde şifreli sütunlar üzerinde JOIN, GROUP BY ve ORDER BY desteği ekledi. Bu da şifreli sütunları “üzerinde filtre uygulayabilirsiniz” noktasından “gerçek sorgularda kullanabilirsiniz” noktasına taşıyor.
Dikkat çekici bir bağlantı daha var. Microsoft, şifreli bir sütunda ilk indeksi oluşturmadan önce Accelerated Database Recovery‘nin etkinleştirilmesini öneriyor. Şifreli bir sütundaki indeks değişikliğinin geri alınması normalde bir uygulamanın enclave’e anahtar vermesini beklemek zorunda, bu da çok uzun sürebiliyor. ADR bu beklemenin büyük kısmını aşıyor ve doğrudan Constant Time Recovery çalışmasından geliyor.
Yazarların daralmasını beklediği performans farkı da daraldı. Yine de makaledeki TPC-C rakamlarını bugün ölçeceğiniz değerler değil, 2020 yılına ait bir anlık görüntü olarak değerlendirmek doğru olur; kendi iş yükünüzü ölçmek her zaman tercih edilmeli.
Regüle sektörler için pratik sonuç
“Bu veriyi buluta koyamayız” cümlesinin alışıldık cevabı bir telafi edici kontrol yığınıdır: tokenizasyon servisleri, uygulama tarafı şifreleme kütüphaneleri, sorgulama yeteneğinizi bozan bir sürü özel kod.
Always Encrypted bu garantiyi veritabanı motorunun içine taşıyor ve sorgu yüzeyini koruyor. Hala T-SQL yazıyorsunuz, hala indeks alıyorsunuz, uygulama hala açık metin görüyor. Veritabanını işletenle veriyi okuyabilen arasındaki görevler ayrılığı da bir klasördeki politika maddesi olmaktan çıkıp sistemin bir özelliği haline geliyor.
Geliştirici açısından çıkarım daha küçük ve daha kullanışlı: gerçekten önemli olan dört sütunu şifreler, onları sorgulamaya devam eder, anahtarları veritabanı sağlayıcısının erişemeyeceği bir yerde tutarsınız.
Katkıda bulunanlar
Azure SQL Database Always Encrypted makalesinin yazarları (Microsoft Azure ve Microsoft Research): Panagiotis Antonopoulos, Arvind Arasu, Kunal D. Singh, Ken Eguro, Nitish Gupta, Rajat Jain, Raghav Kaushik, Hanuma Kodavalla, Donald Kossmann, Nikolas Ogg, Ravi Ramamurthy, Jakub Szymaszek, Jeffrey Trimmer, Kapil Vaswani, Ramaratnam Venkatesan ve Mike Zwilling.
Kaynaklar ve İleri Okuma
- Orijinal yazı: How do you run a query against data the database can’t read? (Anna Hoffman, Azure SQL Dev Corner)
- Makale: Azure SQL Database Always Encrypted (SIGMOD 2020, PDF)
- Always Encrypted genel bakış
- Öğretici: Secure enclave’li Always Encrypted ile başlangıç
- SSMS ile Always Encrypted anahtarlarını döndürme
- Accelerated Database Recovery: Kurtarmayı Sabitleyen Yapı
- Azure Confidential Computing üzerine

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
İlgili Yazılar

Bu içerik işinize yaradı mı?
Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.
Deterministic encryption’ın eşitlik sorgusuna izin verirken pattern leak etmesi hep kafamı kurcalamıştır, bu trade-off’u net anlatmışsınız. Peki randomized seçince LIKE ihtiyacı olan kolonlarda pratikte ne yapıyorsunuz, uygulama tarafında mı filtreliyorsunuz?
Deterministic encryption’da eşitlik sorgusu çalışıyor ama aynı değerin hep aynı ciphertext üretmesi pattern analizine kapı açmıyor mu? Biz projede bu yüzden hassas kolonlarda randomized’a geçmiştik, sorgu tarafında epey kısıtlandık ama içimiz rahat. Bu trade-off kısmını detaylı anlatmanız güzel olmuş.
Deterministic ile randomized arasındaki trade-off kısmı kafamı hep karıştırıyordu, bu yazıyla netleşti. Yalnız deterministic kullanınca aynı değerlerin aynı şifreye dönmesi pattern analizine kapı açmıyor mu, pratikte bunu nasıl yönetiyorsunuz?
Deterministic şifrelemede eşitlik sorgusu çalışıyor ama aynı değerlerin aynı ciphertext üretmesi pattern analizine kapı açmıyor mu? Düşük kardinaliteli kolonlarda (cinsiyet gibi) bunu nasıl yönettiğinizi de merak ettim, güzel bir devam yazısı konusu olabilir.