İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Güvenlik & Kimlik
  • Açık Kaynak Güvenlik Açıkları: 2025’te Neler Değişti, Ne Anlama Geliyor?
Güvenlik & Kimlik Kurumsal Teknoloji 2025 güvenlik trendleri, açık kaynak güvenlik, Dependabot, eski güvenlik açıkları, GitHub güvenlik, güvenlik açıkları, güvenlik bildirimleri, yazılım güvenliği Aşkın KILIÇ 29/03/2026 0 Yorumlar

Açık Kaynak Güvenlik Açıkları: 2025’te Neler Değişti, Ne Anlama Geliyor?

Açık Kaynak Güvenlik Açıkları: 2025’te Neler Değişti, Ne Anlama Geliyor?
📑 İçindekiler
  1. Başlangıçta Bir Sessizlik: Daha Az Uyarı Gerçekten Daha Güvenli mi?
  2. Kuyunun Dibine Varmak: Bildirimler ve Eski Güvenlik Açıkları Nerede?
  3. Dönemsel Dalgalanmalar Bize Ne Öğretiyor?
  4. Denge Bozan Zayıflıklar Hangileri?
  5. Maliyet-Yarar Dengesi Nereye Evriliyor?
  6. Zafiyet Yönetimine Yeni Bakış Açısı Lazım mı?
  7. Ters Köşe Sorular & Pratik İpuçlarıyla Sonuçlarım:
  8. Sıkça Sorulan Sorular
  9. Açıklardaki azalma sistemlerin daha güvenilir olduğu anlamına mı geliyor?
  10. Neden özellikle Go dili bildirilerde öne çıktı?
  11. XSS neden hâlâ listenin zirvesinde yer alıyor?
  12. Tüm advisories eşit derecede önemli midir? Hangilerine öncelik vermeli?
  13. Kaynaklar ve İleri Okuma

⏱️ 6 dk okuma📅 29 Mart 2026🔄 Güncelleme: 13 Eylül 2026

Başlangıçta Bir Sessizlik: Daha Az Uyarı Gerçekten Daha Güvenli mi?

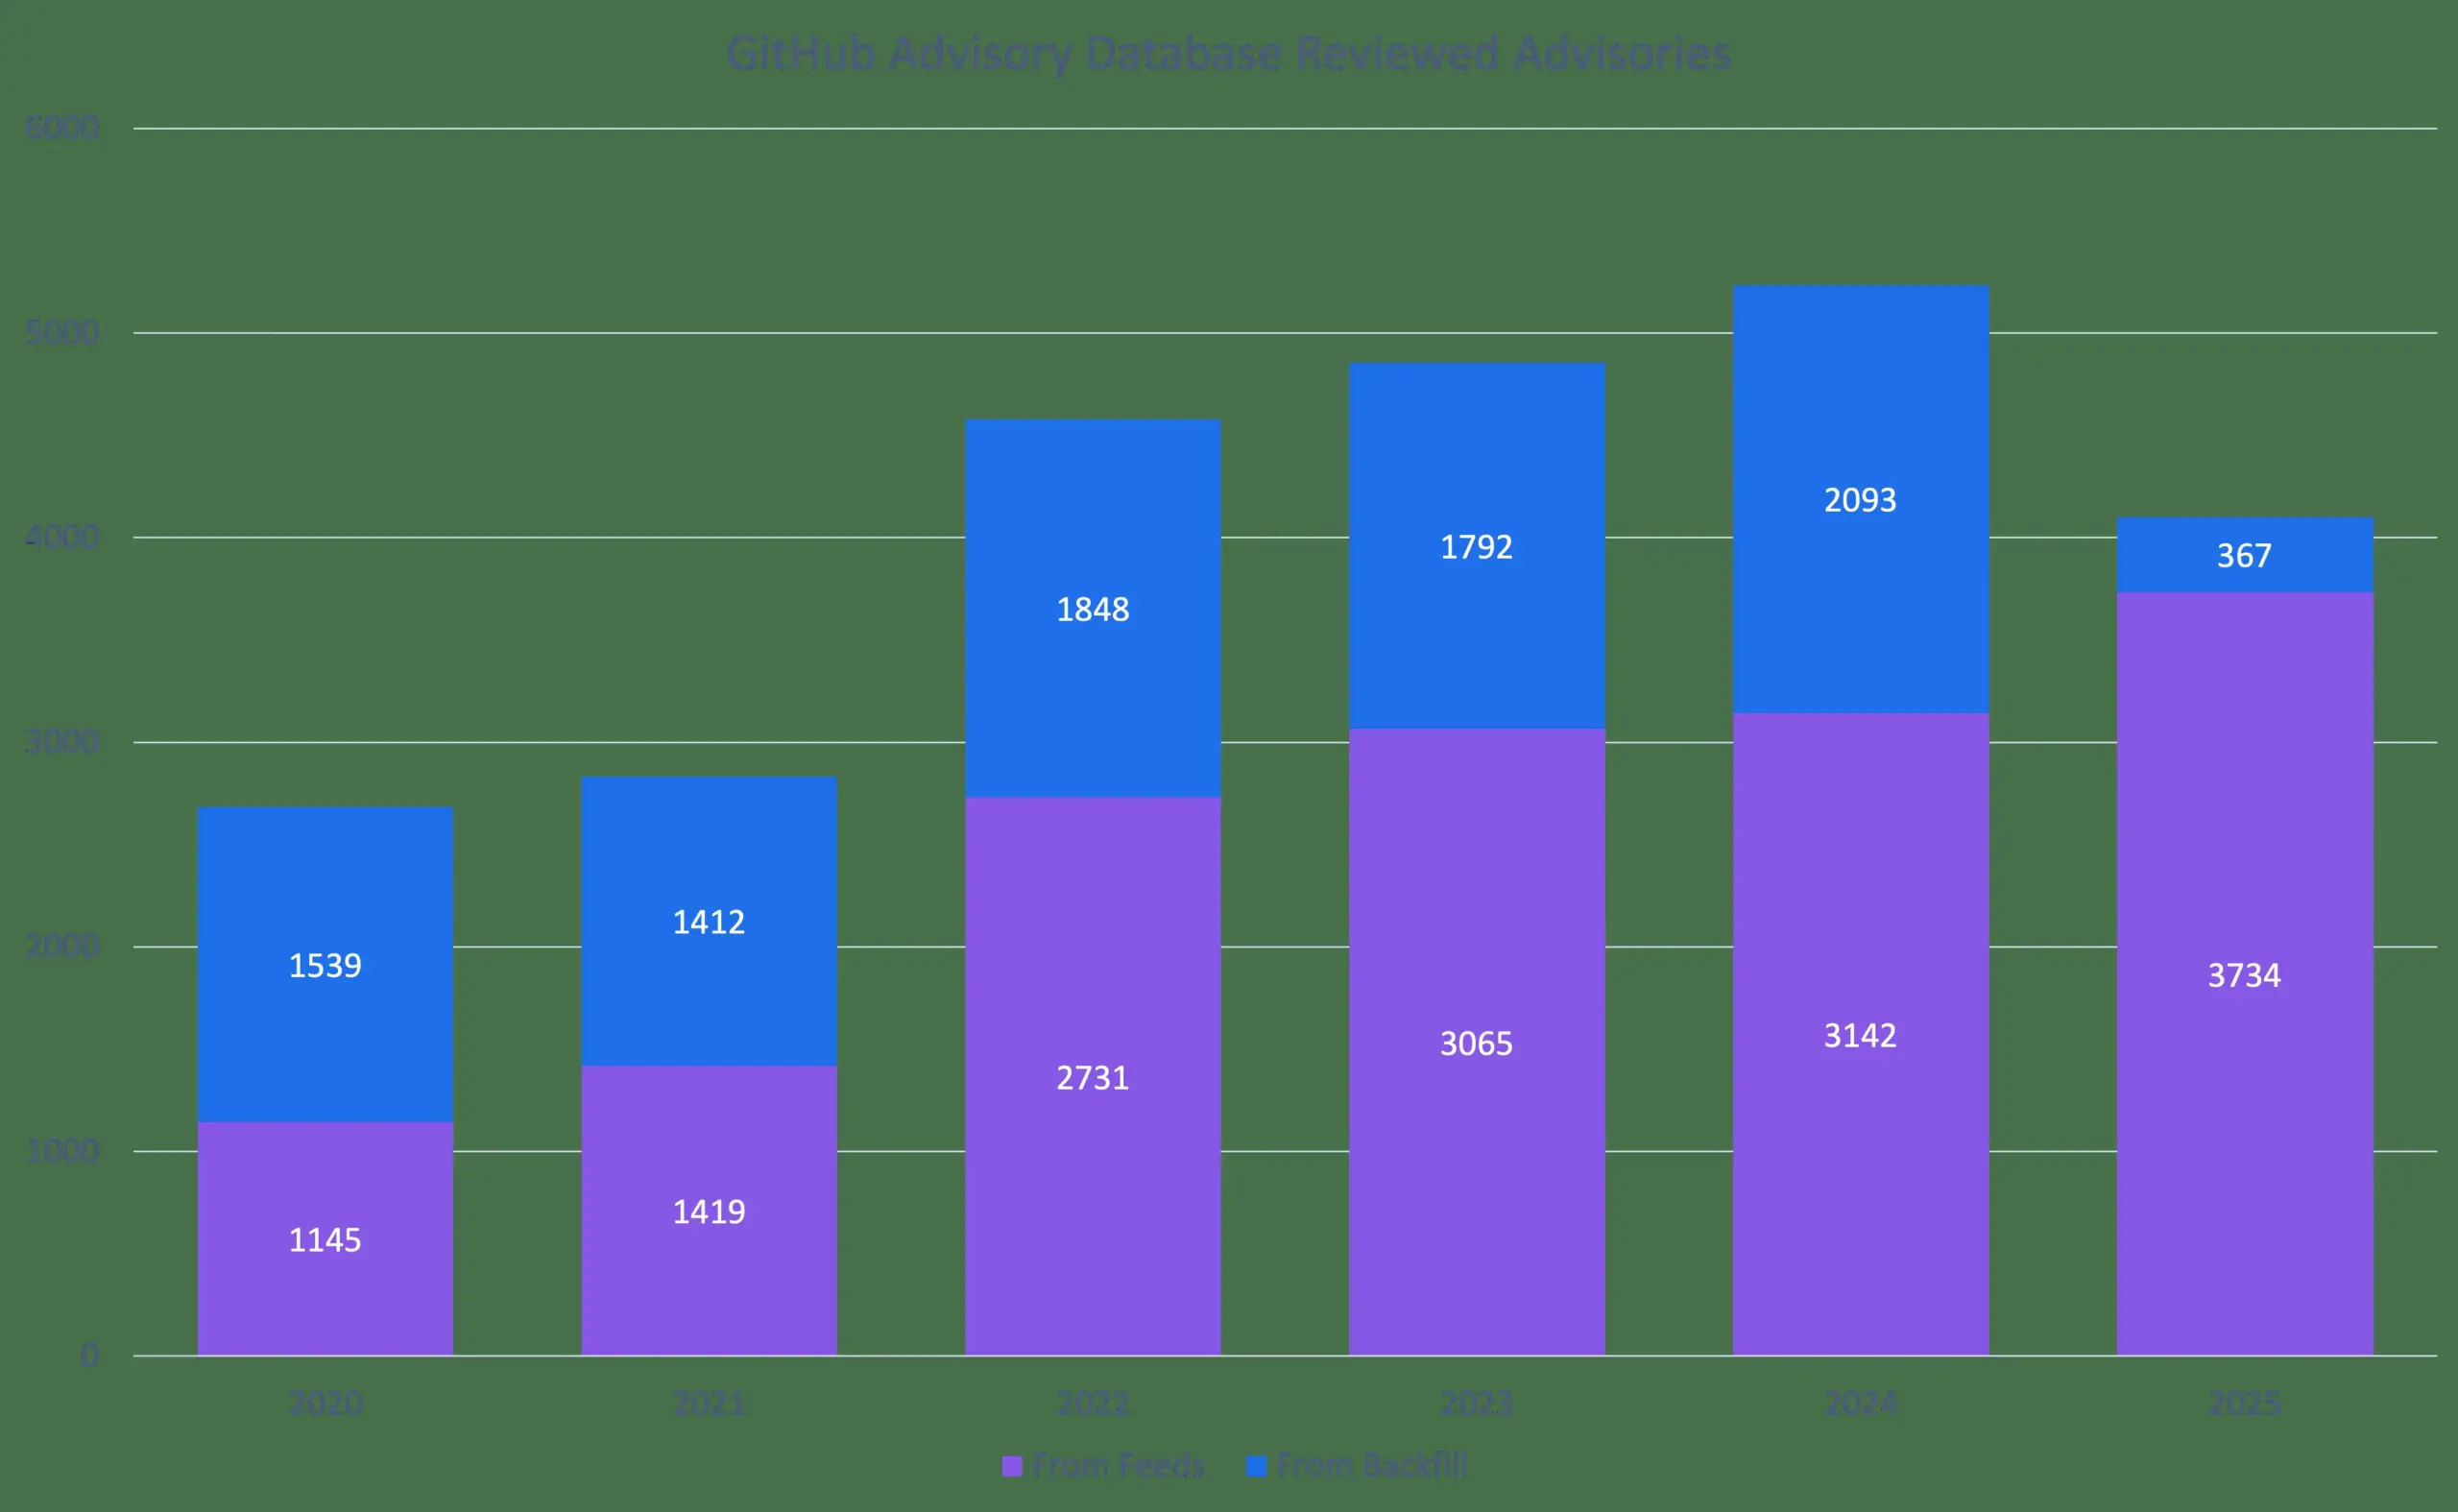
Şöyle bir durum var; geçen sene, yani 2025’in ortalarında, GitHub’daki güvenlik bildirimi sayısı bir anda aşağı indi. Rakam da net: 4.101 incelemeli uyarı. Son dört yılın en düşüğü, hem de açık ara. İlk bakışta insanın aklına “Demek ki her şey toparlandı” fikri geliyor, ama dur bir saniye — grafik aşağı inince genelde işin içinde başka bir hikâye de çıkıyor. Bak, ben bunu defalarca gördüm.

İlgili içerik: Codex’te Fiyat Meselesi Değişti: Takımlar İçin Ne Anlama Geliyor?

2019’da kendi sunucu altyapımı elden geçirirken benzer bir şey yaşamıştım. Zafiyet raporu azaldı diye sevindim; meğer script sapıtmış! Yani tabloya bakıp “Sorunlar bitti” demek bana fazla iyimser geliyor.

Açıkçası, Peki neden? Aslında cevap çok dolambaçlı değil: Eski tip açıkların çoğu. Ayıklanmış durumda, GitHub’ın arşivinde incelenecek yeni malzeme iyice azalmış. Az bildirim görmek = riskin bitmesi demek değil, işin aslı bu.

Kuyunun Dibine Varmak: Bildirimler ve Eski Güvenlik Açıkları Nerede?

Aslında, Kendi kurumsal işlerde, özellikle finans projelerinde eski zafiyetlerin ne kadar inatçı olduğunu çok gördüm (ciddiyim). Düşün; 10 yıllık yazılımların arasında öyle kadim paketler dönüyor ki Dependabot bile bir an durup bakıyor… Aynen burada olduğu gibi:

  • Eski açıklardan geriye küçük ve biraz tuhaf paketler kaldı. Büyük kısmını daha önce incelemişler, kalanlar da genelde köşede kalmış library’lerden ibaret.
  • Yeni bulunan açıklara gelince %19 artış var. Yani sistem eskisi kadar temiz değil; sadece eski dosyaların sonuna yaklaşmış durumdayız.
💡 Bilgi: GitHub Advisory Database’de bazen “incelemesiz” (unreviewed) uyarılar görüyorsanız telaşa kapılmayın; büyük ihtimalle onlar zaten arada kontrol edilip önemsiz bulunmuş oluyorlar.

Dönemsel Dalgalanmalar Bize Ne Öğretiyor?

Bazen bazı seneler beklenmedik yerden sıçrama geliyor… 2025’te Go dilinin ekstra öne çıkması mesela! Golang’de çalışırken üçüncü parti modüllerin dokümantasyonunda eksiklik sık yaşanıyor — Mart ayında Logosoft’taki bir müşteri için Go bağımlılıklarını tararken üç ayrı potansiyel açık bulduk, üstelik hepsi sandığımdan daha derindi. Daha fazla bilgi için

Denge Bozan Zayıflıklar Hangileri?

  • CWE-863 (“Yanlış Yetkilendirme”) hızla yükseldi çünkü teknik sınıflama değişti (CWE-284’ten kaydı). Detay deyip geçmeyin — geçen yıl bankanın Kubernetes ortamında test ettik, yetki tarafında ciddi karışıklık vardı!
  • Sürekli gündeme gelen konular arasında resource exhaustion (CWE-400 & CWE-770) ile unsafe deserialization (CWE-502) var.
    Geçen yıl biri bana “Node.js’de deserialize edilen JSON’a dikkat et” dediğinde pek kulak asmadım… Meğer haklıymış adam! — bunu es geçmeyin
  • Bazı tipler pratikte baya can sıkıcı şekilde yükseldi; örneğin server-side request forgery geçmişte pentest raporlarında nadiren görünürdü ama şimdi ilk ondayız!

Maliyet-Yarar Dengesi Nereye Evriliyor?

Bak şimdi, müşterilere her seferinde şunu söylüyorum: “Yamaya harcadığın süre kadar maliyet yönetirsin.” Küçük startup ile devasa kurum arasındaki fark tam burada ortaya çıkıyor;

  • Küçük ekipler genelde dependabot alertleri azaldığında rahatlayıp eskiye takılmaz.
    Geçen ay Bodrum’daki girişimci arkadaşım bana sordu — “Abi niye CVE kovalıyoruz?” Çünkü orada SLA düşük, risk iştahı yüksek.
  • Kurumlarda işler böyle yürümüyor.
    Regülasyona tabi sektörlerde — örneğin banka ya da sağlık — eski advisory’i atlamak direkt ceza kesilebiliyor.
    Bir kamu projesinde eski MySQL paketi yüzünden canlıya çıkamamıştık; danışmanlık saatlerinin yarısı bu tip “gözden kaçan klasiklere”a gidiyor resmen!
  • Ara çözüm isteyenlere önerim:
    oss-review toolkit + GitHub Advisory API + otomatik Slack/Teams bot = minimum el emeğiyle maksimum farkındalık .
  • Daha büyük yapılarda FinOps gözüyle bakmazsan ROI’yi öldürmek mümkün;
    her ‘security ticket’ için anında yama yapmak bazen gereksiz pahalıya patlıyor… Oraya dikkat!

Zafiyet Yönetimine Yeni Bakış Açısı Lazım mı?

Bazen aklımdan geçiyor… Onca advisory’nın hangisi gerçekten kritik? Hangisi ortamınızı tehdit ediyor?
Şimdi hemen panik yapınca olan şu:
“CVE geldi mi alarm çal!” kafası hâkim.
Ama benim deneyimlerimde şunu gördüm — hepsi o kadar acil değil!
Son dönemde EPSS skoru denen sistem baya popüler oldu zaten.
Karmaşık matematik falan sanmayın;
Basitçe söyleyeyim:
EPSS = Açığın suistimal edilme ihtimali puanı (“exploit probability score”)
ve çoğunlukla CVSS skorundan daha işe yarar olabiliyor!
Şöyle örnek vereyim:
Azure’daki container imajlarımızdan biri için CVE alarmı geldiğinde
ilk iş EPSS’ye baktık — “Bu zayıflığın istismar oranı %0.05.”
Ekip bir rahatladı…
Aksi hâlde herkes paniklemiş olacaktı!
Hâliyle ağırlıklı risk yaklaşımıyla ilerlemek gerek…

💡 Bilgi:Eğer YAML pipeline kullanıyorsanız ve Dependabot entegrasyonu açık ama advisory bildirimleri tuhaf biçimde azalıyorsa,
API throttling ya da review scope daralması gibi teknik sebepler olabilir.
Loglara bakmadan rehavete kapılmayın!
Detaylar için GitHub Pull Request Dashboard Yeniliği yazımı okuyabilirsiniz..

Ters Köşe Sorular & Pratik İpuçlarıyla Sonuçlarım:

  • Açık kaynakta gerçekten “düşüş” varsa nedeni metodoloji değişimi ya da verinin doygunluğa ulaşmasıdır – bunu aklınızdan çıkarmazsanız yol alırsınız!
  • Aynı CWE tipi sürekli yükseliyorsa normal değil – burada ekosistemde trend kırılması vardır (örneğin authorization zaafının re-classification ile yukarı fırlaması).
  • Zaman zaman dependency zincirinizi rastgele seçilmiş iki eski projede test edin – ‘Kör nokta kalmış mı?’ analizi ciddi işe yarıyor!
    Geçen yıl Antalya’daki Azure Bootcamp’te buna katılanlara yaptırdığımda herkes dumura uğradı…
    Hiç radarımızda olmayan NodeJS paketi ortalığı karıştırdı resmen!
  • Eko-sisteme uygun araç kombinasyonu şart:
    Tek başına Dependabot yeter sanmayın;
    Mesela Snyk veya Trivy ile manual scan yaparsanız beklenmedik sürprizlerle karşılaşmanız gayet muhtemel…
  • Mümkünse yılda iki kez “incelenmemiş advisories listesi” çıkarıp eko-sisteminize çapraz kontrol uygulayın – risksiz görünen repo bile bazen bomba taşıyor olabiliyor.
  • Daha detaylı workflow optimizasyonları peşindeyseniz
    (agentic workflow ayarlarını izlemek üzerine mini rehberime göz atabilirsiniz.).

Sıkça Sorulan Sorular

Açıklardaki azalma sistemlerin daha güvenilir olduğu anlamına mı geliyor?

Kısaca hayır! Aslında eski vakaların tükenmesiyle sayı düşüyor gibi görünüyor—ama yeni açıklarda tam tersine bir artış var.

Bunu biraz açayım.

Neden özellikle Go dili bildirilerde öne çıktı?

Bence bunun arkasında ilginç bir sebep var: Github ekibi eksik Go paketleri için özel bir kampanya yürütüyordu—yani otomatik farkındalık arttı, oransal sıçrama da o yüzden ortaya çıktı (ki bu çoğu kişinin gözünden kaçıyor)

XSS neden hâlâ listenin zirvesinde yer alıyor?

Açıkçası XSS o kadar yaygın ki şaşırmamak lazım. Çoğu zaman basit hatalardan kaynaklanıyor—mesela form inputlarından admin paneline kadar her yerde karşınıza çıkabiliyor, tecrübeme göre de en çok göz ardı edilen zafiyet türlerinden biri.

Tüm advisories eşit derecede önemli midir? Hangilerine öncelik vermeli?

Hepsi yangın değil yani—EPSS skoru düşük olanları biraz bekletebilirsiniz, ama yüksek riskli olanlar gerçekten acil. Bence bu ayrımı iyi yapmak, kaynak yönetiminde ciddi avantaj sağlıyor.

Kaynaklar ve İleri Okuma

  • GitHub Resmî Blog Yazısı – Open Source Vulnerability Trends 2025
  • GitHub Advisory Database – Güncel Tüm Advisories Listesi
  • Microsoft Software Supply Chain Security Guide
  • Dilerseniz ilgili diğer içeriklerime bakabilirsiniz:
    → GitHub Actions 2026 Güvenlik Yol Haritası: Sırada Bizi Neler Bekliyor?
    → Merge Çakışmalarında Copilot Devrimi Nasıl İşledi?
    🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
    Aşkın KILIÇ
    Aşkın KILIÇYazar

    20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.

    AZ-305AZ-104AZ-500AZ-400DP-203AI-102

    İlgili Yazılar

    Visual Studio Aboneliğinde Gizli Güç: Syncfusion’ı Kaçırmayın
    Visual Studio Aboneliğinde Gizli Güç: Syncfusion’ı Kaçırmayın30 Mar 2026
    Azure Cosmos DB RBAC: Tek Kişilik Projede Gerekli mi?
    Azure Cosmos DB RBAC: Tek Kişilik Projede Gerekli mi?5 Eki 2026
    Kubernetes’te ExternalIPs Neden Gidiyor: Güvenlik ve Geçiş
    Kubernetes’te ExternalIPs Neden Gidiyor: Güvenlik ve Geçiş25 May 2026
    SQL + AI: Elinizdeki Veriyi Bozmadan Akıllı Uygulama Kurmak
    SQL + AI: Elinizdeki Veriyi Bozmadan Akıllı Uygulama Kurmak1 Haz 2026

    Bu içerik işinize yaradı mı?

    Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

    YouTube GitHub

    Haftalık Bülten

    Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

    Etiket 2025 güvenlik trendleri açık kaynak güvenlik Dependabot eski güvenlik açıkları GitHub güvenlik güvenlik açıkları güvenlik bildirimleri yazılım güvenliği
    Önceki yazı

    GitHub Actions 2026 Güvenlik Yol Haritası: Sırada Bizi Neler Bekliyor?

    Sonraki yazı

    GitHub Actions’da Özel Runner İmajları: Kontrol Artık Sizde!

    İlginizi Çekebilir

    Azure Functions Managed Connectors ile SharePoint ve Teams
    Aşkın KILIÇ 0

    Azure Functions Managed Connectors ile SharePoint ve Teams

    06/10/2026
    Azure Cosmos DB RBAC: Tek Kişilik Projede Gerekli mi?
    Aşkın KILIÇ 0

    Azure Cosmos DB RBAC: Tek Kişilik Projede Gerekli mi?

    05/10/2026
    GitHub App Installation Token'ları Artık 520 Karakter
    Aşkın KILIÇ 0

    GitHub App Installation Token’ları Artık 520 Karakter

    03/10/2026

    Yazı Ara

    Takip Edin

    • Takipçi
    • Takipçi
    • Takipçi
    • Abone
    • Takipçi
    • Azure Functions Managed Connectors ile SharePoint ve Teams
      06/10/2026 Azure Functions Managed Connectors ile SharePoint ve Teams
    • Azure Virtual Desktop'ta 0x5000057 ve 0x807: Vaka Analizi
      05/10/2026 Azure Virtual Desktop’ta 0x5000057 ve 0x807: Vaka Analizi
    • MSTest 4.5 ile UWP ve WinUI 3'te UI Thread Testleri
      05/10/2026 MSTest 4.5 ile UWP ve WinUI 3’te UI Thread Testleri
    • Azure Cosmos DB RBAC: Tek Kişilik Projede Gerekli mi?
      05/10/2026 Azure Cosmos DB RBAC: Tek Kişilik Projede Gerekli mi?
    • GPT-6 Model Seçimi: Reasoning Effort ve Araç Uyumu
      05/10/2026 GPT-6 Model Seçimi: Reasoning Effort ve Araç Uyumu
    • 25 Dolar Altında Yapay Zeka Uygulaması mı? İşte Nasıl Yapılır!
      10/03/2026 25 Dolara Yapay Zeka Uygulaması Nasıl Yapılır?
    • 2026-03-10_15-35-23
      10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
    • Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
      18/03/2026 Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
    • DevOps Güncellemeleri
      09/03/2026 Azure DevOps Server Şubat Güncellemesi: Güvenlik
    • GitHub Copilot Pro Denemeleri Neden Durdu?
      11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
    • GitHub Copilot Pro Denemeleri Neden Durdu?
      11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
    • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
      06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
      08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
      06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
      10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

    Hakkımda

    Aşkın KILIÇ

    Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

    Devamını Oku →

    Kategoriler

    • Azure
    • Bulut Altyapı
    • DevOps
    • Geliştirici Araçları
    • Güvenlik & Kimlik
    • Konteyner & Kubernetes
    • Kurumsal Teknoloji
    • Microsoft 365
    • Microsoft Azure
    • Veri & Analitik
    • Yapay Zeka

    Popüler Etiketler

    AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure OpenAI azure sdk Azure SQL bulut bilişim CI/CD code review copilot Copilot CLI DevOps geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes Kurumsal geliştirme kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry otomasyon performans Pull Request RAG REST API SEO uyumlu verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
    • Gizlilik Politikası
    • Çerez Politikası
    • Kullanım Koşulları
    • Hakkımda
    • İletişim

    © 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

    Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
    ✉

    Haftalık Bülten

    Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

    Spam yok. İstediğiniz zaman iptal edebilirsiniz.
    📱
    Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
    Ana Sayfa
    Kategoriler
    💻 Geliştirici Araçları 469 yazı 🏗️ Bulut Altyapı 378 yazı 🤖 Yapay Zeka 314 yazı 🔧 DevOps 260 yazı ☁️ Microsoft Azure 254 yazı 🔒 Güvenlik & Kimlik 214 yazı 🏢 Kurumsal Teknoloji 96 yazı 📊 Veri & Analitik 66 yazı 🐳 Konteyner & Kubernetes 61 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
    Ara
    Popüler
    Yapay Zeka Azure Kubernetes DevOps Copilot Docker
    Paylaş
    WhatsApp
    İçindekiler
      ← GitHub Actions 2026 Güvenlik Y...
      GitHub Actions’da Özel Runner ... →
      📩

      Gitmeden önce!

      Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

      🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

      📬 Haftalık bülten: Teknoloji + AI haberleri
      Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
      GitHub RSS