İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Güvenlik & Kimlik
  • Kubernetes v1.37’de Rootless Mod Beta Aşamasına Geldi
Güvenlik & Kimlik Konteyner & Kubernetes containerd, kind, KubeletInUserNamespace, Rootless Kubernetes, User Namespaces Aşkın KILIÇ 05/09/2026 4 Yorumlar

Kubernetes v1.37’de Rootless Mod Beta Aşamasına Geldi

Kubernetes v1.37’de Rootless Mod Beta Aşamasına Geldi
📑 İçindekiler
  1. Rootless Kubernetes ne sağlıyor?
  2. Neden düğüm bileşenleri root olmadan çalıştırılmalı?
  3. Hangi kullanım senaryoları öne çıkıyor?
  4. Beta aşamasında neler değişti?
  5. Rootless Kubernetes nasıl kullanılabilir?
  6. GA yol haritası ve katkı seçenekleri
  7. İlgili İçerikler
  8. Kaynaklar ve İleri Okuma

⏱️ 4 dk okuma📅 5 Eylül 2026

Kubernetes v1.37 ile KubeletInUserNamespace özellik kapısı beta aşamasına yükseldi. Bu özellik, kubelet, CRI ve OCI çalışma zamanları, CNI eklentileri ile kube-proxy gibi düğüm bileşenlerinin ana makinede root olmayan bir kullanıcıyla çalıştırılmasını sağlıyor. Bu yaklaşım Kubernetes ekosisteminde “rootless mode” olarak da anılıyor.

İlgili içerik: Kubernetes v1.37: emptyDir ve Bind Mount Sertleştirmesi

Rootless Kubernetes ne sağlıyor?

Rootless modda düğüm bileşenleri bir Linux kullanıcı ad alanında çalışıyor. Ana makinedeki root olmayan kullanıcı, bu ad alanında sahte root kimliğiyle temsil ediliyor. Kimliğin yetkileri ad alanının içiyle sınırlı kalıyor.

Sahte root kimliği, volume bağlama, cgroup oluşturma ve pod’ların ağ ad alanlarını yapılandırma gibi düğüm bileşenlerinin görevlerinin çoğu için yeterli olabiliyor. Ancak bazı CNI ve CSI sürücüleriyle uyumluluk sorunlarına yol açabilecek kısıtlamalar var.

Kullanıcı ad alanını Kubernetes kendisi oluşturmuyor; ad alanını Kubernetes dışında hazırlamak gerekiyor. Örneğin rootless Docker, Kubernetes’in çalışacağı kullanıcı ad alanını hazırlamak için kullanılabiliyor.

Neden düğüm bileşenleri root olmadan çalıştırılmalı?

Düğüm bileşenleri geçmişte, bir konteynerden çıkış gerçekleştiğinde ana makinedeki tam root yetkilerinin ele geçirilmesine yol açabilecek güvenlik açıklarıyla karşılaştı. Kaynakta şu açıklar örnek veriliyor:

  • CVE-2022-0811: CRI-O, kernel.core_pattern gibi keyfi sysctl değerlerini ayarlamak üzere kandırılabiliyor ve bu da ana makinede root olarak keyfi kod çalıştırılmasına yol açabiliyordu.
  • CVE-2023-27561: runc, bir volume bağlama yarış durumu üzerinden konteynerin maskelenmiş yollarını aşabiliyor ve ana makinenin procfs dosyalarını açığa çıkarabiliyordu. Bu açık, CVE-2019-19921’in gerilemesi olarak tanımlanıyor.
  • CVE-2024-10220: Kubelet, gitRepo volume’ları üzerinden root yetkisiyle keyfi komut çalıştırmaya zorlanabiliyordu. gitRepo volume’larıyla ilgili 2018 tarihli CVE-2018-11235 de benzer bir soruna işaret ediyor.
  • CVE-2025-31133: runc, saldırganın kontrolündeki yolları bind mount olarak bağlamaya ve /proc/sysrq-trigger ile /proc/sys/kernel/core_pattern gibi ana makine procfs dosyalarına yazmaya zorlanabiliyordu.
  • CVE-2026-53488: containerd, konteyner imajındaki hazırlanmış etiketler aracılığıyla ana makinede keyfi komut çalıştırmaya zorlanabiliyordu.

Düğüm bileşenlerini kullanıcı ad alanında çalıştırmak, bu tür açıkların verebileceği olası zararı root olmayan kullanıcının hesabıyla sınırlamayı amaçlıyor. Ancak bu model, saldırganın çekirdeği, önyükleyiciyi veya firmware’i değiştirerek izlerini gizlemesini engellemiyor. Kullanıcı ad alanları, doğrudan Linux çekirdeğindeki güvenlik açıklarını azaltmak için de etkili bir çözüm olarak görülmemeli.

Bu nedenle rootless mod, geleneksel sertleştirme önlemlerinin yerini almıyor. Kaynak, konteynerlerin gereksiz sistem çağrılarını yapmasını önlemek için seccomp gibi yöntemlerle birlikte kullanılmasını öneriyor.

Hangi kullanım senaryoları öne çıkıyor?

  • Üretim kümeleri: Olası konteynerden çıkış açıklarının etkisini azaltmak.
  • Paylaşımlı makineler: HPC ortamları gibi sistemlerde kullanıcıların makine yöneticisinden root yetkisi istemeden Kubernetes çalıştırabilmesi ve diğer kullanıcıların ortamlarını yanlışlıkla bozmaması.
  • Dizüstü bilgisayarlar: Yerel bir kümenin VPN’ler tarafından kullanılan ana makine iptables kuralları gibi sistem ayarlarını yanlışlıkla değiştirmesini önlemek.
  • AI sandbox ortamları: Bir AI kodlama aracını ve test Kubernetes kümesini özel bir yerel kullanıcı hesabında çalıştırarak, internet üzerindeki kötü amaçlı bilgilerle yönlendirilen aracın ana makineye zarar verme riskini sınırlamak.
  • Kubernetes içinde Kubernetes: İç içe kümeyi hostUsers: false kullanan kullanıcı ad alanlı bir pod içinde çalıştırmak. Bu, iş yüklerini yalnızca Kubernetes API ad alanlarıyla ayırmaya göre daha güçlü bir izolasyon sağlayabiliyor.
  • Önyükleme: Cluster API gibi araçlarla gerçek bir kümeyi hazırlamadan önce geçici ve ayrıcalıksız bir küme kullanmak.

Beta aşamasında neler değişti?

KubeletInUserNamespace özellik kapısı artık varsayılan olarak etkin. Ancak bu, kubelet’i kendiliğinden bir kullanıcı ad alanına taşımıyor. Mevcut rootful kümelerin çalışma biçimi yalnızca özellik kapısının etkinleşmesiyle değişmiyor.

kubectl get nodes -o yaml çıktısı, düğümün kullanıcı ad alanında çalışıp çalışmadığını runningInUserNamespace özelliğiyle bildiriyor. Küme yöneticisi bu bilgiyi düğüm etiketleri veya taint’ler oluşturmak için kullanabilir. Böylece gerçek root yetkisi gerektiren iş yükleri, örneğin bazı CNI eklenti yükleyicileri, rootless düğümlere planlanmayabilir.

Kubernetes’in kendi CI/CD testlerindeki düğüm uyumluluk uçtan uca testleri artık rootless bir kümede de çalışıyor. Bu test kümesi ci-kubernetes-e2e-kind-rootless adıyla belirtiliyor.

Geçişi destekleyen başka gelişmeler de var. Linux çekirdeği v6.3, idmapped tmpfs desteği ekledi. Kubernetes v1.33, UserNamespacesSupport özellik kapısını varsayılan olarak etkinleştirerek hostUsers: false kullanan kullanıcı ad alanlı pod’ların ek yapılandırma olmadan oluşturulmasına izin verdi. containerd v2.1 ise yazılabilir cgroup desteği ekledi.

Bu gelişmelerle KubeletInUserNamespace kullanan bir Kubernetes kümesi, hostUsers: false ve UserNamespacesSupport ile Kubernetes pod’larının içinde de çalıştırılabiliyor.

Rootless Kubernetes nasıl kullanılabilir?

kind, rootless Docker, rootless nerdctl veya rootless Podman içinde Kubernetes kümesi çalıştırmak için en kolay seçeneklerden biri. Docker örneği şöyle:

dockerd-rootless-setuptool.sh install
kind create cluster

Makinenin yapılandırmasına göre systemd, çekirdek modülleri ve sysctl ayarları için ek yapılandırma gerekebilir.

minikube da rootless Docker veya rootless Podman ile Kubernetes çalıştırmayı destekliyor:

dockerd-rootless-setuptool.sh install
minikube start --driver=docker

Usernetes, makalenin yazarı tarafından sürdürülen üçüncü taraf bir rootless Kubernetes dağıtımı olarak tanımlanıyor. Proje 2018’de başladı ve KubeletInUserNamespace özellik kapısının ilk kaynaklarından biri oldu. kind ve minikube’dan farklı olarak Usernetes, rootless Docker, Podman veya nerdctl kullanan birden fazla düğüm oluşturabiliyor. Bu düğümler Flannel CNI eklentisi üzerinden VXLAN ile bağlanabiliyor. Projenin Kubernetes-in-Kubernetes modu da deneysel olarak destekleniyor.

Bir CNCF Sandbox projesi olan k3s de rootless modu destekliyor. kind, minikube ve Usernetes’in mevcut neslinden farklı olarak rootless k3s, harici bir rootless Docker çalışma zamanına dayanmıyor.

GA yol haritası ve katkı seçenekleri

Kubernetes projesi, geri bildirim ve benimsenme durumuna göre özelliği gelecekteki bir sürümde Genel Kullanıma Açık (GA) aşamasına taşımayı planlıyor. Proje, bu özellikle Kubernetes-in-Kubernetes kullanımını kolaylaştırabilecek bazı Kubernetes Enhancement Proposal çalışmalarını da değerlendiriyor. Bunlar arasında ayrıcalıksız konteynerler için yazılabilir cgroup’ları etkinleştirmeyi amaçlayan KEP-5474 ve cgroup ad alanlarının ayrıştırılıp ayrıştırılmayacağını belirlemeye yönelik KEP-5714 bulunuyor.

Katkı sunmak isteyenler Node Special Interest Group’a katılabilir. Özellikle özellik hakkında geri bildirim paylaşmak isteyenler Kubernetes deposunda issue açabilir veya Kubernetes’in herkese açık Slack kanalını kullanabilir.

İlgili İçerikler

  • Kubernetes v1.36 Pod-Level In-Place Resize: Beta’ya Yükseldi
  • Kubernetes v1.36 Memory QoS: Katmanlı Bellek Koruması Geldi
  • Kubernetes v1.37 HPA ile İş Yüklerini Sıfıra İndiriyor

Kaynaklar ve İleri Okuma

  • kubernetes.io
  • nvd.nist.gov
  • nvd.nist.gov
  • nvd.nist.gov
  • nvd.nist.gov
  • nvd.nist.gov
  • nvd.nist.gov
  • Kubernetes v1.37: KubeletInUserNamespace Beta’ya yükseldi
  • KEP-2033: KubeletInUserNamespace
  • Kubernetes pod kullanıcı ad alanları
  • Linux kullanıcı ad alanları
  • Docker Rootless modu
  • Kubernetes seccomp güvenliği
🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

GitHub Copilot Model Yönetiminde Yeni Dönem: Kuralları İnce Ayarla
GitHub Copilot Model Yönetiminde Yeni Dönem: Kuralları İnce Ayarla29 May 2026
GitHub Copilot Cloud Agent İçin Runner Kontrolü: Kurumsal Düzen
GitHub Copilot Cloud Agent İçin Runner Kontrolü: Kurumsal Düzen3 Nis 2026
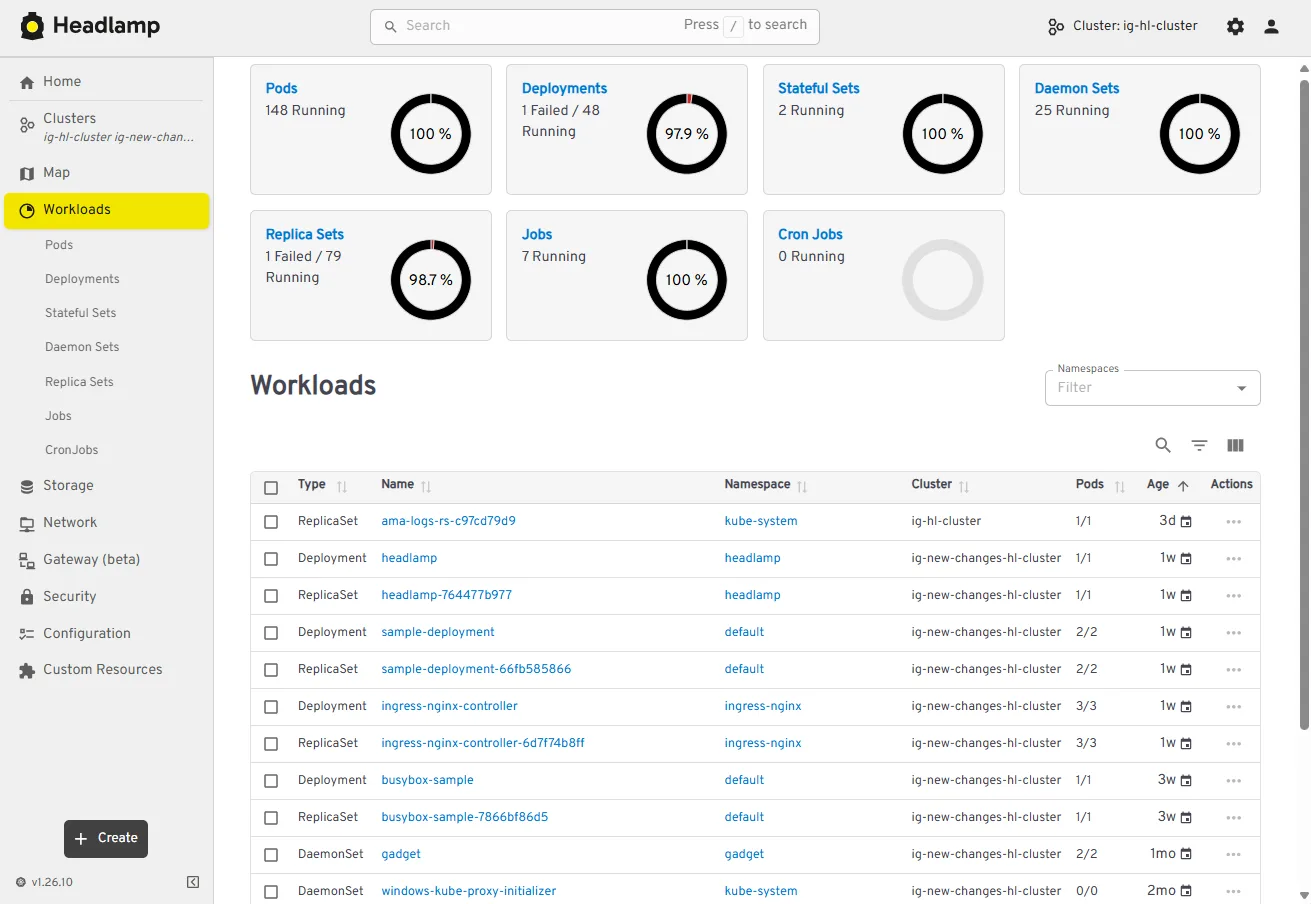
Headlamp 2025: SIG UI'ya Katılım ve Öne Çıkan Yenilikler
Headlamp 2025: SIG UI'ya Katılım ve Öne Çıkan Yenilikler11 Ağu 2026
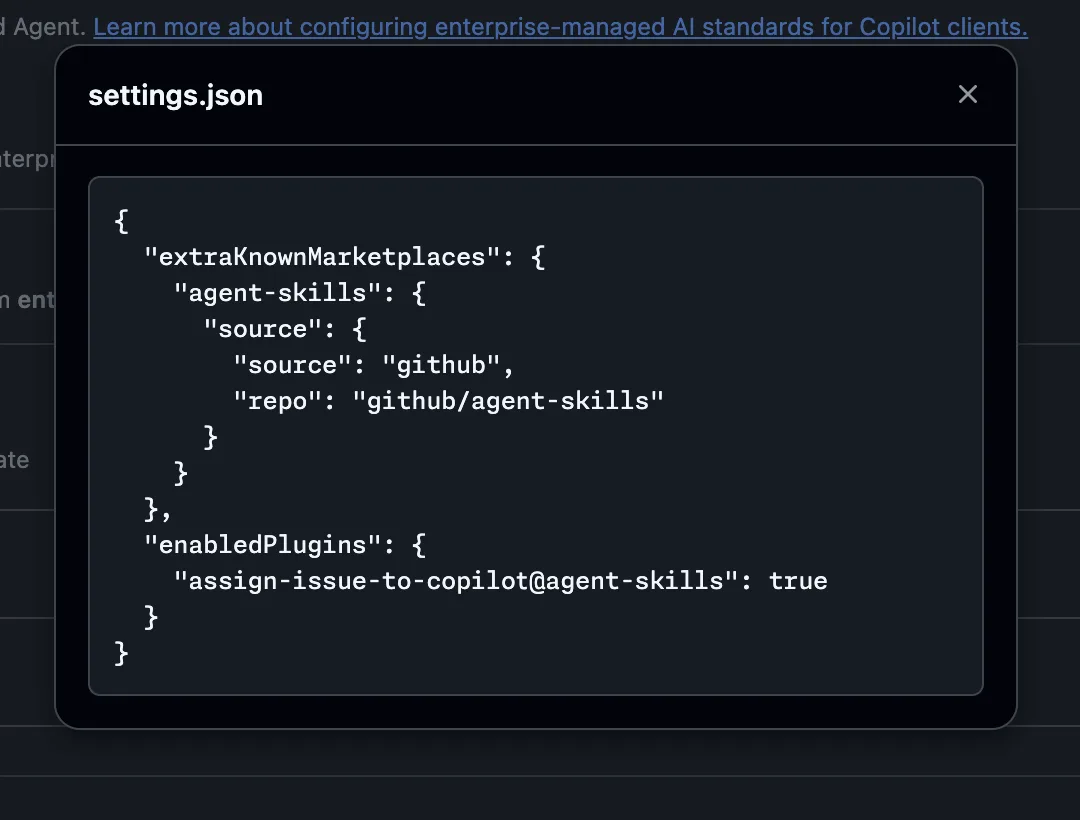
VS Code’da Kurumsal Eklenti Dönemi: Kontrol, Hız, Düzen
VS Code’da Kurumsal Eklenti Dönemi: Kontrol, Hız, Düzen6 Haz 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket containerd kind KubeletInUserNamespace Rootless Kubernetes User Namespaces
Önceki yazı

SQL Decomposition: T-SQL’de Karmaşıklığı Azaltma

Sonraki yazı

GitHub HydraFusion: Göreve Göre Model Orkestrasyonu

İlginizi Çekebilir

Dependabot Alerts REST API Artık Sürüm Bilgisi Veriyor
Aşkın KILIÇ 0

Dependabot Alerts REST API Artık Sürüm Bilgisi Veriyor

20/10/2026
Open-Weight Model Riski: Kurumsal Değerlendirme Rehberi
Aşkın KILIÇ 0

Open-Weight Model Riski: Kurumsal Değerlendirme Rehberi

17/10/2026
Open Source License Compliance: Kurumsal Lisans Denetimi
Aşkın KILIÇ 0

Open Source License Compliance: Kurumsal Lisans Denetimi

16/10/2026

4 comments

comments user
Zeynep A. 05/09/2026 17:09

Kubelet’in user namespace içinde çalışması rootless mod için bayağı kritik bir adım; artık “root koşuluyor” kısmı daha az can sıkacak gibi. Daha önce rootless denemelerinde çakılmalar yaşamıştım, bu beta aşamasıyla uyumluluk nasıl olacak acaba? Paylaştığın için teşekkürler.

Yanıtla
comments user
Uğur H. 05/09/2026 18:39

Rootless modun beta’ya geçmesi çok sevindirici; kullanıcı namespace ile izole etmenin güvenlik tarafında ciddi karşılığı var. Kendi projelerimde bunun izin/volume tarafında ilk kurulumda biraz uğraştırdığını görmüştüm—sizde Kubernetes 1.37 ile süreç daha kolaylaştı mı? Bu arada kubelet ayağında detayları olan şu yazı da güzel olur: https://kubernetes.io/docs/reference/command-line-tools-reference/kubelet/

Yanıtla
comments user
Deniz R. 06/09/2026 05:24

Kubelet’in user namespace içinde çalışması (rootless mod) bayağı kritik bir güvenlik adımı, güzel ki beta’ya geçmiş. Siz denediniz mi, kurulumu/uyumluluğu nasıl geldi? Bu arada kullanıcı izolasyonu tarafında pratikte ne kadar rahatlatıyor merak ettim.

Yanıtla
comments user
Ayşe T. 06/09/2026 06:49

Rootless modun kubelet tarafında beta’ya geçmesi bence güvenlik açısından ciddi bir adım; root yetkisi azaltıldıkça saldırı yüzeyi de daralıyor. Siz denediniz mi, pratikte dosya/permission tarafında takıldığınız bir yer oldu mu? Bu arada şu yazınız da güzeldi: https://www.askinkilic.com.tr/sql-decomposition-t-sqlde-karmasikligi-azaltma/

Yanıtla

Yorum gönder Yanıtı iptal et

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • Dependabot Alerts REST API Artık Sürüm Bilgisi Veriyor
    20/10/2026 Dependabot Alerts REST API Artık Sürüm Bilgisi Veriyor
  • Browser Automation Tool Foundry Ajanlarına Tarayıcı Veriyor
    20/10/2026 Browser Automation Tool Foundry Ajanlarına Tarayıcı Veriyor
  • Microsoft Build of OpenJDK: Java 11 ve 17 için 2027 Sınırı
    20/10/2026 Microsoft Build of OpenJDK: Java 11 ve 17 için 2027 Sınırı
  • GitHub Copilot SDK: C# ile Kendi Modelinizi Bağlayın
    20/10/2026 GitHub Copilot SDK: C# ile Kendi Modelinizi Bağlayın
  • .NET MAUI Xcode 27 Uyumu: Scene Lifecycle Geçişi
    19/10/2026 .NET MAUI Xcode 27 Uyumu: Scene Lifecycle Geçişi
  • DevOps Güncellemeleri
    09/03/2026 Azure DevOps Server Şubat Güncellemesi: Güvenlik
  • 2026-03-10_15-35-23
    10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
  • Artımlı Anlık Görüntü: Anında Geri Yükleme
    09/03/2026 Artımlı Anlık Görüntü: Anında Geri Yükleme
  • Bulut Sunucu Altyapısı
    09/03/2026 Microsoft Sovereign Cloud: İzolasyonda Güvenli Bulut
  • Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
    18/03/2026 Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure OpenAI azure sdk Azure SQL CI/CD code review copilot Copilot CLI DevOps geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes Kurumsal geliştirme kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry otomasyon performans public preview Pull Request RAG REST API SEO uyumlu verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 507 yazı 🏗️ Bulut Altyapı 407 yazı 🤖 Yapay Zeka 331 yazı ☁️ Microsoft Azure 279 yazı 🔧 DevOps 277 yazı 🔒 Güvenlik & Kimlik 223 yazı 🏢 Kurumsal Teknoloji 107 yazı 📊 Veri & Analitik 78 yazı 🐳 Konteyner & Kubernetes 62 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← SQL Decomposition: T-SQL’de Ka...
    GitHub HydraFusion: Göreve Gör... →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS