İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Geliştirici Araçları
  • GitHub’da “Low Quality” Etiketi: Moderasyonda Küçük Ama Yerinde Bir Hamle
Geliştirici Araçları Kurumsal Teknoloji etiketleme, GitHub, içerik kalitesi, moderasyon, spam, topluluk yönetimi, yönetişim Aşkın KILIÇ 10/04/2026 2 Yorumlar

GitHub’da “Low Quality” Etiketi: Moderasyonda Küçük Ama Yerinde Bir Hamle

GitHub’da “Low Quality” Etiketi: Moderasyonda Küçük Ama Yerinde Bir Hamle
📑 İçindekiler
  1. Neden böyle bir kategoriye ihtiyaç vardı?
  2. Spam ile düşük kalite aynı şey değil
  3. GitHub'da yeni seçenek pratikte ne değiştiriyor?
  4. Bence güçlü yanı ne? Zayıf yanı ne?
  5. Kendi deneyimimden küçük notlar
  6. Bunu nasıl kullanmalı?
  7. Peki bundan sonra ne beklemeliyiz?
  8. Sıkça Sorulan Sorular
  9. Low Quality ile Spam arasındaki fark nedir?
  10. Bütün repolarda kullanılabiliyor mu?
  11. Küçük ekipler için gerçekten gerekli mi?
  12. This feature moderation metrics help mi?
  13. Kaynaklar ve İleri Okuma

⏱️ 7 dk okuma📅 10 Nisan 2026🔄 Güncelleme: 15 Temmuz 2026

Geçenlerde bir müşteride tam da bu konuyu konuşurken şunu fark ettim: her kötü yorum aynı değil. Biri açıkça spam, biri saldırganlaşıyor, bir diğeri işe sadece boş… hani vardır ya, teknik olarak “suç” sayılmaz ama ortama da hiçbir şey katmaz (bu konuda ikircikliyim). GitHub’ın yeni Low Quality seçeneği bence tam buraya oturuyor.

İşin aslı şu ki moderasyon araçları uzun süre siyah-beyaz çalıştı. Ya spam dediniz ya abuse. Ama sahada durum hiç öyle olmuyor. 2024’te bir finans kuruluşunda yaptığımız GitHub Enterprise Cloud düzeninde bunu çok net gördük; ekipler bazen iyi niyetli ama tamamen alakasız yorumlarla boğuşuyordu. Bunları doğru sınıfa koymakta gerçekten zorlanıyordu, kim ne derse desin. Şimdi gelen bu seçenek, biraz daha dürüst bir etiketleme sunuyor.

Neyse uzatmayalım… GitHub’ın yaptığı büyük bir devrim değil. Ama bayağı yerinde bir iyileştirme. Küçük görünüyor, fakat platform yönetişimi tarafında detaylar bazen esas oyunu değiştiriyor — bunu defalarca yaşadım.

İlgili içerik: SQL Yazarken İki Dünyayı Birleştiren Küçük Ama Güçlü Hamle

Neden böyle bir kategoriye ihtiyaç vardı?

Moderasyon denince çoğu kişi hemen spam veya taciz gibi ağır örnekleri düşünüyor. Haklılar da. Fakat günlük hayatta asıl gürültü çoğu zaman çok daha sönük geliyor: konuyla ilgisiz yorumlar, tek kelimelik tepkiler, tekrar eden boş mesajlar, gereksiz tartışma başlatan ama doğrudan kural ihlali olmayan içerikler… Bunlar ne tam spam ne de abuse. Tam ortada asılı kalıyorlar.

Ben bunu ilk kez 2019’da kendi yönettiğim topluluk tabanlı bir proje forumunda bizzat yaşamıştım. Kullanıcılar sürekli “+1”, “bende de öldü”, “neden çalışmıyor?” gibi mesajlar bırakıyordu — kimseyi banlamak istemezsiniz çünkü adam kötü niyetli değil,. Arama kalitesi düşüyor, konu akışı bozuluyor, moderatörün günü de çöp oluyor (buna dikkat edin). Aynı his şimdi GitHub tarafında da var.

AZ-500 ve AZ-305 çalışırken hep şunu düşünürdüm: güvenlik sadece saldırıyı engellemek değil, düzeni korumak da. Burada da mantık aynı. Platform governance dediğimiz şey biraz kapı kilidi gibi; hırsızı durdurur, ama evin içinde ayakkabıları nereye koyacağınızı da az çok düzenler.

Spam ile düşük kalite aynı şey değil

Eh, Burada ince ama önemli bir ayrım var. Spam genelde dışarıdan gelir; reklam kokar, otomasyon izleri taşır ya da manipülasyon amacı bellidir. Low Quality işe çoğu zaman sistemin tam içinden çıkar: geliştirici topluluğunun yorucu küçük davranışları, bağlamdan kopuk kısa cümleler ya da katkı yerine sadece ses çıkaran içerikler…

Bir telekom müşterimizde 2025’in son çeyreğinde buna benzer bir ayrım yapmıştık; destek portalına gelen yorumların yaklaşık yüzde 18’i ne yanlış ne de zararlıydı, sadece zayıftı. O gün anladım ki yanlış sınıflandırma moderasyonu hantallaştırıyor. İnsanlar doğru etiketi bulamayınca işi erteliyor… sonra yığın büyüyor, büyüyor, büyüyor.

Moderasyonda doğru etiket yoksa süreç yavaşlıyor; süreç yavaşlayınca ekipler etikete değil yoruma bakmaya başlıyor.

GitHub’da yeni seçenek pratikte ne değiştiriyor?

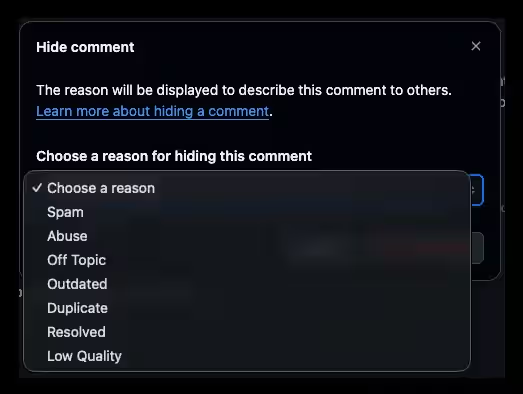
Kullanım akışı basitmiş gibi dürüyor ve aslında öyle: herhangi bir issue, discussion, pull request ya da commit üzerindeki yorumun üç nokta menüsüne giriyorsunuz… Hide comment diyorsunuz… ardından sınıflandırmada Low Quality seçiyorsunuz. Bitti. Daha fazla bilgi için

  • Düşük kaliteyi spam ile karıştırmayın.
  • Saldırgan dili abuse olarak işaretleyin.
  • Sadece faydasız olanı low quality’e alın.
  • Ekip içinde örneklerle ortak tanım oluşturun.

Bence güçlü yanı ne? Zayıf yanı ne?

Güçlü yanı netlik veriyor olması. Karmaşayı azaltıyor. Moderasyonu daha insanı hâle getiriyor. Bir yorumun neden saklandığını açıklamak kolaylaşıyor… ve inan bana, bunu küçümseme — ekip içi sürtüşmelerin önemli bir kısmı tam oradan çıkıyor.

Zayıf yanıysa şu olabilir: kategori fazla geniş kullanılırsa anlamsızlaşır. Mesela her hoşnutsuz yorumu low quality diye işaretlemeye başlarsanız sistem hızla bozulur. Biraz disiplin lazım. Yoksa iyi fikir bile birkaç haftada sıradanlaşır, kimse ciddiye almaz.

Benim beklentim orta vadede bunun özellikle community discussion alanlarında daha belirgin fayda sağlaması yönünde. Pull request tartışmalarında zaten tonlama hassas oluyor. Commit altındaki kısa yorumlarda işe kalite sorunu bazen doğrudan teknik gürültüye dönüşüyor — orada bu filtre bayağı iş görür diye düşünüyorum.

Kendi deneyimimden küçük notlar

Bunu yaşayan biri olarak söyleyeyim, AZ-104 sınavına hazırlanırken log analizi yaparken öğrendiğim şeylerden biri şuydu: veriyi doğru sınıflandırmazsan kök nedeni bulamazsın. Burada da aynısı geçerli. Yanlış etiketlenmiş yüzlerce yorum size güvenlik alarmı kadar gürültülü gelir ve kimse gerçek problemi göremez.

İşte tam da bu noktada devreye giriyor.

Bir arkadaşım geçen sene İstanbul’da açık kaynak odaklı küçük bir ekiple çalıştı; yorumların yüzde 30’una yakınını gereksiz bulmuşlardı. Elimizde düzgün sınıflama olmadığı için kanıtlayamıyorlardı. Low Quality seçeneği tam o gri alanı dolduruyor işte… İlginç, değil mi? çok iddialı değil ama gerekli!

Bunu nasıl kullanmalı?

# Moderasyon karar akışı — basit mantık

if comment.is_spam:

classify("Spam")

elif comment.is_abusive:

classify("Abuse")

elif comment.is_unhelpful_or_low_signal:

classify("Low Quality")

else:

leave_visible()

}

Hani, Böyle düşünmek faydalı oluyor çünkü ekip içi tutarlılık sağlıyor. Aksi hâlde herkes kendi kafasına göre hareket ediyor… ve sonra rapor paneline bakıp “bu rakam neden böyle çıktı?” diye birbirimize bakıyoruz. Şimdi şöyle söyleyeyim — işin komiği şu — kendi adıma konuşayım — ki sorun çoğu zaman araçta değil, kararda oluyor (en azından benim deneyimim böyle). Araç hazır, karar veren insan.

Peki bundan sonra ne beklemeliyiz?

Bence GitHub burada ufak. Önemli bir çizgi çekti: “her rahatsız edici şey kötü niyet değildir.” Bu yaklaşım bana olgunluk göstergesi gibi geliyor. Platformlar büyüdükçe dil de inceliyor, etiketlerin kaba kalması yetmiyor artık…

Şahsen, Eğer sız de kurumsal tarafta GitHub kullanıyorsanız — özellikle internal developer portal, community-driven repository veya vendor collaboration senaryolarında — bu özelliğin operasyonel karşılığını test edin derim. Çünkü bazen küçük görünen bir menü seçeneği, ay sonunda toplantıda kafa ağrısını gerçekten azaltabiliyor (ciddiyim). Cidden!

Sıkça Sorulan Sorular

Low Quality ile Spam arasındaki fark nedir?

Spam genelde istenmeyen ve çoğu zaman kasıtlı içeriktir; Low Quality işe zararlı olmak zorunda değildir ama faydasızdır.
GitHub’ın yeni seçeneği bu gri alanı ayırmak için geldi.
Yanı amaç cezalandırmak değil, doğru sınıflamaktır.

Bütün repolarda kullanılabiliyor mu?

Evet, issue’larda, discussion’larda, pull request’lerde ve commit yorumlarında kullanılabiliyor.
Yorum menüsünden erişiliyor.
Akış oldukça sade tutulmuş.

Küçük ekipler için gerçekten gerekli mi?

Eğer topluluğunuz küçükse şart olmayabilir.Ama büyümeye başladıysanız erken dönemde düzen kurmak avantaj sağlar.
Sonradan temizlik yapmak genelde daha yorucudur.

This feature moderation metrics help mi?

Evet, özellikle hangi tür düşük kaliteli yorumların arttığını görmek açısından yardımcı olur.
Ama ancak ekip içinde tutarlı kullanım varsa anlamlı veri verir.
Kısacası araç var, disiplin de lazım.

Kaynaklar ve İleri Okuma

GitHub Changelog — New Low Quality option in the Hide comment menü

GitHub Docs — Moderating comments and conversations

The GitHub Blog Ana Sayfa

GitHub’da Güvenlik Sekmesi Değişti: Kalite de Eklendi

Copilot Code Review Metrikleri: Aktif mi Pasif mi?

Bir dakika — bununla bitmedi.

🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

Visual Studio Mayıs Güncellemesi: Planla, Gözden Geçir, İyileştir
Visual Studio Mayıs Güncellemesi: Planla, Gözden Geçir, İyileştir26 May 2026
Foundry Local ve C# ile Canlı Konuşma-Metin Dönüşümü
Foundry Local ve C# ile Canlı Konuşma-Metin Dönüşümü5 Ağu 2026
Azure Storage Göçü: Planlamadan Kesime Sahadan Notlar
Azure Storage Göçü: Planlamadan Kesime Sahadan Notlar5 Tem 2026
Gemini 3.7 Flash GitHub Copilot'ta Kullanıma Sunuldu
Gemini 3.7 Flash GitHub Copilot'ta Kullanıma Sunuldu13 Ağu 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket etiketleme GitHub içerik kalitesi moderasyon spam topluluk yönetimi yönetişim
Önceki yazı

Copilot Güvenlik Taramasında: Riski Okutan Yeni Hamle

Sonraki yazı

Azure MCP Server 2.0: Kendi Sunucunuzda Ajan Otomasyonu

İlginizi Çekebilir

GitHub Copilot'ta Kaldırılan Modeller ve Geçiş Planı
Aşkın KILIÇ 0

GitHub Copilot’ta Kaldırılan Modeller ve Geçiş Planı

18/10/2026
Logitech MX Keypad ve GitHub Copilot: Ambient Kontrol
Aşkın KILIÇ 0

Logitech MX Keypad ve GitHub Copilot: Ambient Kontrol

18/10/2026
Visual Studio 2026: İlk Hatada Derlemeyi Durdurma
Aşkın KILIÇ 0

Visual Studio 2026: İlk Hatada Derlemeyi Durdurma

18/10/2026

2 comments

comments user
Burcu Ç. 10/04/2026 15:47

GitHub’ın bu tür ince moderasyon araçlarına ihtiyacı vardı açıkçası. “Spam değil ama işe de yaramıyor” diyebileceğin yorumlar için ayrı bir kategori mantıklı, bakalım pratikte ne kadar tutarlı uygulanabilecek.

comments user
Ayşe T. 11/04/2026 04:00

GitHub’ın bu kademeli moderasyon yaklaşımı mantıklı, “spam” ile “kalitesiz” arasındaki farkı ayırt etmek gerçekten önemli. Bakalım pratikte ne kadar etkili olacak, topluluklar bunu nasıl uygulayacak merak ediyorum. Bu arada otomasyon tarafını merak edenler için şu yazı da ilgimi çekti: Azure MCP Server 2.0: Kendi Sunucunuzda Ajan Otomasyonu — https://www.askinkilic.com.tr/azure-mcp-server-20-kendi-sunucunuzda-ajan-otomasyonu/

Yorumlar kapalı.

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • GitHub Copilot'ta Kaldırılan Modeller ve Geçiş Planı
    18/10/2026 GitHub Copilot’ta Kaldırılan Modeller ve Geçiş Planı
  • Logitech MX Keypad ve GitHub Copilot: Ambient Kontrol
    18/10/2026 Logitech MX Keypad ve GitHub Copilot: Ambient Kontrol
  • Visual Studio 2026: İlk Hatada Derlemeyi Durdurma
    18/10/2026 Visual Studio 2026: İlk Hatada Derlemeyi Durdurma
  • Azure Cloud-Native Temeli: AI Ajanları İçin Yol Haritası
    18/10/2026 Azure Cloud-Native Temeli: AI Ajanları İçin Yol Haritası
  • GitHub Code Quality Lisans Kullanımını CSV ile Doğrulayın
    17/10/2026 GitHub Code Quality Lisans Kullanımını CSV ile Doğrulayın
  • DevOps Güncellemeleri
    09/03/2026 Azure DevOps Server Şubat Güncellemesi: Güvenlik
  • 2026-03-10_15-35-23
    10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • Artımlı Anlık Görüntü: Anında Geri Yükleme
    09/03/2026 Artımlı Anlık Görüntü: Anında Geri Yükleme
  • Bulut Sunucu Altyapısı
    09/03/2026 Microsoft Sovereign Cloud: İzolasyonda Güvenli Bulut
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure OpenAI azure sdk Azure SQL CI/CD code review copilot Copilot CLI DevOps geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes Kurumsal geliştirme kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry otomasyon performans public preview Pull Request RAG REST API SEO uyumlu verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 507 yazı 🏗️ Bulut Altyapı 407 yazı 🤖 Yapay Zeka 331 yazı ☁️ Microsoft Azure 279 yazı 🔧 DevOps 277 yazı 🔒 Güvenlik & Kimlik 223 yazı 🏢 Kurumsal Teknoloji 107 yazı 📊 Veri & Analitik 78 yazı 🐳 Konteyner & Kubernetes 62 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← Copilot Güvenlik Taramasında: ...
    Azure MCP Server 2.0: Kendi Su... →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS