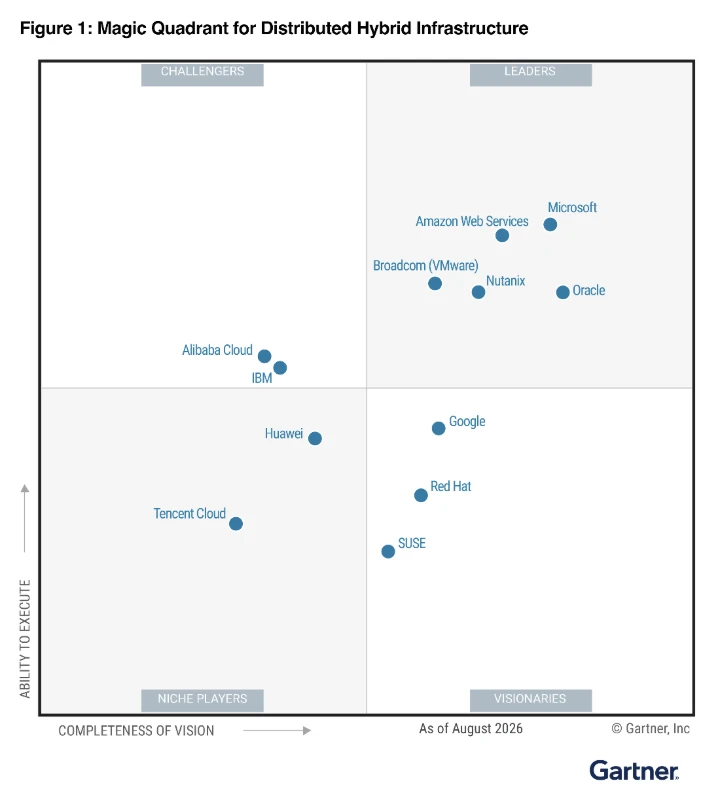

Microsoft, 2026 Gartner® Magic Quadrant™ for Distributed Hybrid Infrastructure raporunda dördüncü kez üst üste Lider olarak konumlandırıldı, “Ability to Execute” (uygulama yeteneği) ekseninde de en yüksek noktada yer aldı. Pratikte bu, veri merkezi, uç (edge), çoklu bulut ve egemenlik (sovereignty) gereksinimi olan ortamlarda iş yüklerini farklı yerlerde çalıştırırken yönetim ve yönetişim modelini tek bir Azure temeli üzerinde tutabilmek demek. Raporun işaret ettiği ürünler ve yaklaşımlar, kaynaktaki bilgilerle sınırlı kalınarak aşağıda aktarılıyor.
Tek bir Azure platformu, farklı çalışma konumları
Kurumların beklentisi basit: iş yükü işletme açısından en mantıklı yerde çalışsın, bunun bedeli ek operasyonel karmaşıklık olmasın. Altyapı veri merkezine, uç konumlara ve buluta yayıldıkça ortak araçlar, süreçler ve yönetim deneyimleri parçalanmayı azaltıyor, ekipler de altyapıyı bir arada tutmak yerine iş değeri üretmeye yöneliyor. Microsoft’un bu tabloya sunduğu iki temel bileşen var:
- Azure Arc, Azure yönetim ve yönetişim yeteneklerini veri merkezlerinde, uçta ve çoklu bulut ortamlarında çalışan kaynaklara genişletiyor.
- Azure Local, Azure altyapısını ve hizmetlerini müşterinin kontrolündeki konumlara taşıyarak bulut hizmetlerinin ve AI iş yüklerinin uygulamalara ve veriye daha yakın çalışmasını sağlıyor.
İkisi birlikte kullanıldığında her iş yükünün aynı yerde çalışması zorunluluğu ortadan kalkıyor. Bazı uygulamalar için genel bulut en uygun seçenek, bazıları ise kurumsal veri merkezinde kalmak, uçta çalışmak ya da müşteri denetimindeki egemen bir ortamda yer almak durumunda. Dağıtım konumu değişse de yönetim ve yönetişim tutarlı kalabiliyor.
Küçük uç kutulardan büyük veri merkezine
Azure Local’ın desteklediği ortam yelpazesi genişlemeyi sürdürüyor: küçük form faktörlü uç dağıtımlarından büyük ölçekli veri merkezi ortamlarına kadar. Platform hem hiperbirleşik (hyperconverged) mimarileri hem de ayrıştırılmış işlem gücü ile harici depolama seçeneklerini destekliyor. Böylece altyapı tek bir dağıtım modeline sıkıştırılmıyor, iş yükünün ihtiyacına göre tasarlanabiliyor.
Egemenlikte kontrol sürekliliği
Aynı iş yükü odaklı yaklaşım dijital egemenlik tarafında da geçerli. Microsoft’un anlatımında Microsoft Sovereign Cloud tek bir dağıtım modeli olarak değil, seçenekler ve kontrollerden oluşan bir süreklilik olarak tanımlanıyor.
Birçok iş yükü için egemenlik gereksinimleri genel bulutta karşılanabiliyor; bu iş için sayılan yetenekler arasında veri ikametgahı (data residency), şifreleme, gizli işlem (confidential computing), politika uygulama ve operasyonel denetim var. Bazı iş yüklerinin ise müşteri kontrolündeki konumlarda çalışması ya da genel bulut operasyonlarından daha net biçimde ayrılması gerekiyor.
Bu senaryolar için Azure Local üzerine inşa edilen Microsoft Sovereign Private Cloud, tanıdık Azure temelini korurken altyapı, veri, operasyon ve erişim üzerinde daha fazla kontrol sunuyor. Buluta bağlantının kısıtlı olduğu ya da hiç olmadığı ortamlarda devreye Azure Local’ın disconnected (bağlantısız) operasyon yeteneği giriyor, yerel bir kontrol düzlemini müşteri ortamına taşıyor. Azure Local ve desteklenen yetenekler bu sayede sürekli bulut bağlantısı olmadan dağıtılıp yönetilebiliyor.
Sonuçta tüm ortamı tek bir mimariye zorlamak gerekmiyor; kurumlar farklı iş yüklerine farklı egemenlik ve operasyonel kontrol seviyeleri uygulayabiliyor.
AI çıkarımını uygulamaya ve veriye yaklaştırmak
AI kullanımı yaygınlaştıkça iş yükünün nerede çalışacağı kararı daha çok ağırlık kazanıyor. Bazı iş yükleri için genel bulutun ölçeği ve genişliği doğru tercih. Bazılarında ise gecikme, bağlantı, yönetişim veya egemenlik gereksinimleri nedeniyle çıkarımın (inference) verinin üretildiği yerde gerçekleşmesi gerekiyor.
Bu noktada Foundry Local on Azure Local, AI çıkarımını Azure Local ortamlarına genişletiyor. Modeller Kubernetes-native operasyonlarla, uygulamalara ve veriye daha yakın konumda dağıtılıp çalıştırılabiliyor.
Bundan sonrası için bağlantılı ve bağlantısız operasyonlar
Microsoft, 2026 Gartner değerlendirmesini kendi yönünün doğrulanması olarak okuyor: dağıtık altyapı, iş yüklerinin nerede çalışacağı konusunda seçim hakkı vermeli, ama bunu parçalı yönetim, yönetişim ve operasyon modelleri pahasına yapmamalı. Şirketin belirttiği yatırım alanları arasında bağlantılı ve bağlantısız operasyonlar, ölçeklenebilir altyapı, veri ve AI yetenekleri ile dağıtık ortamlarda tutarlı Azure yönetimi sayılıyor.
Raporun künyesi ve Gartner uyarısı
Rapor künyesi şu şekilde: Gartner, Magic Quadrant for Distributed Hybrid Infrastructure, Julia Palmer, Elaine Zhang, Adrian Wong, Daniel Bowers; 7 Eylül 2026.
Gartner, yayınlarında yer alan hiçbir şirketi, satıcıyı, ürünü veya hizmeti onaylamaz ve teknoloji kullanıcılarına yalnızca en yüksek derecelendirmeye ya da başka bir nitelendirmeye sahip satıcıları seçmelerini önermez. Gartner yayınları, Gartner’ın iş ve teknoloji içgörüleri organizasyonunun görüşlerinden oluşur ve olgusal beyanlar olarak yorumlanmamalıdır. Gartner, ticari elverişlilik veya belirli bir amaca uygunluk garantileri dâhil olmak üzere bu yayınla ilgili açık ya da zımni tüm garantileri reddeder.
Gartner ve Magic Quadrant, Gartner, Inc. ve/veya bağlı kuruluşlarının ticari markasıdır. İlgili grafik daha geniş bir araştırma dokümanının parçası olarak yayımlandı ve dokümanın bütünü bağlamında değerlendirilmeli; doküman talep üzerine Microsoft’tan temin edilebiliyor.
Kimler için anlamlı?
Kaynak metinden çıkan pratik sonuç şuna dayanıyor: altyapınız tek bir bulut bölgesine sığmıyorsa, üretim sahasında, şube ağında veya düzenlemeye tabi bir ortamda çalışan iş yükleriniz varsa, Azure Arc ile yönetim düzlemini genişletmek ve Azure Local ile Azure hizmetlerini kendi kontrolünüzdeki konumlara taşımak değerlendirilecek iki eksen. Egemenlik gereksinimi olan kurumlar içinse Sovereign Private Cloud ve bağlantısız operasyon seçenekleri, “her şeyi genel buluta taşı ya da hiç taşıma” ikileminden çıkış yolu sunuyor. Yeteneklerin kendi senaryonuzda hangi ölçüde uygulanabilir olduğunu ilgili ürün sayfalarından ve raporun tamamından doğrulamak gerekiyor.
Kaynaklar ve İleri Okuma
- Microsoft recognized as a Leader in the 2026 Gartner® Magic Quadrant™ for Distributed Hybrid Infrastructure (Azure Blog, Meena Gowdar)
- 2026 Gartner Magic Quadrant for Distributed Hybrid Infrastructure raporunun tamamı
- Azure Local ürün sayfası
- Azure Arc ürün sayfası
- Microsoft Sovereign Private Cloud
- Microsoft’ta dijital egemenlik
- Microsoft Ignite
- Microsoft, 2026 Gartner Container Management Lideri
- Microsoft, 2026 Gartner Cloud-Native Platform Raporunda

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.

Azure Arc’ı biz de kendi ortamımızda on-prem sunucuları yönetmek için kullanıyoruz, tek panelden her şeyi görmek gerçekten işi kolaylaştırıyor. Azure Local tarafındaki sovereign senaryolar özellikle kamu projeleri için ilginç görünüyor, lisanslama maliyetleri hakkında da bir yazı gelir mi acaba?
Azure Local’in kontrolü müşteriye bırakması özellikle regülasyona tabi sektörler için ciddi avantaj, biz de on-prem’den tam kopamayan bir yapıdayız ve Arc ile yönetim epey rahatladı. Sovereign tarafını da merakla takip ediyorum. Bu arada şu yazınız da işime yaradı: npm Stage-Only Token ile Yayını Onaya Bağlayın — https://www.askinkilic.com.tr/npm-stage-only-token-ile-yayini-onaya-baglayin/
Azure Local’in kontrolü müşteride bırakması özellikle regülasyona tabi sektörler için büyük avantaj, bizim tarafta da veri lokasyonu hep sıkıntı konusuydu. Arc ile tek yerden yönetim işi ne kadar sorunsuz ilerliyor, gerçek ortamda deneyen var mı merak ediyorum. Bu arada şu yazınız da elime geçti, oldukça faydalıydı: https://www.askinkilic.com.tr/kubernetes-v137-emptydir-ve-bind-mount-s