Cosmos DB Mirroring: VNet Gateway ile Kapalı Ağda Kurulum
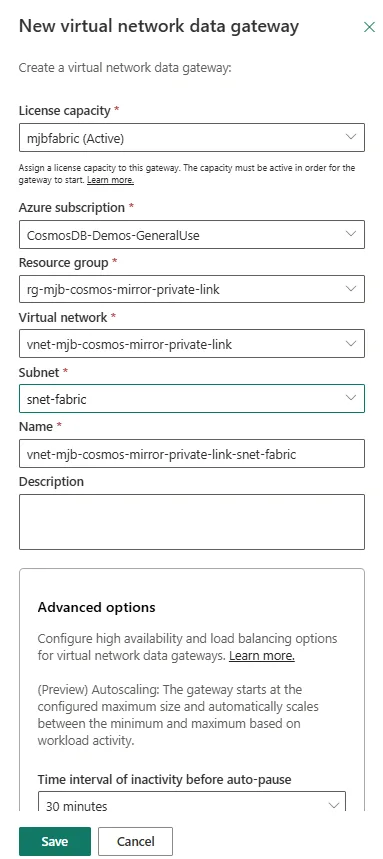
Microsoft Fabric’teki Azure Cosmos DB mirroring özelliği artık virtual network data gateway üzerinden çalışıyor. Private endpoint ya da virtual network ile korunan bir Cosmos DB hesabını OneLake’e aktarmak için public network access’i açmanız gerekmiyor; kurulum da sonrasındaki replikasyon da hesabın kilitli durumu bozulmadan ilerliyor.
Geliştirme, yıl içinde duyurulan private network desteğinin genel kullanıma sunulmasının üzerine geliyor. Microsoft’a göre bu adımda kurumsal ve regülasyona tabi müşterilerden gelen geri bildirim etkili olmuş: güvenli operasyonel veriyi OneLake’e taşırken yapılandırma yükü fazla.
Service tag IP aralıkları devreden çıktı
Bu sürümdeki en belirgin değişiklik, Fabric service tag IP aralıklarının yapılandırmadan çıkması. Önceki modelde mirroring kurmak için bölgenize ait DataFactory ve Power Query Online IPv4 aralıklarını Azure Cosmos DB IP firewall’una ekliyor, replikasyon çalışmaya başladıktan sonra da orijinal ağ yapılandırmasını geri alıyordunuz. Virtual network data gateway ile bağlantı tamamen kendi ağınız üzerinden kuruluyor.
Bu değişiklikten doğan somut faydalar şunlar:
- Hesap baştan sona kilitli kalıyor. Public network access hem yapılandırma hem replikasyon boyunca kapalı; dolayısıyla mirroring kurulumu mevcut ağ güvenliği temel çizginizle ve değişiklik yönetimi süreçlerinizle çelişmiyor.
- Onboarding tek seferlik bir iş. Aynı hesap üzerinde yeni mirrored database oluşturmak ya da container yapılandırmasını değiştirmek artık firewall durumuna bağlı değil.
- Bağlantı kendi ağınızla sınırlı. İzin verilen kaynak bir Microsoft service tag aralığı değil, doğrudan kendi subnet’iniz veya private endpoint’iniz. Takip edilecek, güncel tutulacak harici IP aralığı kalmıyor.
Mimari tarafında control plane ve data plane ayrı ayrı
Fabric’in private network üzerindeki bir hesabı mirror edebilmesi için iki tür erişime ihtiyacı var ve artık her ikisi de ağ sınırınızın içinde kalıyor.
Control plane erişimi kurulum sırasındaki metadata okumaları için kullanılıyor, trusted workspace network ACL bypass üzerinden sağlanıyor. Bunun için hesapta EnableFabricNetworkAclBypass yeteneğini etkinleştiriyor, belirli bir Fabric workspace’ini trusted resource olarak yetkilendiriyorsunuz.
Data plane erişimi, yani replikasyonun kendisi, virtual network data gateway üzerinden akıyor. Fabric gateway’i virtual network’ünüzdeki adanmış ve delegated bir subnet içine provision ediyor; gateway hesabı private DNS üzerinden çözümleyip mevcut private endpoint’iniz üzerinden erişiyor.
Yaklaşım her iki private connectivity modeliyle de çalışıyor:
| Azure Cosmos DB yapılandırması | Public network access | Gateway subnet’i nasıl izinlendiriliyor |
|---|---|---|
| Private endpoint | Disabled | Subnet, hesabı private DNS üzerinden private endpoint’ine çözümler. |
| Virtual network service endpoints | Selected networks | Gateway subnet’inde Microsoft.AzureCosmosDB service endpoint’i etkinleştirilir, ardından subnet bir virtual network rule olarak eklenir. |
Kısıtlar
Model şu an birkaç sınırlamayla geliyor, planlamayı bunlara göre yapmak gerekiyor.
- Mirrored database’ler Fabric REST API ile oluşturuluyor. Gateway bağlantısı Virtual network connectivity kullanıyor, “New mirrored Azure Cosmos DB” deneyimi ise şu an yalnızca Cloud bağlantılarını listeliyor. Gateway bağlantısı bu yüzden portaldaki seçicide görünmüyor. Mirroring arayüzünde virtual network bağlantısı desteği yol haritasında.
- Mevcut mirrored database’lerin yeniden oluşturulması gerekiyor. Mirroring arayüzü var olan bir öğeyi virtual network bağlantısına bağlayamıyor; bu modele geçmek yeni bir mirrored database oluşturmak demek.
- Yalnızca OAuth kimlik doğrulaması. Private network mirroring senaryosunda account key desteklenmiyor.
- Gateway kendi subnet’ini istiyor.
Microsoft.PowerPlatform/vnetaccesslinkshizmetine delege edilmiş, /27 veya daha geniş adanmış bir subnet planlayın. Subnet’in oturum açma için Microsoft Entra ID’ye giden outbound erişimi de olmalı.
Kurulum adımları
Yapılandırma sekiz adımdan oluşuyor. Microsoft’un how-to rehberi her adımı Azure CLI ve Azure PowerShell komutlarıyla birlikte veriyor:
- Aboneliğinizde
Microsoft.PowerPlatformresource provider’ını kaydedin. - Virtual network’ünüzde delegated gateway subnet’ini oluşturun.
- Mirroring’in ihtiyaç duyduğu Azure Cosmos DB data plane izinlerini verin.
- Hesaba
EnableFabricNetworkAclBypassyeteneğini ekleyin. - Fabric workspace’inizi trusted resource olarak yetkilendirin.
- Fabric’te virtual network data gateway’i oluşturun.
- Bu gateway üzerinden bir Azure Cosmos DB v2 bağlantısı oluşturun.
- Mirrored database’i Fabric REST API ile oluşturup replikasyonu başlatın.
Replikasyon gerçekten private mı akıyor
Kurulum bittiğinde mirrored database’i açıp Monitor replication ekranına bakmanız yeterli. Durum Running göründüğünde ve replike edilen satır sayısı artmaya başladığında, public network access kapalı kalmaya devam ederken Fabric’in hesabınıza private yoldan ulaştığını doğrulamış oluyorsunuz.
Ağ izolasyonu gereksinimleri altında Azure Cosmos DB çalıştıran ekipler, mevcut ağ güvenliği duruşunu değiştirmeden operasyonel veriyi OneLake’e taşıyabiliyor. Microsoft bu yapılandırmanın farklı ortamlara ne kadar uyduğu konusunda geri bildirim bekliyor; Barcelona’daki FabCon Europe’a katılanlar expo alanındaki Ask the Experts standında mühendislik ve ürün ekibini bulabiliyor.
Kaynaklar ve İleri Okuma
- Cosmos DB Mirroring in Fabric Now Supports Virtual Network Data Gateways (Jai Maldonado, Azure Cosmos DB Blog)
- Configure Private Networks for Azure Cosmos DB Fabric mirroring
- Azure Cosmos DB mirroring in Microsoft Fabric
- Mirrored database REST API reference
- Private network desteğinin genel kullanıma sunulması duyurusu
- Azure Cosmos DB Fabric Database Hub’da Tek Ekrandan İzleme
- Azure Cosmos DB’ye Immutable Backup Geldi: Ne Değişiyor?

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.

Yorum gönder