İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Güvenlik & Kimlik
  • Azure Integrated HSM: Güvenin Donanım Katmanına İnişi
Bulut Altyapı Güvenlik & Kimlik Azure Integrated HSM, bulut güvenliği, denetim, donanım güvenliği, kriptografik anahtarlar, kurumsal güvenlik, regülasyon uyumu Aşkın KILIÇ 01/05/2026 2 Yorumlar

Azure Integrated HSM: Güvenin Donanım Katmanına İnişi

Azure Integrated HSM: Güvenin Donanım Katmanına İnişi
📑 İçindekiler
  1. FIPS 140-3 Level üç ne anlatıyor?
  2. Maliyet ve operasyon açısından ne değişiyor?
  3. Nereden başlamalı?
  4. Kurumlar için pratik yorumum: iyi fikir mi, abartı mı?
  5. AI ajanları çağında neden daha kritik?
  6. Sahadan kısa notlarım
  7. Sıkça Sorulan Sorular
  8. Azure Integrated HSM nedir?
  9. Anahtar yönetimi servisi varken neden buna ihtiyaç duyulur?
  10. Küçük şirketler için mantıklı mı?
  11. Açık kaynak olması güvenliği azaltmaz mı?
  12. Kaynaklar ve İleri Okuma

⏱️ 7 dk okuma📅 1 Mayıs 2026🔄 Güncelleme: 16 Eylül 2026

Şunu açık konuşayım: Bulutta güveni artık sadece “şifreledik, tamam” diye ele almak biraz eski kafalı kalıyor. Mesela yapay zekâ ajanları, otomasyonlar ve regülasyona takılan iş yükleri çoğaldıkça, güven dediğimiz şey uygulamanın üstüne sonradan eklenen bir kapı kilidi olmaktan çıkıyor; altyapının içine gömülmesi gerekiyor. Microsoft’un Azure Integrated HSM yaklaşımı da tam burada anlamlı hâle geliyor. Kısacası mesele, anahtarları korumak değil yalnızca (şaşırtıcı ama gerçek). anahtarların yaşadığı yeri de sıkılaştırmak (evet, doğru duydunuz)

FIPS 140-3 Level üç ne anlatıyor?

Şöyle ki, Bazı okuyucular için FIPS etiketleri kuru gelebilir ama işin sahadaki karşılığı gayet net: daha kuvvetli kurcalama direnci, daha sıkı izolasyon. Anahtar çıkarımına karşı ciddi bariyerler demek bu (evet, doğru duydunuz). Regüle sektörlerde çalışan biriyseniz bunu duyunca gözünüz parlıyor zaten.

Bir bankacılık projesinde geçen yıl yaşadığım ufak bir hata var mesela… Donanım köküne dayalı bir yapı kurarken beklemediğimiz şekilde attestation zinciriyle ilgili doğrulama hatası aldık. Sebep basitti ama sınır bozucuydu: ortam değişkenlerinden biri test ile prod arasında farklıydı. Çözümü bulmamız yarım gün sürdü; olayın kendisi değil. Dersiydi önemli olan — en alt katmandaki güven mekanizması bile çevresel tutarsızlıktan etkilenebiliyor.

Maliyet ve operasyon açısından ne değişiyor?

Maliyet kısmında herkes önce lisans fiyatına bakar ama asıl para çoğu zaman operasyon yükünde saklıdır. Donanım destekli güvenlik düzgün tasarlanmışsa anahtar yönetimi süreçlerini sadeleştirir, audit hazırlığını hızlandırır. Bazı manuel kontrolleri azaltır. Bu da özellikle enterprise tarafta gerçek tasarruf yaratır.

Peki neden?

Senaryo Küçük ekip / Startup Büyük kurum / Enterprise
Anahtar yönetimi Daha basit merkezî servis yeterli olabilir Donanım destekli izolasyon daha mantıklı
Denetim ihtiyacı Sınırlı olabilir Sık ve detaylı denetim gerekir
Maliyet odağı Aylık faturayı düşük tutmak öncelik olur Operasyon riski azaltmak daha değerlidir
Kabul hızı Daha hızlı karar alınır Daha çok onay süreci olur

TL bazında düşündüğünüzde resim biraz daha netleşiyor aslında… Küçük işletme için ekstra karmaşıklık bazen pahalıya gelir çünkü ekip zamanı kıymetlidir. Ama bankalar, kamu kurumları veya sağlık sektörü gibi yerlerde uyumluluk maliyeti zaten oyunun parçasıdır; orada ucuz çözüm çoğu zaman pahalıya patlar.

Eğer bütçeniz sınırlıysa her şeyi donanıma taşımak zorunda değilsiniz mesela. İlk adım olarak mevcut Key Vault mimarinizi temizleyin, erişim politikalarını sıkıştırın, sonra gerçekten yüksek hassasiyetli iş yüklerini ayrı değerlendirin derim ben… Her veri için aynı zırh gerekmiyor.

Nereden başlamalı?

  1. Kritik anahtarları ve iş yüklerini sınıflandırın.
  2. Anahtar yaşam döngüsünü haritalayın: üretimden rotasyona kadar.
  3. Denetim gereksinimini netleştirin; hangi kontrol hangi regülasyonu karşılıyor görün.
  4. Pilot ortamda ölçün: gecikme, operasyon yükü ve entegrasyon etkisi ne oluyor bakın.

Kurumlar için pratik yorumum: iyi fikir mi, abartı mı?

Bence bu doğru yönde atılmış bir adım ama hâlâ eksik olan şey görünürlük tarafı olabilir (özellikle büyük yapılarda). Güvenliği donanıma gömmek kulağa sert geliyor bir düşüneyim… fakat operasyon ekibi ne olduğunu anlayamazsa benimsemek zorlaşıyor. Ben Logosoft’ta danışmanlık verdiğim projelerde hep şunu görüyorum: teknik doğruluk yetmiyor, anlatılabilirlik de lazım.

2024’ün sonlarında Gebze’deki bir üretim firmasına yaptığımız değerlendirmede benzer konu gündeme gelmişti. Onlarda OT sistemleri ile bulut arasında kriptografik sınırlar vardı ve yönetim şunu soruyordu: “Bunu nasıl kanıtlayacağız?” İşte açık kaynak bileşenler burada işe yarar çünkü dış doğrulama mümkün hâle gelir. Bence Azure’un yaptığı hamle stratejik olarak akıllıca.

AI ajanları çağında neden daha kritik?

Ajan temelli sistemler artık sadece API çağrısı yapmıyor; veri çekiyor, karar veriyor,iş akışı tetikliyor. Böyle olunca anahtarı — ki bu tartışılır — korumak yetmiyor,anahtara giden yolun da sağlam olması gerekiyor. CodeAct ya da A2A tarzı iletişim modellerinde bile kimlik,yetki,anahtar zinciri birbirine bağlanıyor.

Eğer AI sisteminiz müşteri verisine dokunuyorsa — hele. Finans veya sağlık alanındaysa — ben bu konuyu lüks değil temel ihtiyaç olarak görüyorum. Açıkçası bazı startup’lar buna erken aşamada yatırım yapmak istemeyebilir, haklılar (ben de ilk duyduğumda şaşırmıştım). Ama enterprise dünyasında “sonra bakarız” yaklaşımı genelde olay büyüyünce geri dönüyor,ve geri dönüş hiç keyifli olmuyor (ciddiyim)

Şimdi gelelim işin can alıcı noktasına.

Sahadan kısa notlarım

Tuhaf ama, Bazen teoriden çok saha konuşur. Bir kere AZ-104 laboratuvar hazırlığı yaparken standart anahtar koruma modelini test ediyordum; yanlış RBAC ataması yüzünden loglara erişememiştim. Sorun küçük görünüyordu ama bana büyük resmî hatırlattı:güvenlik katmanlarının biri aksarsa diğerlerinin değeri düşüyor. Donanım tabanlı yaklaşım da bunun daha sert versiyonu gibi düşünün.

Neyse uzatmayayım,bu tür teknolojilerde en sevdiğim şey şu:doğru yerde kullanılırsa sistemi sadeleştirir,yanlış yerde kullanılırsa gereksiz ağırlık getirir. O yüzden her müşteriye aynı reçete yok. Kimine Key Vault + sıkı politika yeter,kimine donanımsal izolasyon şart olur.

Sıkça Sorulan Sorular

Azure Integrated HSM nedir?

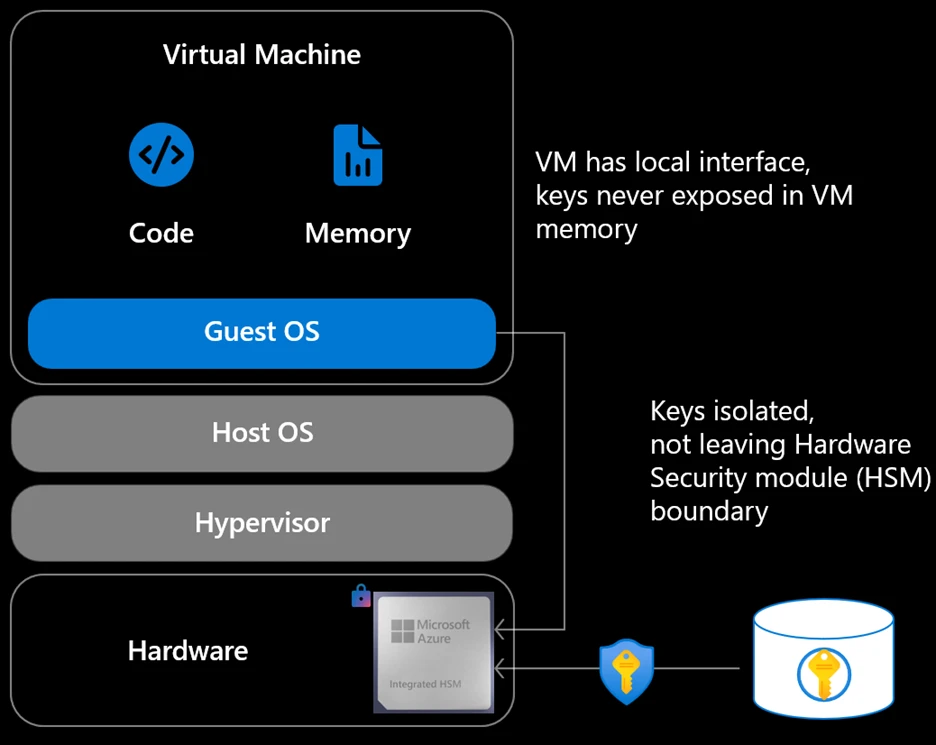
Yanı, Azure Integrated HSM, aslında Azure sunucularına gömülü donanım tabanlı bir güvenlik modülü. Yanı kriptografik anahtarları hem fiziksel hem de mantıksal saldırılara karşı daha sağlam koruyor. Mesela finans veya sağlık gibi regüle sektörlerde bence ciddi bir avantaj sağlıyor.

Anahtar yönetimi servisi varken neden buna ihtiyaç duyulur?

İlginç olan şu ki, Her senaryoda mecburiyet yok açıkçası, ama bazı iş yüklerinde merkezî servis tek başına yeterince güçlü izolasyon veremiyor. Donanım destekli yaklaşım, hani anahtarı işlem katmanına yakın tutarak ekstra bir koruma katmanı ekliyor. Denetim tarafında da artısı var tecrübeme göre.

Küçük şirketler için mantıklı mı?

Küçük bir detay: Küçük şirketlerde önce sadelik şart. Veri hassasiyeti yüksek değilse mevcut Key Vault düzeni zaten yeterli olabiliyor (inanın bana). Ama müşteri verisi gerçekten kritikse, bence küçük bir pilot yapmakta fayda var.

Açık kaynak olması güvenliği azaltmaz mı?

Doğrusu, Aslında tam tersi. Yanı doğru yönetilen projelerde açık kaynak, incelenebilirliği artırıyor. Tabiî kodun açılması tek başına mucize değil; bakım süreci ve katkı modeli de sağlam olmalı. Bence şeffaflık ile disiplin birlikte yürüyünce gerçek güvenlik ortaya çıkıyor.

Kaynaklar ve İleri Okuma

💡 Bilgi: Aşağıdaki bağlantılar resmî dokümantasyon ve proje sayfalarıdır; hem teknik detay hem de güncel durum için iyi başlangıç noktası olur.
  • Orijinal Azure Blog Yazısı
  • Azure Security Resmî Dokümantasyonu
  • Azure Integrated HSM GitHub Deposu
  • Cosmos DB Azure RBAC Entegrasyonu: İki Dünya Birleşiyor:
  • Kubernetes v1.36 User Namespaces GA Root Artık Gerçek Root Değil:
🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

Azure Portal'dan ZIP ile App Service Dağıtımı Kolaylaştı
Azure Portal'dan ZIP ile App Service Dağıtımı Kolaylaştı11 Ağu 2026
Azure Cosmos DB'ye Immutable Backup Geldi: Ne Değişiyor?
Azure Cosmos DB'ye Immutable Backup Geldi: Ne Değişiyor?17 Haz 2026
mssql-python'da Context Manager ile Kaynak Yönetimi
mssql-python'da Context Manager ile Kaynak Yönetimi24 Ağu 2026
Azure SDK'da Node.js 20 Desteği Bitiyor: Hazır mısınız?
Azure SDK'da Node.js 20 Desteği Bitiyor: Hazır mısınız?7 Nis 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket Azure Integrated HSM bulut güvenliği denetim donanım güvenliği kriptografik anahtarlar kurumsal güvenlik regülasyon uyumu
Önceki yazı

Kubernetes v1.36 Controller Staleness: Bayat Cache Sorunu Bitti mi?

Sonraki yazı

Visual Studio 2026 Insiders 3’te TypeScript 7 Beta Varsayılan

İlginizi Çekebilir

SharePoint Embedded: Admin Center'dan Uygulama Yönetimi
Aşkın KILIÇ 0

SharePoint Embedded: Admin Center’dan Uygulama Yönetimi

28/10/2026
Foundry Agent Service: Azure Government'ta Ajan Altyapısı
Aşkın KILIÇ 1

Foundry Agent Service: Azure Government’ta Ajan Altyapısı

28/10/2026
Ignite UI for Blazor: 50+ Bileşen MIT Lisansıyla Açık
Aşkın KILIÇ 2

Ignite UI for Blazor: 50+ Bileşen MIT Lisansıyla Açık

28/10/2026

2 comments

comments user
Cem A. 01/05/2026 16:48

Bulutta “zaten şifreledik” demek gerçekten artık yetmiyor, özellikle regulated ortamlarda çalışıyorsanız. HSM’in donanım katmanında çalışması anahtar sızıntısı riskini ciddi düşürüyor ama bunu Azure’da yönetmek operasyonel olarak ne kadar karmaşık, onu merak ettim. Bu arada şu yazınız da güzeldi: Kubernetes v1.36 Controller Staleness: Bayat Cache Sorunu Bitti mi? — https://www.askinkilic.com.tr/kubernetes-v136-controller-staleness-bayat-cache-sorunu-bitt/

comments user
Nilay K. 02/05/2026 02:17

Şirketimizde geçen yıl HSM entegrasyonu için uzun bir değerlendirme süreci geçirdik, “yazılım tarafında şifreliyoruz zaten neden donanım?” tartışması hiç bitmedi. Bu yazı o dönemde elimde olsaydı çok işe yarardı. Bu arada şu yazınız da güzeldi: Kubernetes v1.36 Controller Staleness: Bayat Cache Sorunu Bitti mi? — https://www.askinkilic.com.tr/kubernetes-v136-controller-staleness-bayat-cache-sorunu-bitt/

Yorumlar kapalı.

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • Visual Studio Subscription ile Sertifika Hazırlığı
    29/10/2026 Visual Studio Subscription ile Sertifika Hazırlığı
  • Microsoft Copilot Harness ile Foundry'de Yönetilen Ajanlar
    28/10/2026 Microsoft Copilot Harness ile Foundry’de Yönetilen Ajanlar
  • SharePoint Embedded: Admin Center'dan Uygulama Yönetimi
    28/10/2026 SharePoint Embedded: Admin Center’dan Uygulama Yönetimi
  • Foundry Agent Service: Azure Government'ta Ajan Altyapısı
    28/10/2026 Foundry Agent Service: Azure Government’ta Ajan Altyapısı
  • Ignite UI for Blazor: 50+ Bileşen MIT Lisansıyla Açık
    28/10/2026 Ignite UI for Blazor: 50+ Bileşen MIT Lisansıyla Açık
  • 2026-03-10_15-35-23
    10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
  • Artımlı Anlık Görüntü: Anında Geri Yükleme
    09/03/2026 Artımlı Anlık Görüntü: Anında Geri Yükleme
  • Bulut Sunucu Altyapısı
    09/03/2026 Microsoft Sovereign Cloud: İzolasyonda Güvenli Bulut
  • GitHub Copilot: Kaldırılan 4 Model ve Geçiş Alternatifleri
    04/10/2026 GitHub Copilot: Kaldırılan 4 Model ve Geçiş Alternatifleri
  • Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
    18/03/2026 Terminalde AI Ajanlarını Koddan Teste Taşımak: azd ile Gerçekten Yerel Deneyim
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure Functions Azure OpenAI azure sdk Azure SQL CI/CD CodeQL code review copilot Copilot CLI DevOps Entra ID geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry MSVC otomasyon performans Pull Request RAG verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 568 yazı 🏗️ Bulut Altyapı 452 yazı 🤖 Yapay Zeka 359 yazı ☁️ Microsoft Azure 314 yazı 🔧 DevOps 299 yazı 🔒 Güvenlik & Kimlik 254 yazı 🏢 Kurumsal Teknoloji 120 yazı 📊 Veri & Analitik 86 yazı 🐳 Konteyner & Kubernetes 65 yazı 📧 Microsoft 365 23 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← Kubernetes v1.36 Controller St...
    Visual Studio 2026 Insiders 3&... →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS