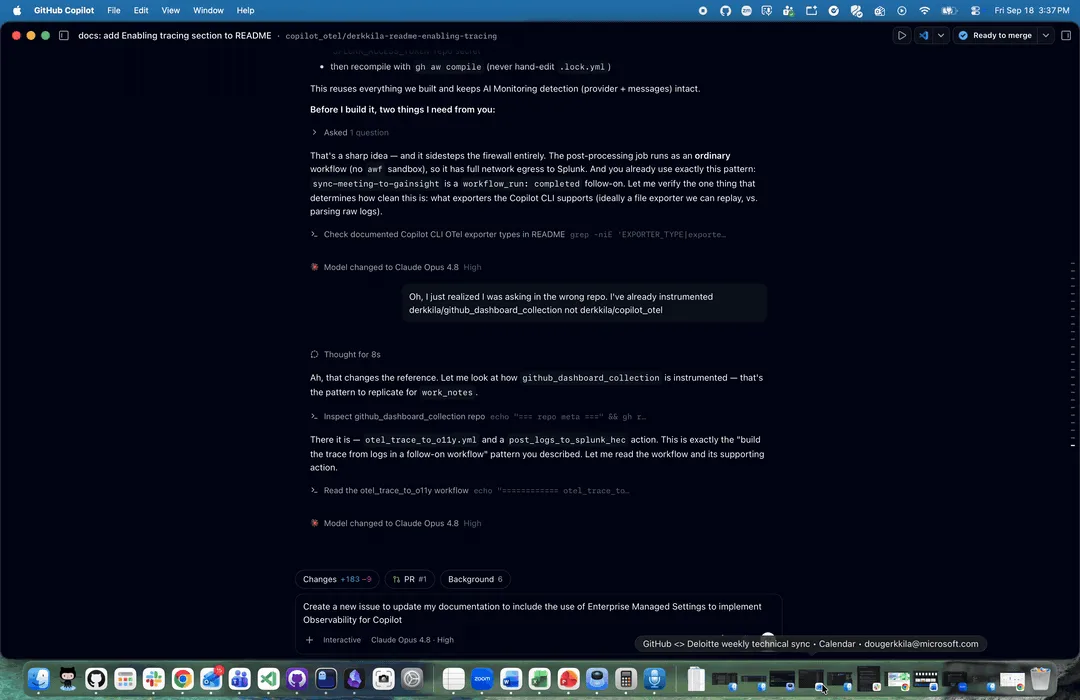

GitHub Copilot uygulaması OpenTelemetry yapılandırmasını artık kurumsal yönetilen ayarlar (enterprise-managed settings) üzerinden destekliyor. Yöneticiler böylece Copilot agent’larının çalışma verisini kurumun kendi izleme araçlarına aktarabiliyor; bir agent oturumunun hangi modele istek gönderdiği, hangi araçları çağırdığı ve adım adım nasıl ilerlediği mevcut gözlemlenebilirlik yığını içinde incelenebiliyor.
Kısaca ne değişti?
Agent davranışını anlamak şimdiye kadar büyük ölçüde geliştiricinin kendi ekranındaki oturum çıktısına bakmasına dayanıyordu. Yeni özellik aynı veriyi kurumsal düzeyde dışa aktarılabilir hale getiriyor. GitHub’ın duyurusundaki maddeler şunlar:
- GitHub Copilot uygulaması, OpenTelemetry (OTel) yapılandırmasını enterprise-managed settings üzerinden destekliyor.
- OTel, açık kaynaklı bir gözlemlenebilirlik (observability) çerçevesidir.
- Yöneticiler bu çerçeveyi kullanarak agent etkinlik verisini kurumun uyumlu izleme araçlarına gönderebilir.
Ortada yeni bir model ya da yeni bir agent yeteneği yok; var olan agent çalışmaları görünür hale geliyor. Platform ya da DevEx ekipleri için bu, “Copilot agent’ı ne yaptı?” sorusunun cevabını tahminden çıkarıp telemetri kaydına bağlamak demek.
Hangi sorunları çözmeyi hedefliyor?
GitHub duyuruda üç somut kullanım senaryosu sıralıyor.
Agent oturumlarını analiz etmek
Bir oturumun akışını, yapay zeka modellerine gönderilen istekleri ve agent’ın kullandığı araçları takip edebilirsiniz. Agent tabanlı iş akışlarında sonuç çoğu zaman tek bir istekten doğmaz, birbirini izleyen model çağrıları ve araç kullanımlarından çıkar; zincirin dışarıdan görülebilmesi çıktının neden o şekilde oluştuğunu anlamayı kolaylaştırıyor.
Beklenmedik davranışı incelemek
Agent yürütmesinin adım adım izlerini (trace), ekiplerin halihazırda kullandığı izleme araçları içinde gözden geçirmek mümkün. Bir görev yarıda kaldığında, agent beklenmeyen bir aracı çağırdığında veya sonuç tutarsız olduğunda inceleme, ekran görüntüsü toplamak yerine kayıtlı izin üzerinden yürüyor.
İzlemeyi merkezden yönetmek
Telemetri ayarları ekipler genelinde uygulanabiliyor, her geliştiricinin kendi tarafında ayrı ayrı yapılandırma yapması gerekmiyor. Kurumsal ölçekte bu hem tutarlılık sağlıyor hem de “kimin makinesinde açık, kimde kapalı” belirsizliğini ortadan kaldırıyor.
Nasıl etkinleştiriliyor?
Yapılandırma, kurumun managed-settings.json dosyası üzerinden yapılıyor. Duyuruda anlatılan adımlar şöyle:
- Kurumsal
managed-settings.jsondosyasındakitelemetryözelliğini yapılandırın. - Dışa aktarmayı (export) etkinleştirin.
- Verinin gönderileceği endpoint’i belirtin.
Hedef nokta, kurumun OTel ile uyumlu izleme aracı olmalı. GitHub bu adımların ayrıntısı için OpenTelemetry ile agent izleme ve kurumsal yönetilen ayarların yapılandırılması dokümanlarına yönlendiriyor; alan adlarının tam şeması ve desteklenen seçenekler için birincil kaynak bu dokümanlar.
Gizlilik: prompt ve yanıt içeriği varsayılanda hariç
Bu özellikte dikkat edilmesi gereken nokta, içerik yakalama (content capture) davranışı. GitHub’ın açık ifadesine göre prompt ve yanıt içeriği varsayılan olarak dışa aktarılan veriye dahil edilmiyor. Varsayılan yapılandırmada telemetri oturum akışı ve yürütme adımları düzeyinde kalıyor; geliştiricinin yazdığı istem metni de modelin ürettiği yanıt da gönderilmiyor.
Duyuru, içerik yakalamayı etkinleştirmeden önce ilgili ayarların gözden geçirilmesini öneriyor. Uyarı boşuna değil, çünkü prompt ve yanıt içeriği kod parçacıkları dahil hassas veri barındırabilir. İçerik yakalamayı açmayı düşünen ekiplerin hedef izleme sisteminin erişim kontrolünü, saklama süresini ve kurumun veri politikalarıyla uyumunu kendi değerlendirmesinden geçirmesi gerekiyor. Kaynakta bu konuda ek bir teknik sınır ya da saklama kuralı belirtilmiyor; karar tamamen kurumun kendi yönetişim çerçevesine kalıyor.
Kimler için anlamlı?
Özellik kurumsal yönetilen ayarlara bağlı olduğundan birincil hedef kitlesi, Copilot’u kurum genelinde yöneten yöneticiler ve platform ekipleri. Tek geliştiricinin kendi başına açıp kapatacağı bir anahtar olmadığı için merkezi politika olarak uygulanıyor. Pratikte şu profiller doğrudan fayda görür:
- Platform/DevEx ekipleri: Agent kullanımının operasyonel davranışını mevcut gözlemlenebilirlik yığını içinde takip etmek isteyenler.
- Güvenlik ve uyumluluk sorumluları: Agent etkinliğinin izlenebilir olmasını isteyen, ancak içerik yakalamayı kontrollü tutması gereken ekipler.
- Destek ve sorun giderme akışları: “Agent neden böyle davrandı?” sorusunu adım izleriyle yanıtlaması gerekenler.
GitHub Copilot uygulamasında agent’ların çalışması artık kurumun kendi izleme araçlarına akıtılabilen standart telemetriye dönüşüyor. Yapılandırma merkezi, içerik paylaşımı varsayılanda kapalı. Yaygınlaştırmadan önce içerik yakalama ayarlarını gözden geçirmek, bu özelliği güvenli biçimde devreye almanın ilk adımı.
Kaynaklar ve İleri Okuma
- OpenTelemetry in the GitHub Copilot app — The GitHub Blog (orijinal duyuru)
- GitHub Docs: Copilot için OpenTelemetry ile agent izleme
- GitHub Docs: Kurumsal yönetilen ayarlarla başlangıç
- GitHub Copilot app artık usage metrics API’de
- GitHub Copilot agent işlemlerinde kurumsal izin yönetimi
- GitHub Copilot App ile birden fazla agent çalıştırma

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
Enterprise tarafında OpenTelemetry desteği gelmesi çok mantıklı olmuş, biz de şirkette agent’ların ne yaptığını izlemekte zorlanıyorduk. Prompt’ların varsayılan olarak dışarı aktarılmaması da güzel bir detay, güvenlik ekibi rahat eder. Peki self-hosted collector ile de çalışıyor mu, yoksa sadece belirli araçlar mı destekleniyor?
OpenTelemetry desteği gelmesi çok mantıklı olmuş, biz de şirkette Copilot kullanımını izlemekte zorlanıyorduk. Prompt verilerinin varsayılan olarak gönderilmemesi de güzel detay, güvenlik ekibini ikna etmek daha kolay olur. Grafana ile entegre eden var mı acaba?
Enterprise tarafında agent’ların ne yaptığını görememek ciddi sıkıntıydı, OpenTelemetry desteği gelmesi çok mantıklı olmuş. Prompt verilerinin varsayılan olarak aktarılmaması da güzel bir tercih bence. Bu arada şu yazınız da işime yaradı: GPT-6 Sol ve Luna ile Copilot’ta Doğru Model Seçimi — https://www.askinkilic.com.tr/gpt-6-sol-ve-luna-ile-copilotta-dogru-model-sec
Enterprise tarafında bunu bekliyorduk açıkçası, Copilot agent’ların ne yaptığını kendi Grafana stack’imizde görebilmek büyük artı. Prompt içeriklerinin varsayılan olarak aktarılmaması da mantıklı bir tercih olmuş, veri gizliliği tarafında elimiz rahat.