İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Güvenlik & Kimlik
  • GitHub Apps’te Least Privilege İçin Yeni İzinler
Geliştirici Araçları Güvenlik & Kimlik Fine-grained izinler, GitHub Apps, least privilege, OAuth tokenları, offline_access Aşkın KILIÇ 14/10/2026 0 Yorumlar

GitHub Apps’te Least Privilege İçin Yeni İzinler

GitHub Apps'te Least Privilege İçin Yeni İzinler
📑 İçindekiler
  1. İki yeni fine-grained depo izni
  2. Depo oluşturmak için artık repository_administration gerekmiyor
  3. Kurulum kapsamını app veya fine-grained PAT ile yönetme
  4. Depo yöneticileri onaylı app'leri kendi depolarına ekleyebiliyor
  5. offline_access ile kısa ömürlü token'lara kademeli geçiş
  6. Private ve internal app'lerin detaylarını okuma
  7. GitHub Apps için ayrı bir Credentials sekmesi
  8. GHES tarafında durum
  9. İlgili İçerikler
  10. Kaynaklar ve İleri Okuma

⏱️ 4 dk okuma📅 14 Ekim 2026

GitHub, GitHub Apps tarafında bir dizi iyileştirme duyurdu. Değişiklikler klasik PAT’lerden uzaklaşmayı kolaylaştırmayı, uygulamaların gereğinden fazla hassas izin istemesini önlemeyi ve app yönetimini daha yönetilebilir kılmayı hedefliyor. Pratikte depo oluşturmak için artık tam depo yönetimi yetkisi gerekmiyor, kurulum kapsamı API üzerinden otomatikleştirilebiliyor, depo yöneticileri de kuruluşta zaten onaylanmış uygulamaları kendi depolarına ekleyebiliyor.

İki yeni fine-grained depo izni

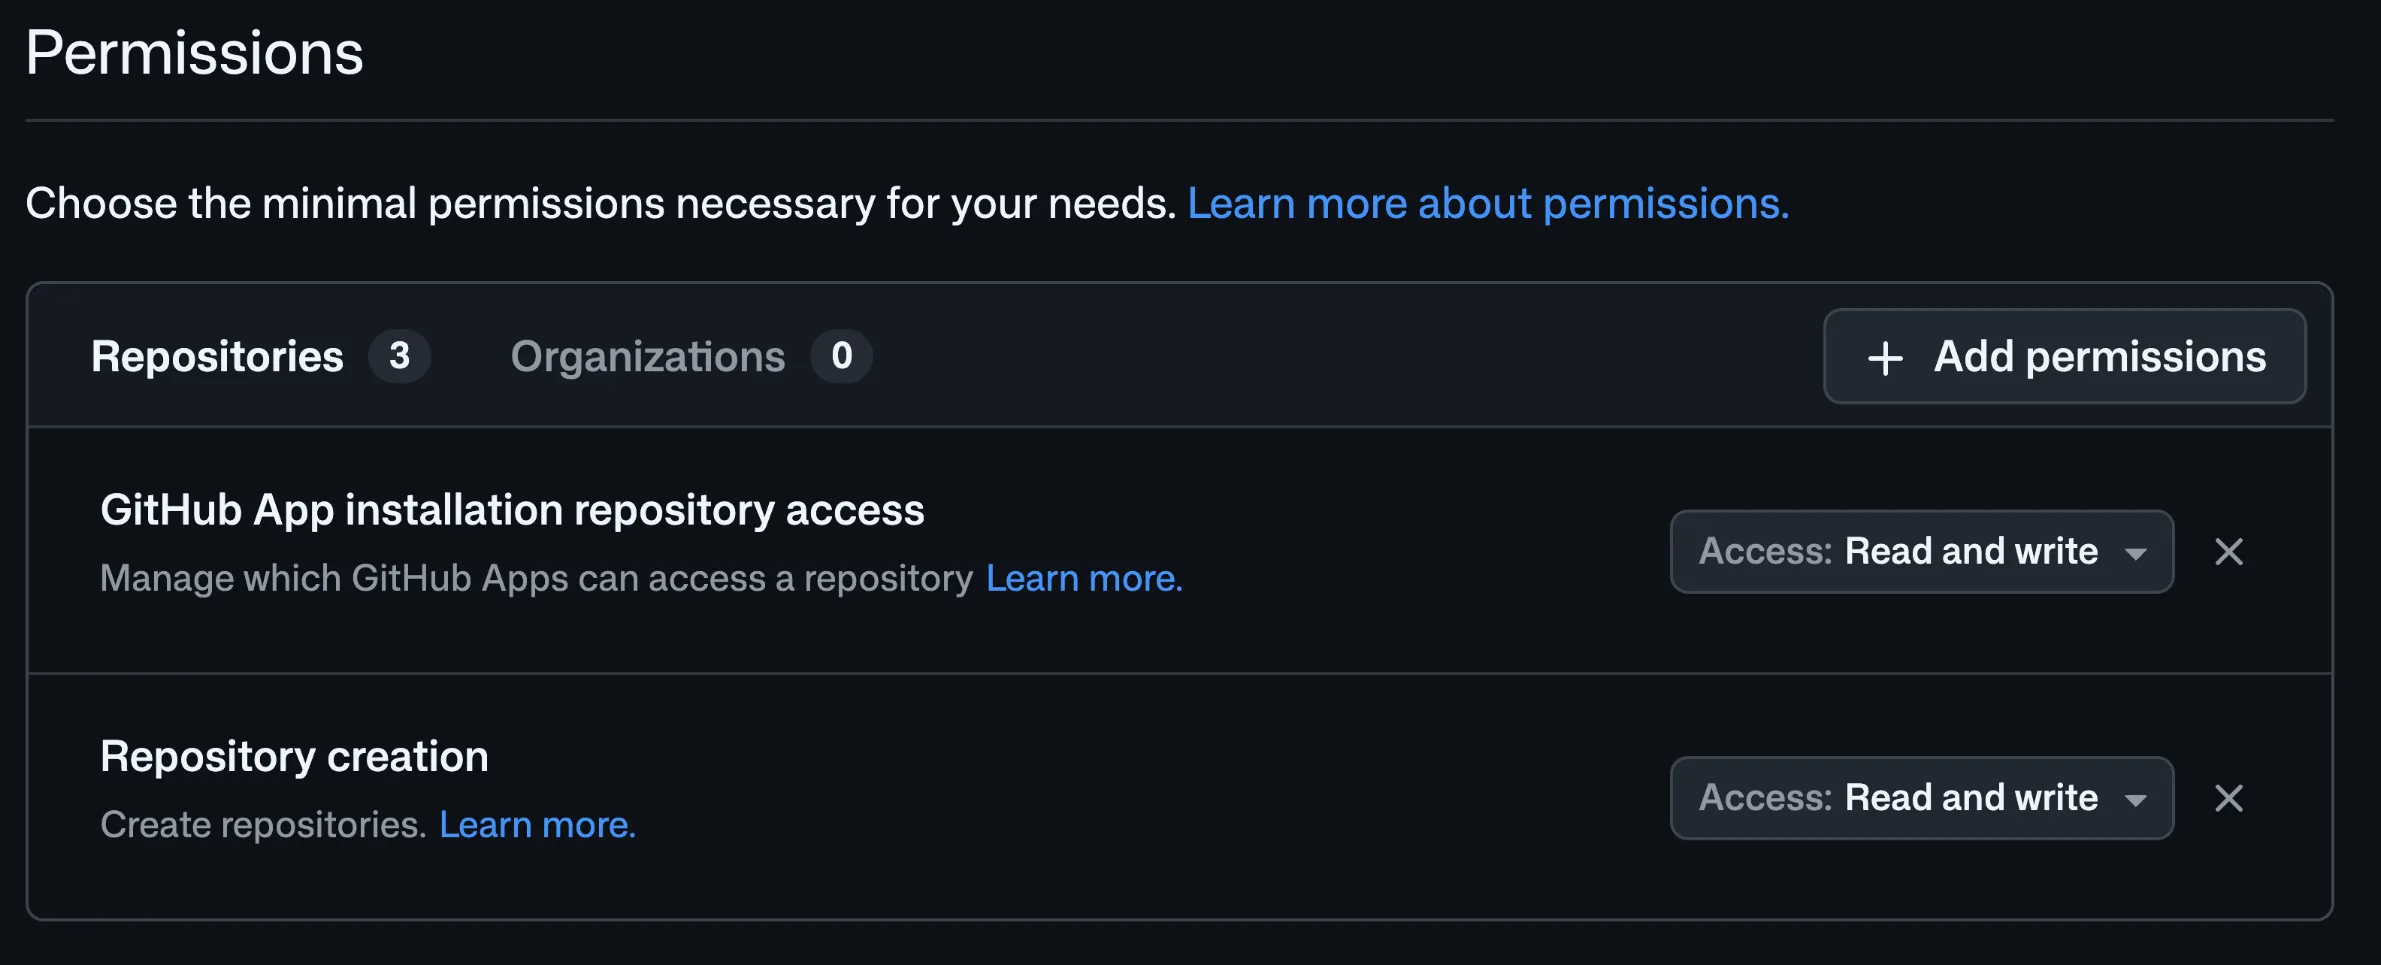
Hem fine-grained PAT’ler hem de GitHub Apps için kullanılabilen iki yeni depo izni eklendi:

  • repository_creation:write: İznin verildiği hesapta depo oluşturma yetkisi verir.
  • installation_repositories:write: İlgili deponun kuruluştaki bir kuruluma eklenmesine veya kurulumdan çıkarılmasına izin verir.

Depo oluşturmak için artık repository_administration gerekmiyor

Önceden bir uygulamanın ya da token’ın depo oluşturabilmesi için repository_administration:write izni gerekiyordu. Bu izin oluşturmanın yanında silme ve transfer gibi depo yönetimi yeteneklerini de kapsıyordu. Yöneticiler de bu yüzden ya izni isteyen uygulamaları reddediyor, ya bu izne sahip PAT’leri yasaklıyor, ya da fazla yetki riskini kabul etmek zorunda kalıyordu.

Yeni repository_creation:write izni yalnızca depo oluşturma yeteneğini verdiği için least privilege yaklaşımına uyuyor. Depo oluşturulduğunda onu oluşturan uygulamaya veya kullanıcıya depoya erişim veriliyor. Bu izni kullanan bir uygulamanın kurulumu için yine de kuruluş yöneticisinin onayı gerekiyor.

Depo oluşturma akışları için GitHub, kuruluş içinde oluşturma, şablondan oluşturma, mevcut kullanıcı için oluşturma, fork ile oluşturma ve GraphQL üzerinden oluşturma senaryolarının API dokümanlarını referans gösteriyor.

Kurulum kapsamını app veya fine-grained PAT ile yönetme

Kuruluş düzeyinde “bir kuruluma depo ekleme” API’si ve buna karşılık gelen kaldırma API’si artık GitHub Apps ve fine-grained PAT’leri destekliyor. Daha önce bu uç noktalar yalnızca kaba taneli (coarse-grained) repo kapsamıyla çalışıyordu.

Bu API’ler yeni depo düzeyindeki installation_repositories:write iznini kullanıyor. Bir depoda bu izne sahip olmak, çağrıyı yapan tarafın o depoyu kuruluştaki herhangi bir kuruluma eklemesine veya çıkarmasına imkan tanıyor. Çağrıyı yapan bir kullanıcıysa ek olarak kuruluş sahibi ya da söz konusu depoda yönetici olması gerekiyor.

Böylece kuruluşlar, hangi depoların hangi GitHub App’lere açık olacağını kontrol eden otomasyonları geniş yetkili bir yönetici PAT’ine bağımlı kalmadan kurabiliyor.

Depo yöneticileri onaylı app’leri kendi depolarına ekleyebiliyor

GitHub, kuruluş düzeyinde erişim isteyen uygulamaların depo yöneticisi tarafından depo bazında kurulmasını eskiden koşulsuz engelliyordu. Bu kısıt, uygulamanın kuruluşta zaten kurulu olduğu durumda gevşetildi. Kuruluş sahibi o kuruluş düzeyindeki erişimi bir kez onayladıysa depo yöneticileri mevcut kurulumu düzenleyip kendi depolarını uygulamaya ekleyebiliyor, ayrıca kuruluş sahibi onayı istenmiyor.

Uygulama kuruluş düzeyindeki erişime zaten sahip olduğu için aynı kuruluştaki başka bir depoya eklenmesi ne bu erişimi genişletiyor ne de depo yöneticisine ek ayrıcalık kazandırıyor; GitHub’ın gerekçesi bu.

Yeni repository_creation izninin eklenmesiyle birlikte kuruluş sahibi onayı gerektiren hassas izin kümeleri üçe çıktı:

  • Tüm kuruluş düzeyindeki izinler
  • Depo yönetimi (repository administration)
  • Depo oluşturma (repository creation)

Depo yöneticilerinin kendi depolarına uygulama eklemesini tamamen engellemek isteyen kuruluşlar için GitHub, dokümantasyondaki “GitHub App kurulumunu kuruluş sahipleriyle sınırlama” bölümünü işaret ediyor.

offline_access ile kısa ömürlü token’lara kademeli geçiş

GitHub Apps artık OAuth uygulamalarında olduğu gibi offline_access kapsamını destekliyor. GitHub Apps varsayılan olarak kısa ömürlü, dönen (rotating) token’lar kullanıyor; ancak bazı geliştiriciler kolaylık olsun diye süre sonunu devre dışı bırakmış, sonradan yeniden etkinleştirmekte zorlanmıştı.

Bu destek, süresi dolan kullanıcı erişim token’larına kademeli geçişi mümkün kılıyor. Geliştiriciler token süre sonunu test ve aşamalı yayım için etkinleştirebiliyor, tüm kullanıcıları aynı anda süreli token’lara geçirip mevcut istemcileri bozmak zorunda kalmıyor.

offline_access talep edildiğinde uygulama, süresi dolan erişim token’ının yanında bir refresh token alıyor. Bu yalnızca ilgili kimlik doğrulamayı etkiliyor, gelecekteki oturumlara bir etkisi olmuyor. GitHub Apps tarafında scope parametresinin bunun dışında bir işlevi yok, izinler hala uygulama kaydında statik olarak seçiliyor.

GitHub, offline_access desteğinin GHES 3.23’te yer aldığını belirtiyor.

Private ve internal app’lerin detaylarını okuma

GitHub Apps artık “Get an app” API’sini kullanarak private ve internal GitHub App’lerin detaylarını çekebiliyor; bunun için ortak bir sahiplik ilişkisi bulunması gerekiyor. İzin verilen erişim desenleri şöyle:

  • Public app’ler: Herhangi bir başka app detayları çekebilir. Önceden de mümkün olan erişim seviyesi buydu.
  • Aynı kuruluştaki app’ler: Aynı sahibi paylaşıyorlarsa görünürlükten bağımsız olarak birbirlerinin detaylarını çekebilir.
  • Aynı enterprise içindeki internal app’ler: Bir internal app’in detayları, kuruluş sınırlarını aşsa bile aynı enterprise içindeki başka bir app tarafından çekilebilir.
  • Enterprise’dan kuruluşa erişim: Enterprise’a ait bir app, aynı enterprise içindeki kuruluşların sahip olduğu app’lerin detaylarını çekebilir.

Bu değişiklikle GitHub, kuruluşların ve enterprise’ların GitHub App denetim ve yönetim işlerini daha fazla otomatikleştirmesini hedefliyor.

GitHub Apps için ayrı bir Credentials sekmesi

GitHub App kimlik bilgileri artık uygulama yapılandırmasının geri kalanıyla aynı sayfada satır arasında değil, ayrı bir Credentials sekmesinde yönetiliyor. GitHub bu düzenlemenin kimlik bilgilerini bulmayı ve yönetmeyi kolaylaştırdığını, ayrıca planlanan workload federation kimlik bilgileri için yer açtığını belirtiyor.

GHES tarafında durum

Duyuruya göre bu iyileştirmeler GHES 3.24’te kullanılabilir olacak; tek istisna, GHES 3.23’e dahil edilen offline_access desteği. GitHub ayrıca geri bildirimleri GitHub Community üzerinden toplamayı sürdürüyor.

İlgili İçerikler

  • Grok 4.7 GitHub Copilot’ta: Ajanlı Kodlama İçin Yeni Model
  • GitHub Copilot’ta Dört Model İçin Kaldırma Tarihi Açıklandı
  • GitHub Agent Apps ile Yazılım Akışını GitHub’da Toplamak

Kaynaklar ve İleri Okuma

  • github.blog
  • docs.github.com
  • GitHub App improvements for least privilege and management (The GitHub Blog changelog)
  • REST API: Repositories uç noktaları
  • REST API: Repository forks (Enterprise Cloud)
  • GraphQL referansı: Repositories
  • REST API: GitHub App installations
  • REST API: Apps (Get an app)
  • OAuth App ve GitHub App kurulum taleplerini sınırlama
  • Üçüncü taraf bir GitHub App’i kurma
  • Kullanıcı erişim token’larını yenileme
  • Bir GitHub App’i public veya private yapma
  • GitHub Roadmap: workload federation
  • GitHub Enterprise’a Üçüncü Parti App Kurulumu Geldi
  • GitHub Apps Artık Enterprise Faturalama Verisine Erişebilir
  • Least Privilege Ajanlar: Güvenliği Baştan Kurmanın Yeni Yolu
🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

Kubernetes Dashboard’dan Headlamp’a: Neden Geçiş Mantıklı?
Kubernetes Dashboard’dan Headlamp’a: Neden Geçiş Mantıklı?2 Haz 2026
Intelligent Terminal 0.1.1: Bash, /fix ve /model Yenilikleri
Intelligent Terminal 0.1.1: Bash, /fix ve /model Yenilikleri19 Haz 2026
Headlamp 2025: SIG UI'ya Katılım ve Öne Çıkan Yenilikler
Headlamp 2025: SIG UI'ya Katılım ve Öne Çıkan Yenilikler11 Ağu 2026
Azure Functions’ta Retry Fırtınasını Durdurmak: Backoff ve Circuit Breaker
Azure Functions’ta Retry Fırtınasını Durdurmak: Backoff ve Circuit Breaker15 May 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket Fine-grained izinler GitHub Apps least privilege OAuth tokenları offline_access
Önceki yazı

.NET Ekim 2026 Güncellemeleri: CVE Listeleri ve Sürümler

İlginizi Çekebilir

.NET Ekim 2026 Güncellemeleri: CVE Listeleri ve Sürümler
Aşkın KILIÇ 0

.NET Ekim 2026 Güncellemeleri: CVE Listeleri ve Sürümler

14/10/2026
.NET 11 RC2: Go-Live Lisansıyla Üretime Hazır
Aşkın KILIÇ 0

.NET 11 RC2: Go-Live Lisansıyla Üretime Hazır

14/10/2026
SharePoint Embedded ile Vektör Veritabanısız AI Uygulaması
Aşkın KILIÇ 0

SharePoint Embedded ile Vektör Veritabanısız AI Uygulaması

13/10/2026

Yorum gönder Yanıtı iptal et

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • GitHub Apps'te Least Privilege İçin Yeni İzinler
    14/10/2026 GitHub Apps’te Least Privilege İçin Yeni İzinler
  • .NET Ekim 2026 Güncellemeleri: CVE Listeleri ve Sürümler
    14/10/2026 .NET Ekim 2026 Güncellemeleri: CVE Listeleri ve Sürümler
  • .NET 11 RC2: Go-Live Lisansıyla Üretime Hazır
    14/10/2026 .NET 11 RC2: Go-Live Lisansıyla Üretime Hazır
  • Azure Content Understanding Prebuilt Analyzers: Alan Bilgisi
    13/10/2026 Azure Content Understanding Prebuilt Analyzers: Alan Bilgisi
  • SharePoint Embedded ile Vektör Veritabanısız AI Uygulaması
    13/10/2026 SharePoint Embedded ile Vektör Veritabanısız AI Uygulaması
  • DevOps Güncellemeleri
    09/03/2026 Azure DevOps Server Şubat Güncellemesi: Güvenlik
  • 2026-03-10_15-35-23
    10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • Artımlı Anlık Görüntü: Anında Geri Yükleme
    09/03/2026 Artımlı Anlık Görüntü: Anında Geri Yükleme
  • Bulut Sunucu Altyapısı
    09/03/2026 Microsoft Sovereign Cloud: İzolasyonda Güvenli Bulut
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure OpenAI azure sdk Azure SQL CI/CD code review copilot Copilot CLI DevOps geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes Kurumsal geliştirme kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry otomasyon performans public preview Pull Request RAG REST API SEO uyumlu verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 507 yazı 🏗️ Bulut Altyapı 407 yazı 🤖 Yapay Zeka 331 yazı ☁️ Microsoft Azure 279 yazı 🔧 DevOps 277 yazı 🔒 Güvenlik & Kimlik 223 yazı 🏢 Kurumsal Teknoloji 107 yazı 📊 Veri & Analitik 78 yazı 🐳 Konteyner & Kubernetes 62 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← .NET Ekim 2026 Güncellemeleri:...
    →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS