İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Güvenlik & Kimlik
  • Agentic Autofix, Bağımlılık Açıklarına PR Açıyor
Bulut Altyapı DevOps Güvenlik & Kimlik Azure DevOps, CodeQL, Copilot Autofix, Dependency Scanning, EPSS Aşkın KILIÇ 23/10/2026 0 Yorumlar

Agentic Autofix, Bağımlılık Açıklarına PR Açıyor

Agentic Autofix, Bağımlılık Açıklarına PR Açıyor
📑 İçindekiler
  1. Autofix artık ajan tabanlı çalışıyor
  2. Custom instructions ve skills desteği
  3. CodeQL dışındaki tarayıcılar da kapsamda
  4. Bağımlılık açıkları için düzeltme üretimi
  5. Hangi bağımlılık uyarısı önce ele alınmalı?
  6. EPSS yüzdelik dilimi
  7. Development ve runtime ayrımı
  8. Etkinleştirme ve dikkat edilmesi gerekenler
  9. İlgili İçerikler
  10. Kaynaklar ve İleri Okuma

⏱️ 4 dk okuma📅 23 Ekim 2026

Açığın nerede olduğunu bilmek onu kapatmaya yetmiyor; gereken şey, ekibin kodlama standartlarına uyan ve kod tabanının geri kalanıyla uyumlu çalışan somut bir değişiklik. GitHub Advanced Security for Azure DevOps kapsamındaki Copilot Autofix artık agentic bir temel üzerinde çalışıyor, bağımlılık açıkları ve üçüncü taraf araçlardan gelen code scanning uyarıları için de düzeltme üretebiliyor. Yeniliğin kapsamı, etkinleştirme adımları ve triyaj tarafında devreye giren yeni sinyaller aşağıda.

Autofix artık ajan tabanlı çalışıyor

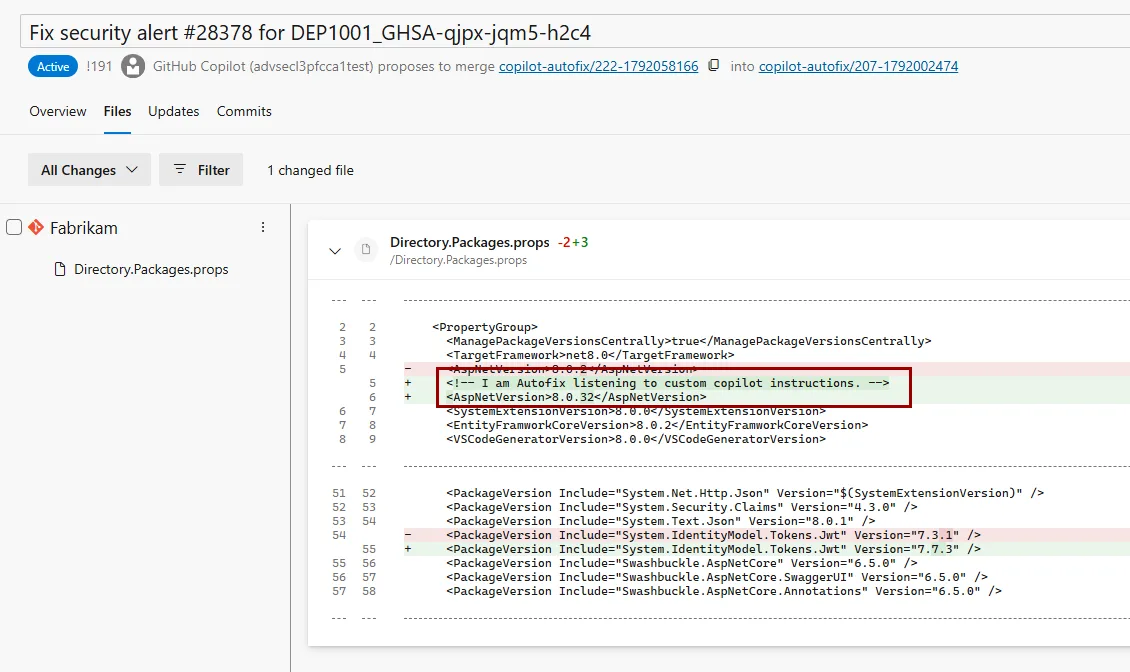
Yeni akışta ele almak istediğiniz uyarıyı seçiyorsunuz, Autofix de arka planda, mevcut Azure DevOps iş akışınızın içinde bir değişiklik önerisi hazırlıyor. Neyin merge edileceğine dair son karar yine ekipte.

Agentic Autofix, Copilot coding agent üzerinden repository bağlamını keşfediyor, önerdiği değişikliği geri döndürmeden önce gözden geçirip rafine edebiliyor. Önceki yaklaşımdan temel farkı da burada: öneri, dosyayı hiç görmeden üretilmiş tek seferlik bir yama olmaktan çıkıyor.

Custom instructions ve skills desteği

Ekiplerin çoğunda paylaşılan bir doğrulama yardımcısı (validation helper) ya da paket güncellemeleri için izlenmesi gereken belirli bir prosedür vardır. Bu kararları yok sayan bir düzeltme önerisi size yine iş bırakır.

Agentic Autofix, desteklenen .github veya .agents konumlarındaki custom instructions ve skills tanımlarını kullanabiliyor. Talimatlar ajanı sizin onayladığınız input-validation helper’ını kullanmaya yönlendirebilir; bir dependency-update skill’i ise paket güncelleme prosedürünüzü ve uyumluluk kontrollerinizi tarif edebilir.

Microsoft’un vurguladığı nokta şu: talimatlar ve skills, ajanın değişiklikleri repoya nasıl oturtacağına dair ek bağlam sağlıyor ve elle yapılan özel düzeltme (bespoke remediation) ihtiyacını azaltıyor.

CodeQL dışındaki tarayıcılar da kapsamda

Autofix daha önce yalnızca sınırlı bir CodeQL kural kümesi için düzeltme üretebiliyordu. Artık farklı bir code scanning aracı kullanıyorsanız, o araçtan gelen uyarılar için de Autofix talep edebiliyorsunuz. Tek bir tarayıcıya bağımlı kalmadan aynı düzeltme akışını kullanmak isteyen ekipler açısından kapsam somut biçimde genişlemiş oluyor.

Bağımlılık açıkları için düzeltme üretimi

Dependency scanning, güvenlik açığı barındıran paketleri tespit ediyor ve düzeltme rehberliği sunuyor, ama o rehberliği gerçek bir değişikliğe dönüştürmek yine geliştiricinin işiydi. Autofix artık bu bulgular için de bir düzeltme üretim akışı sunuyor; kapsam statik analiz sonuçlarıyla sınırlı kalmıyor.

Akış şöyle işliyor:

  1. Desteklenen bir bağımlılık güvenlik açığı uyarısını açın.
  2. Generate fix seçeneğini kullanın.
  3. Agentic Autofix, önerilen değişikliği ve açıklamasını içeren bir pull request açabilir.
  4. Bu PR’ı, diğer kod değişiklikleriniz için kullandığınız aynı inceleme süreciyle değerlendirirsiniz.

Hangi bağımlılık uyarısı önce ele alınmalı?

Severity değeri tek başına, bir açığın gerçekte ne kadar istismar edilebilir olduğunu ya da projenizin o bağımlılığı nasıl kullandığını anlatmıyor. Advanced Security bu boşluğu iki sinyalle kapatıyor: EPSS ve development dependency tespiti.

EPSS yüzdelik dilimi

Exploit Prediction Scoring System (EPSS), bir açığın vahşi doğada istismar edilme olasılığını tahmin ediyor. Veri mevcut olduğunda Advanced Security, bağımlılık uyarısı için EPSS yüzdelik dilimini (percentile) gösteriyor. Yüksek yüzdelik dilim, tahmin edilen istismar olasılığı açısından görece daha yüksek bir sıralama anlamına geliyor. Bu değerin, birinin sizin uygulamanıza saldırma olasılığını vermediğini akılda tutmak gerekiyor.

Development ve runtime ayrımı

EPSS’in yanında, development dependency tespiti desteklenen ekosistemlerde yalnızca geliştirme aşamasında kullanılan bağımlılıkları runtime bağımlılıklarından ayırıyor. Bağımlılığın rolünü anlamak için Development rozetini ve Scope filtresini kullanabilirsiniz.

Önceliklendirme için önerilen yaklaşım, Runtime scope filtresini yüksek bir EPSS yüzdelik dilim aralığıyla birleştirip odaklanmış bir triyaj turu yapmak. Sonrasında severity değerini ve uygulamanızın maruz kalma durumunu değerlendirip Autofix’e yönlendireceğiniz desteklenen uyarıyı seçiyorsunuz.

Etkinleştirme ve dikkat edilmesi gerekenler

Agentic Autofix, organization, project veya repository seviyesinde tek bir düğmeyle hem dependency hem de code scanning uyarıları için açılabiliyor. Ardından repository seviyesinde, hangi uyarılar için Autofix almak istediğinizi tek tek seçiyorsunuz.

Microsoft’un paylaştığı operasyonel ayrıntılar şunlar:

  • Agentic Autofix’in kullanıma açılması iki-üç haftaya yayılacak şekilde kademeli ilerliyor.
  • Organizasyonunuz limited public preview kapsamındaysa, desteklenen bir dependency veya code scanning uyarısından düzeltme talep edebilirsiniz.
  • Merge etmeden önce tüm diff’i inceleyin, build ve testlerinizi çalıştırın, değişiklikleri doğrulayın.
  • Düzeltme üretmek AI credits tüketiyor. Autofix’i etkinleştirmek, otomatik olarak düzeltme üretildiği anlamına gelmiyor.
  • Her talep bir düzeltmeyle sonuçlanmıyor; AI üretimi öneriler doğruluk açısından gözden geçirilmeli.
  • Agentic Autofix’in public preview’da erişilebilir olması Kasım ayı olarak belirtiliyor.

Pratikte ortaya çıkan şey, açık listesini kendi kendine temizleyen bir sistemden çok, triyajı daha iyi sinyallerle yapan ve seçtiğiniz uyarılar için inceleme gerektiren PR üreten bir akış. Düzeltmenin kalitesi de büyük ölçüde reponuzdaki talimat ve skill tanımlarının netliğine bağlı görünüyor.

İlgili İçerikler

  • vcpkg ve Copilot CLI ile C++ Bağımlılık Kurulumu
  • Agentic Cloud Operations: İçgörüden Eyleme Geçen Bulut Devri
  • Microsoft Discovery ile Ar-Ge’de Yeni Oyun: Agentic Yapılar

Kaynaklar ve İleri Okuma

  • devblogs.microsoft.com
  • devblogs.microsoft.com
  • devblogs.microsoft.com
  • devblogs.microsoft.com
  • Introducing Agentic Autofix for code and dependencies — Azure DevOps Blog (Laura Jiang)
  • Dependency scanning ve uyarı önceliklendirme — Microsoft Learn
  • Copilot Autofix for code security alerts — Microsoft Learn
  • Azure DevOps Developer Community (geri bildirim)
  • Copilot Autofix Azure DevOps’ta: Alert Yığını Bitiyor mu?
  • Agentic Autofix, Copilot Memory ile Fix Kalıbını Öğreniyor
  • Azure DevOps Güvenlik Taraması: Tek Tıkla Başlıyor
🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

az webapp deploy'da Zenginleştirilmiş Hata Çıktıları
az webapp deploy'da Zenginleştirilmiş Hata Çıktıları3 Ağu 2026
Azure DevOps Server Temmuz Yamaları: Kurulum ve Doğrulama
Azure DevOps Server Temmuz Yamaları: Kurulum ve Doğrulama22 Tem 2026
Copilot CLI'da C++ Dil Sunucusu: Kurulum Çilesi Bitiyor mu?
Copilot CLI'da C++ Dil Sunucusu: Kurulum Çilesi Bitiyor mu?25 Haz 2026
Azure App Service Linux'ta FastAPI Dağıtımı Sadeleşti
Azure App Service Linux'ta FastAPI Dağıtımı Sadeleşti9 Ağu 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket Azure DevOps CodeQL Copilot Autofix Dependency Scanning EPSS
Önceki yazı

Visual Studio Subscription: Kullanmadığınız 4 Avantaj

Sonraki yazı

Azure Cosmos DB Safe Key Rotation ile Anahtar Görünürlüğü

İlginizi Çekebilir

Microsoft Sovereign Cloud: İş Yükü Bazlı Kontrol Katmanı
Aşkın KILIÇ 0

Microsoft Sovereign Cloud: İş Yükü Bazlı Kontrol Katmanı

24/10/2026
PowerToys 0.102: Yeni Fare Araçları ve CLI Desteği
Aşkın KILIÇ 0

PowerToys 0.102: Yeni Fare Araçları ve CLI Desteği

24/10/2026
Copilot Usage Metrics API: IDE Dışı Araç Kullanımı
Aşkın KILIÇ 0

Copilot Usage Metrics API: IDE Dışı Araç Kullanımı

24/10/2026

0 comments

comments user
Pınar H. 23/10/2026 15:17

Dependabot’un uyarı verip bırakmasından sonra bunun direkt PR açması baya iş kurtarır. Merak ettiğim, breaking change içeren major versiyon atlamalarında nasıl davranıyor, testleri de çalıştırıp ona göre mi karar veriyor?

Yanıtla
comments user
Nilay K. 23/10/2026 23:24

Dependabot uyarılarını elle tek tek kapatmaktan yorulmuştum, bunun agentic olarak PR açması işleri bayağı hızlandırır. Tabii açılan PR’ları gözden geçirmeden merge etmemek lazım yine de. Bu arada şu yazınız da güzeldi: GitHub Copilot Global Varsayılan Politikası Ne Değiştiriyor – https://www.askinkilic.com.tr/github-copilot-global-varsayilan-politikasi-ne-degistiriyor/

Yanıtla

Yorum gönder Yanıtı iptal et

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • Microsoft Sovereign Cloud: İş Yükü Bazlı Kontrol Katmanı
    24/10/2026 Microsoft Sovereign Cloud: İş Yükü Bazlı Kontrol Katmanı
  • PowerToys 0.102: Yeni Fare Araçları ve CLI Desteği
    24/10/2026 PowerToys 0.102: Yeni Fare Araçları ve CLI Desteği
  • Copilot Usage Metrics API: IDE Dışı Araç Kullanımı
    24/10/2026 Copilot Usage Metrics API: IDE Dışı Araç Kullanımı
  • Code with Cosmos: Dört Bölümde Üretime Hazır AI Uygulaması
    24/10/2026 Code with Cosmos: Dört Bölümde Üretime Hazır AI Uygulaması
  • GitHub Apps ile Enterprise Yönetimi PAT'siz Yürütmek
    23/10/2026 GitHub Apps ile Enterprise Yönetimi PAT’siz Yürütmek
  • DevOps Güncellemeleri
    09/03/2026 Azure DevOps Server Şubat Güncellemesi: Güvenlik
  • 2026-03-10_15-35-23
    10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
  • Artımlı Anlık Görüntü: Anında Geri Yükleme
    09/03/2026 Artımlı Anlık Görüntü: Anında Geri Yükleme
  • Azure Developer CLI 1.34: azure.yaml Katmanları ve
    04/10/2026 Azure Developer CLI 1.34: azure.yaml Katmanları ve
  • Bulut Sunucu Altyapısı
    09/03/2026 Microsoft Sovereign Cloud: İzolasyonda Güvenli Bulut
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure Functions Azure OpenAI azure sdk Azure SQL CI/CD CodeQL code review copilot Copilot CLI DevOps Entra ID geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry MSVC otomasyon performans Pull Request RAG verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 507 yazı 🏗️ Bulut Altyapı 407 yazı 🤖 Yapay Zeka 331 yazı ☁️ Microsoft Azure 279 yazı 🔧 DevOps 277 yazı 🔒 Güvenlik & Kimlik 223 yazı 🏢 Kurumsal Teknoloji 107 yazı 📊 Veri & Analitik 78 yazı 🐳 Konteyner & Kubernetes 62 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← Visual Studio Subscription: Ku...
    Azure Cosmos DB Safe Key Rotat... →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS