
Microsoft Foundry Agent Service içindeki Browser Automation Tool, ajanların Azure Playwright Workspaces tarafından sağlanan bulut tarayıcılarıyla web uygulamalarında işlem yapmasını sağlıyor. Araç, API’si olmayan eski uygulamalar, kurum içi portallar ve tedarikçi konsolları gibi tarayıcı üzerinden yürütülen iş akışlarının otomasyonu için yalıtılmış oturumlar sunuyor.
Araç genel kullanıma açık. Genişletilmiş MCP araçlarıyla işlem gruplama, Live View ve Take control ile oturum kaydı da genel kullanıma açık özellikler arasında. Özel ağ erişimi, tarayıcı proxy’si, gizli bilgi yönetimi ve Web Bot Auth ise önizleme kapsamında. Kaynak, profilin yeniden kullanımına yönelik önizleme özelliğinin yakında geleceğini belirtiyor.
MCP araçlarıyla tarayıcı işlemlerini yönetme
Browser Automation Tool, ajanın iş akışına uygun kontrol düzeyini seçebilmesi için farklı MCP araçları sunuyor. Adım adım kullanılan araçlar sayfa açma ve okuma, erişilebilirlik anlık görüntüsü alma, tıklama, yazma, form doldurma, seçenek belirleme ve iletişim kutularını yönetme gibi işlemleri kapsıyor. Sekme yönetimi, dosya yükleme, ekran görüntüsü alma ve konsol mesajlarıyla ağ isteklerini yakalama da destekleniyor.
Birden fazla işlem içeren diziler için run-code aracı, uzun bir anlık görüntü alma, tıklama ve yazma çağrıları zinciri yerine tek bir Playwright betiği çalıştırabiliyor. Microsoft, tekrarlanan akışlarda işlemlerin betikle gruplandırılmasını öneriyor. Tanınmayan sayfalarda veya iletişim kutuları içeren akışlarda ise sayfanın her adımda kontrol edilmesini öneriyor.
Run-code araçları kod çalıştırabildiği için varsayılan olarak etkin değil. Kaynak, bunların yalnızca gözden geçirilmiş senaryolarda açılmasını öneriyor.
Microsoft’un örnek senaryosunda bir ajan, 15 faturayı kurallara göre doğruluyor, anormallikleri Excel’de işaretliyor ve doğrulanan faturaları gider portalına giriyor. Örnek, birden fazla uygulamaya yayılan bir iş akışının araçla nasıl ele alınabileceğini gösteriyor.
Canlı izleme, kontrol ve oturum kayıtları
Live View, ajanın tarayıcısını grafik arayüzüyle gerçek zamanlı gösteriyor. Geliştiriciler ve operatörler ajanın sayfada hangi işlemleri yaptığını izleyebiliyor.
Bir sayfa beklenmedik bir duruma geçtiğinde veya insan kararına ihtiyaç duyulduğunda Take control ile tarayıcının kontrolü devralınabiliyor. Örneğin bir kişi oturum açma işlemini tamamlayabiliyor, onay verebiliyor ya da beklenmedik bir iletişim kutusuyla ilgilenebiliyor. Kontrol daha sonra ajana geri verilerek akışın kaldığı yerden devam etmesi sağlanabiliyor.
Oturum kayıtları, hata ayıklama, denetim ve uyumluluk incelemeleri için tarayıcı oturumlarının yeniden oynatılmasını sağlıyor. Kayıt isteğe bağlı olarak etkinleştiriliyor ve kuruluşun kendi depolama hesabında tutuluyor. Kayıtları kimlerin görüntüleyebileceğini depolama hesabındaki rol tabanlı erişim denetimi belirliyor. Etkinlik günlükleri ve faturalama görünürlüğü de sunuluyor.
Özel ağlara erişim ve tarayıcı proxy’si
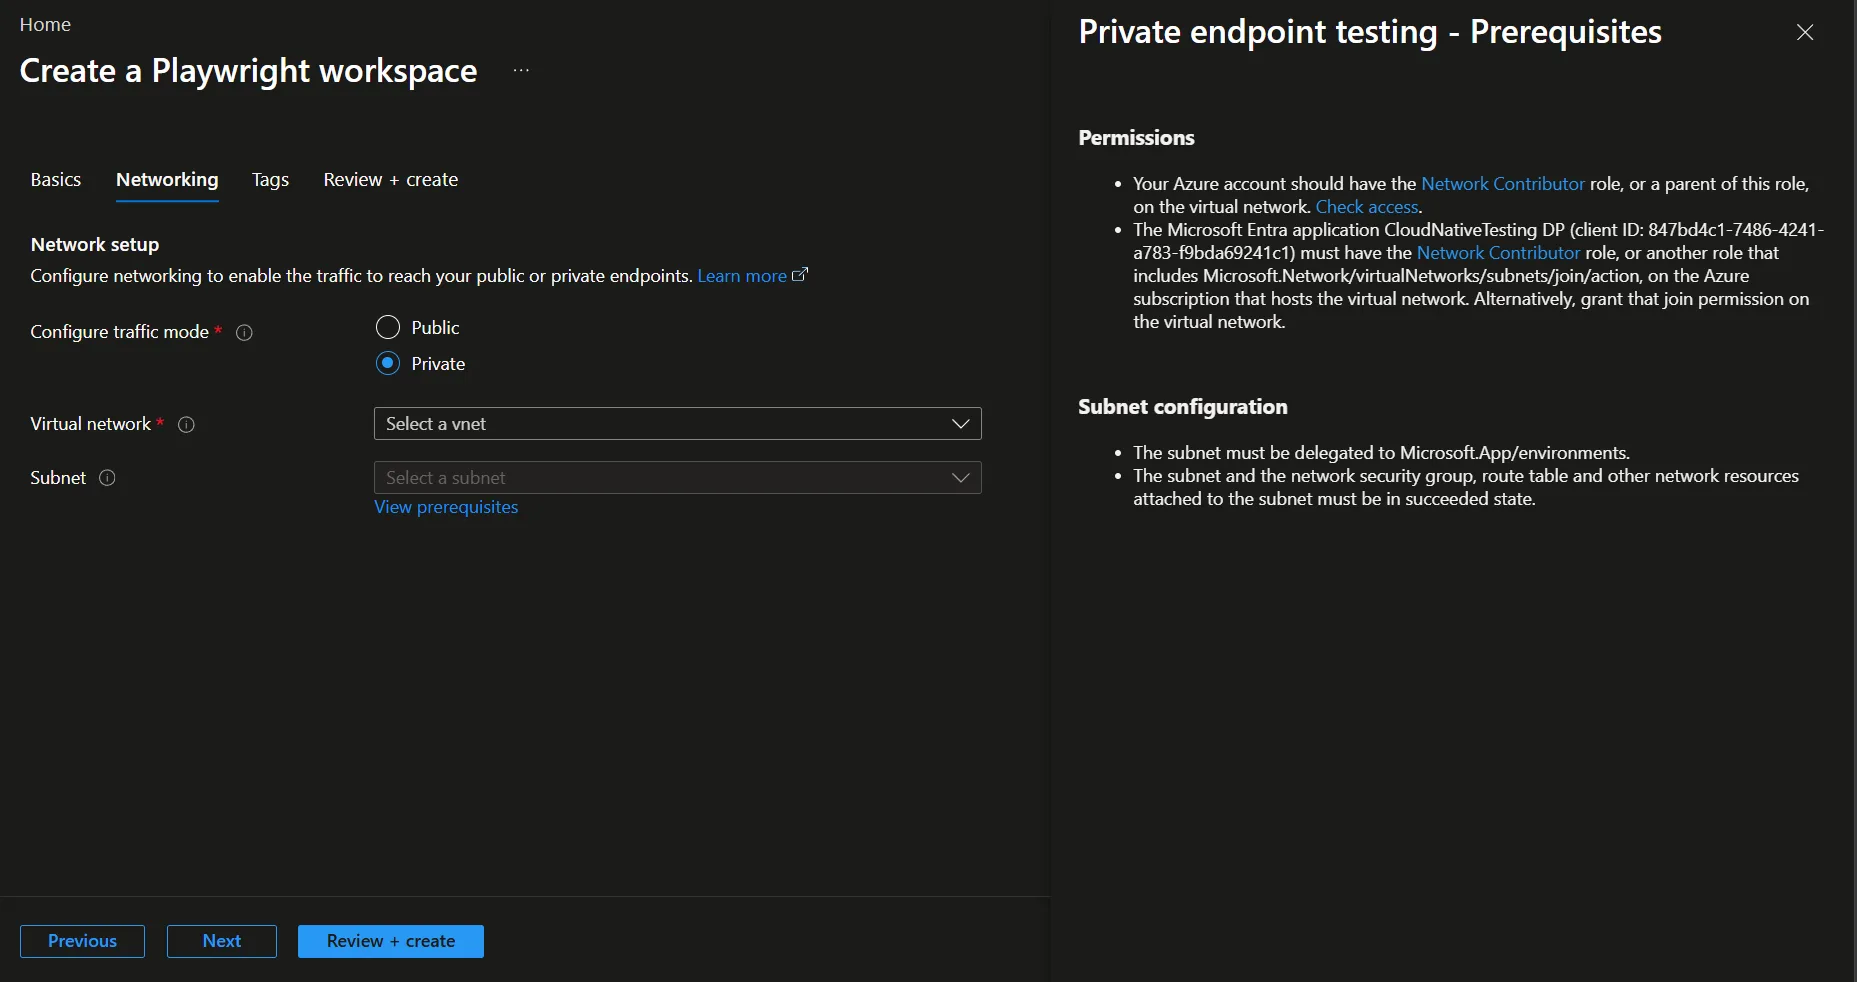
Önizlemedeki VNet injection, kuruluşun kendi sanal ağını ve alt ağını Playwright Workspace’e bağlamasını sağlıyor. Bulut tarayıcıları böylece herkese açık internette bulunmayan kurum içi uygulamalara ve uç noktalara erişebiliyor. Bağlantı için ayrılmış, yetkilendirilmiş bir alt ağ kullanılıyor. Tarayıcı çıkış trafiği de alt ağa uygulanan ağ ilkeleriyle kontrol edilebiliyor.
Yine önizlemede olan browser proxy özelliğiyle kuruluşlar bulut tarayıcı trafiğini kendi proxy altyapılarından geçirebiliyor. Yapılandırılabilir proxy havuzları, hedef etki alanına göre farklı proxy’lere yönlendirmeyi destekliyor. Bir istek birden fazla kuralla eşleşirse hangi proxy’nin kullanılacağını en yüksek öncelikli kural belirliyor.
Proxy kimlik bilgileri Azure Key Vault ve yönetilen kimlikler aracılığıyla ele alınıyor. Gizli bilgilerin otomasyon kodunda tutulmasına böylece gerek kalmıyor.
Oturum açma, profil ve CAPTCHA yönetimi
Önizlemedeki secret management, web sitelerinde kullanılacak kimlik bilgilerinin kuruluşun kendi Azure Key Vault ortamında tutulmasını ve doğrudan tarayıcıya aktarılmasını sağlıyor. Gizli bilgi, Playwright Workspaces uzak MCP sunucusunda sunucu tarafında okunuyor. Değeri uygulama koduna veya modele iletilmiyor.
Her gizli bilgi bir etki alanı izin listesine bağlanabiliyor. Bu, kötü amaçlı bir sitenin bilgiyi ele geçirmesini önlemeye yardımcı oluyor. Gizli bilgi URI’leri sürümsüz olduğundan Key Vault’ta yapılan rotasyon otomatik olarak dikkate alınıyor.
Kaynakta yakında gelmesi beklenen bir önizleme özelliği olarak belirtilen profile reuse, kimlik doğrulama bilgisini, çerezleri ve tarayıcı durumunu oturumlar arasında saklamayı amaçlıyor. Böylece tekrarlanan iş akışlarında her seferinde yeniden oturum açılması veya aynı kurulum adımlarının yapılması gerekmeyebiliyor. Profiller şifreli depolamada tutuluyor ve çalışma alanı düzeyindeki rol tabanlı erişim denetimine tabi oluyor.
Herkese açık sitelerde CAPTCHA ve web uygulaması güvenlik duvarları otomatik trafiği engelleyebiliyor. Microsoft, yaklaşımının sitelerin güvenlik kontrollerini aşmak değil, güvenli ve sorumlu otomasyonu desteklemek olduğunu belirtiyor. Önizlemedeki Web Bot Auth, bir IETF taslağını temel alarak ajanların HTTP isteklerini kriptografik olarak imzalamasını ve herkese açık sitelerdeki araştırma görevlerinde kimliklerinin doğrulanmasına yardımcı olmayı hedefliyor.
Kaynak, Web Bot Auth için iki yöntem tanımlıyor: müşterinin kendisinin kayıt olması veya seçilmiş bot yönetimi sağlayıcıları üzerinden Microsoft platform kaydı. Bu sağlayıcılar arasında Akamai, Cloudflare ve F5 yer alıyor.
Browser Automation Tool ile başlama
Başlamak için önce bir Playwright Workspace oluşturuluyor. Ardından Browser Automation Tool, Microsoft Foundry içindeki bir araç kutusuna bağlanıyor ve araç kutusu ajana ekleniyor. Son olarak senaryonun ihtiyaç duyduğu özellikler etkinleştiriliyor.
Önizleme özellikleri değişebileceğinden Microsoft, bunları üretimde kullanmadan önce ilgili belgelerin incelenmesini öneriyor. Araçla ilgili önceki kapsam için Browser Automation Tool ve Foundry ajanları yazısına da bakabilirsiniz.
Kaynaklar ve İleri Okuma
- Microsoft Foundry Blog: Browser Automation Tool duyurusu
- Browser Automation Tool belgeleri
- Playwright Workspaces uzak MCP belgeleri
- Browser Automation ajanı örneği
- Fatura işleme ve araştırma örneği
- Web Bot Auth mimarisi için IETF taslağı
- Microsoft platform kaydı için ilgi formu

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
İlgili Yazılar
Bu içerik işinize yaradı mı?
Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.
Canlı izleme ve oturum kaydı özellikle hata ayıklarken bayağı işe yarar gibi duruyor. Özel ağdaki uygulamalara erişim için ek bir yapılandırma gerekiyor mu?
Canlı izleme ve oturum kaydı, ajanların nerede takıldığını anlamak için bayağı işe yarar gibi duruyor. Peki özel ağdaki uygulamalara erişim için ayrıca bir yapılandırma gerekiyor mu?
Oturum kaydı ve canlı izleme, otomasyonlarda hata ayıklarken çok işe yarar gibi görünüyor. Özel ağdaki uygulamalara erişim için ek bir yapılandırma gerekiyor mu?