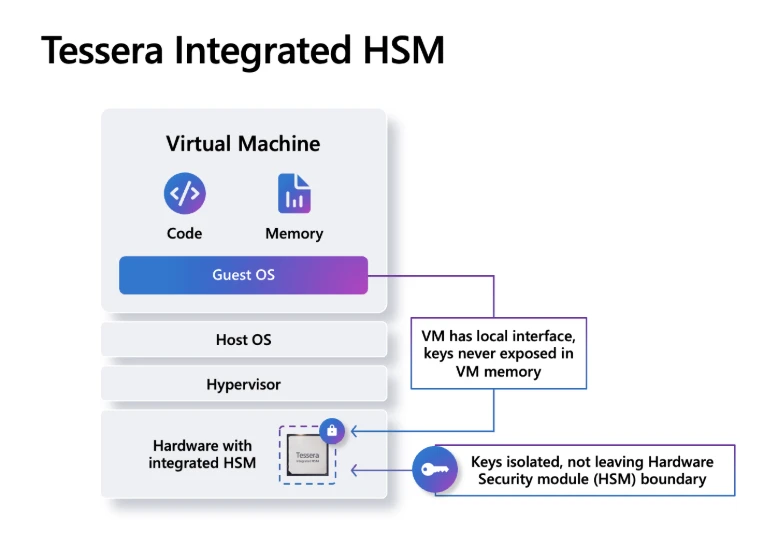

Microsoft, bu yılki OCP Global Summit etkinliğinde Project Tessera‘yı duyurdu. Proje, Azure Integrated Hardware Security Module (HSM) mimarisinin Marvell®, Oracle ve Open Compute Project (OCP) iş birliğiyle tamamen açık kaynak bir girişime dönüşmüş hali. Şimdiye kadar tek bir bulut sağlayıcısının donanımına özgü kalan “iş yüküne doğrudan bağlı HSM” yaklaşımının mimarisi, spesifikasyonları, protokolleri, sürücüleri, yazılımı, firmware’i ve yeniden üretilebilir derleme ortamları artık toplulukla paylaşılıyor. Kurumlar bu modeli kendi ortamlarına alabilir, entegre edebilir, geliştirilmesine katkı verebilir.
Neden şimdi: AI hızı ve kuantum ufku
Duyurunun gerekçesi iki eşzamanlı dönüşüme dayanıyor.
AI, saldırıların ölçeğini ve hızını artırıyor. Yapay zeka destekli saldırı akışları, açığın keşfi ile istismarı arasındaki süreyi kısaltıyor; kimlik bilgisi hırsızlığı, anahtar sızdırma ve imzalama yetkisinin kötüye kullanımı gibi riskler büyüyor. Anahtarlar ve kimlik bilgileri yüksek değerli kontrol varlıkları. Ele geçirildiklerinde saldırgan güvenilir bir kimliğe bürünebiliyor, güvenlik denetimlerini atlayabiliyor, kötü niyetli işlemleri yetkilendirebiliyor, yazılım güvenlik savunmalarını zayıflatabiliyor. Eşzamanlı birden fazla saldırı vektörüne dayanabilen, katmanlı ve sertleştirilmiş bir altyapı bu yüzden gerekiyor.
Kuantum, kriptografik risk ufkunu değiştiriyor. Yeterince güçlü bir kuantum bilgisayar bugün yaygın kullanılan açık anahtarlı kriptografiyi kırabilir; dijital imzalar, kimlik doğrulama ve kimlik denetimi temelinden sarsılır. Microsoft’un değerlendirmesine göre HSM destekli imzalama altyapısı, geçiş yapması gereken ilk kritik sistemler arasında yer alacak. Pratikte bu, hem post-quantum kriptografiyi destekleyen hem de geçiş süresince klasik HSM’lerle birlikte çalışabilen cihazlar demek.
Merkezi HSM modelinin ürettiği anti-pattern’ler
Klasik merkezi dağıtımda HSM altyapısı hesaplama kaynaklarından ayrıdır, kriptografik işlemler ağ üzerinden gitmek zorundadır. Oluşan gecikme ve operasyonel bağımlılıklar da kurumları, performans ya da erişilebilirlik adına güvenliği farkında olmadan zayıflatan çözümlere itiyor. Kaynakta sayılan yaygın anti-pattern’ler şunlar:
- HSM anahtarlarının sertifika otoritesi gibi davranıp dışarıda üretilmiş anahtarları onaylaması; bu anahtarlar güvenilir vekiller hâline gelirken aynı donanım korumasını almaz.
- HSM’de üretilen anahtarların extractable olarak oluşturulup sarmalanmış (wrapped) biçimde dışarı çıkarılması. HSM dışında kullanıldıklarında FIPS 140-3 Level 3 seviyesine denk güvence alamayabilir, sızdırma ve kötüye kullanıma daha açık hâle gelirler.
- Dayanıklılık için anahtarların HSM dışında önbelleğe alınması.
- Uzak HSM’e giden ağ gecikmesini azaltmak için yazılımda tutulan anahtarların kullanılması.
- Yönetişimi basitleştirmek adına anahtarların ve güvenlik alanlarının (security domain) paylaşılması.
- Birlikte çalışabilirlik için tescilli protokollere bağımlılık.
Hepsinin amacı operasyonel esneklik ama sonuç, anahtar koruması, politika uygulaması ve denetlenebilir köken bilgisinin ortamlar arasında tutarsızlaşması. HSM’in var olma nedeni de böylece aşınıyor.
Tessera Integrated HSM ne sunuyor
Project Tessera’nın çıktısı olan Tessera Integrated HSM, tümüyle açık kaynak bir entegre HSM; anahtarın yaşam döngüsü boyunca FIPS 140-3 Level 3 düzeyinde korumayı tutarlı biçimde uygulamak üzere tasarlanmış. Mimari, Azure Integrated HSM ile tanıtılan “iş yüküne doğrudan bağlı HSM” yaklaşımını sürdürüyor; kriptografik işlemler iş yüküne daha yakın yürütülürken anahtarlar sürekli olarak HSM güvenlik sınırı içinde kalıyor. Kaynakta sayılan getiriler daha güçlü anahtar koruması, daha iyi kriptografik performans, kripto-çeviklik ve daha basit bir operasyon modeli.
Girişim zamanla tamamen açık kaynak bir silikon uygulamasına doğru ilerlemeyi, donanımı da geniş biçimde erişilebilir kılmayı hedefliyor. Yaklaşım, Microsoft’un sektör ortaklarıyla Caliptra üzerinde kurduğu modelin devamı niteliğinde. Caliptra, donanım ekosisteminde geniş kabul görmüş açık kaynak bir silikon güven kökü (root-of-trust).
Farklı HSM’ler tek güvenlik alanında: canlı gösterim
OCP Global Summit’te Microsoft ve Marvell®, Tessera Integrated HSM aktarım protokollerini kullanarak bir Tessera Integrated HSM ile bir Marvell® LiquidSecurity® 2 HSM arasında partition cloning ve dayanıklılık halkaları (resiliency rings) kurulumunu gösterdi. Gösterimin özeti, farklı üreticilerden iki heterojen HSM’in dayanıklı ve birleşik tek bir güvenlik alanı olarak çalışabildiği.
Bu alandaki dışa çıkarılamaz (non-extractable) anahtarlar her zaman HSM’ler içinde korunuyor, yalnızca güvenlik alanına katılan yetkili HSM bölümlerine açık oluyor, bölüm sahibinin münhasır kontrolünde kalıyor. HSM’ler arası iletişimi korumak için Tessera protokolleri post-quantum kriptografi kullanıyor. Yetkili iş yükleri hem klasik hem post-quantum kriptografik hizmetlerden yararlanıyor, anahtarlar bu sırada HSM sınırının dışına çıkmıyor.
Confidential computing ile kapsamın genişletilmesi
OCP topluluğundaki ilk katkı sağlayıcılar, Tessera anahtar koruma mimarisini adanmış entegre HSM donanımı bulunmayan sistemlere taşımanın yollarını da araştırıyor. Proje bu kapsamda, donanımla izole edilmiş confidential computing ortamlarında çalışmak üzere tasarlanmış unikernel tabanlı minimal bir Tessera firmware yığınını açık kaynak yapıyor.
Ayrıntı önemli: bu uygulama, donanım entegre HSM’in kullandığı aynı firmware yığınını çalıştırıyor. HSM’ler ile confidential computing ortamları arasında ortak bir güvenlik mimarisi uzanıyor yani. Modelde kriptografik anahtarlar bir gizli hesaplama (confidential computing) konteyneri içinde korunuyor ve güvenli biçimde sınırlanmış iş yüklerine (worker konteynerleri ve sanal makineler dahil) kriptografik hizmet sağlıyor. İlk uygulama AMD SEV-SNP üzerine kuruluyor, OpenVMM gibi açık kaynak sanallaştırma teknolojileriyle entegre oluyor. Open Compute topluluğu desteği diğer confidential computing mimarilerine genişletmek için çalışıyor.
İki dağıtım modeli, tek programlama modeli
Kaynağa göre bu iki model birbirini tamamlıyor:
- Adanmış entegre HSM donanımı: FIPS 140-3 Level 3 ve Common Criteria gibi zorlu sertifikasyon gereksinimlerini karşılamak üzere tasarlanmış, kurcalamaya dayanıklı bir güvenlik sınırı içinde en yüksek donanım güvencesi.
- Confidential computing: Adanmış HSM donanımı bulunmayan platformlarda, minimal bir güvenilir hesaplama tabanıyla (TCB) geniş biçimde dağıtılabilir, donanımla izole anahtar koruması.
İki model aynı Tessera firmware’ini ve aynı programlama modelini paylaştığı için kurumlar altyapı genelinde tutarlı bir kriptografik güvenlik temeli kurabiliyor. Yeni sistemlerde entegre HSM’e ve daha yüksek güvence seviyelerine geçmek de o zaman doğal bir yol haline geliyor.
Nereden başlanır
Project Tessera’nın spesifikasyonları, protokolleri, yazılım kütüphaneleri, sürücüleri, firmware’i ve donanımı Tessera Integrated HSM GitHub deposundan erişilebilir durumda. Microsoft’a göre depo ilerleyen dönemde daha fazla açık kaynak silikon, yeni donanım tasarımları ve toplulukla birlikte geliştirilen iyileştirmelerle genişleyecek. Duyuruda takvim ya da sürüm detayı yok; kurumsal yol haritası planlarken en doğru kaynak deponun kendisi olacak.
Değerlendirmeye başlayacak ekipler önce mevcut anahtar yönetimi pratiklerinde yukarıdaki anti-pattern’lerden hangilerinin bulunduğunu çıkarabilir, ardından imzalama altyapısı gibi post-quantum geçişte öne çıkacak sistemleri belirleyebilir, sonra da entegre HSM ile confidential computing modellerinden hangisinin eldeki donanıma ve güvence gereksinimlerine uyduğuna karar verebilir.
Kaynaklar ve İleri Okuma
- Advancing hardware security with open-source Integrated HSM technology — Microsoft Azure Blog (Mark Russinovich, Saurabh Dighe)
- Tessera Integrated HSM GitHub deposu
- Enforcing trust and transparency: Open sourcing the Azure Integrated HSM
- Azure Integrated Hardware Security Module genel bakış (Microsoft Learn)
- microsoft/AziHSM-Guest deposu
- Caliptra: açık kaynak silikon güven kökü
- Open Compute Project — Microsoft’un OCP Summit katılımı
- Azure confidential computing genel bakış
- Microsoft Research: Post-Quantum Cryptography — Post-Quantum Crypto Tech Blog
- Azure’da anahtar yönetimi temelleri
- Protecting Azure infrastructure from silicon to systems
- İlgili yazı: Azure Integrated HSM: Güvenin Donanım Katmanına İnişi
- İlgili yazı: ABD Devletine Gizli Bulut: Azure Confidential Computing ile Yeni Dönem

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.