Azure Cosmos DB Safe Key Rotation ile Anahtar Görünürlüğü
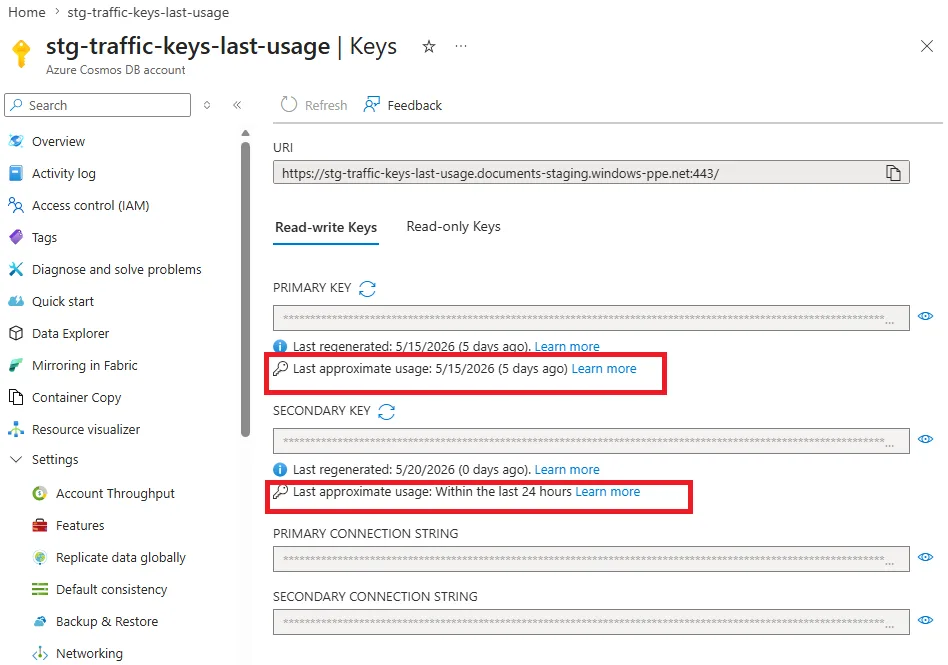
Azure Cosmos DB’de hesap anahtarlarını (account key) yenilemek kağıt üzerinde birkaç tıklık bir iş. Pratikte takılınan yer başka: bu anahtarı hala kullanan bir uygulama var mı? Safe Key Rotation tam da bu belirsizliği gidermek için tasarlandı. Özellik, her hesap anahtarının en son ne zaman kullanıldığını gösteriyor; anahtarı yeniden üretmeden ya da yerel kimlik doğrulamayı kapatmadan önce gerçek kullanım durumunu görebiliyorsunuz.
“Kullanılmıyor” sanılan anahtar
Duyuruda anlatılan senaryo tanıdık. Bir anahtar, ekiplerin haberi olmadan hala kritik bir uygulamayı besliyor olabilir. Envanter dokümanında görünmeyen bir zamanlanmış iş, eski bir entegrasyon ya da başka bir ekibin yıllar önce yapılandırdığı bir servis o anahtarla veri okumaya devam ediyordur. Anahtar erken yenilenince ortaya çıkan sonuç beklenmedik bir kesinti oluyor.
Anahtar rotasyonu güvenlik tarafında doğru bir pratik, ama operasyonel olarak riskli görülüyor ve ekipler riski almamak için işi erteliyor. Safe Key Rotation, kararı veriye dayandırarak bu kilidi açmayı hedefliyor.
Özellikte neler var?
Duyuruda öne çıkan iki başlık var:
- Her anahtar için son kullanım zaman damgası (last usage timestamp): Azure Cosmos DB, hesap anahtarlarının en son ne zaman kullanıldığını görünür hale getiriyor. Böylece herhangi bir işlem yapmadan önce anahtarın gerçekten atıl olup olmadığını anlıyorsunuz.
- Features blade üzerinden doğrudan etkinleştirme: Safe Key Rotation, Azure portalındaki Features bölümünden açılıyor. Özelliği benimsemek için ayrı bir kurulum ya da karmaşık bir yapılandırma adımı gerekmiyor.
Microsoft, özellik etkinken anahtarları güvenle yeniden üretebileceğinizi (regenerate) veya yerel kimlik doğrulamayı (local authentication) devre dışı bırakabileceğinizi belirtiyor. İşin püf noktası, değişikliği yapmadan önce anahtarın artık kullanımda olmadığından emin olabilmek.
Entra ID’ye geçişte neden işe yarıyor?
Anahtar tabanlı erişimden Microsoft Entra ID kimliğine geçmek, Azure Cosmos DB tarafında önerilen yön. Geçişin en zor kısmı çoğu zaman teknik yapılandırma olmuyor, kalan bağımlılıkları tespit etmek oluyor. Uygulamaların tamamı Entra ID üzerinden kimlik doğrulamaya taşındı mı, yoksa gözden kaçan bir istemci hala anahtarla mı bağlanıyor?
Son kullanım zaman damgası bu soruya somut bir yanıt üretmeyi kolaylaştırıyor. Duyuruda belirtildiğine göre özellik, ekiplerin anahtar yenilemeden veya Entra ID’ye geçmeden önce bilinçli karar vermesine yardımcı oluyor. Yerel kimlik doğrulamayı kapatma kararı da aynı veriye dayandırılabiliyor.
Sürüm durumu hakkında bir not
Duyurunun başlığı özelliğin genel kullanıma açıldığını (GA) söylüyor, yazının gövdesi ise public preview kapsamındaki genişlemeyi anlatıyor ve bir önceki yazıda private preview’ın tanıtıldığını hatırlatıyor. Bu iki ifade arasındaki farkı yorumlamak yerine olduğu gibi aktarmayı tercih ediyorum; abonelikleriniz için geçerli olan güncel sürüm durumunu Azure portalındaki Features bölümünden ve resmi Safe Key Rotation belgelerinden doğrulamak en sağlıklısı.
Nasıl başlanır?
Microsoft’un önerdiği yol basit; özelliği Azure portalı üzerinden etkinleştirin, ayrıntılar için Safe Key Rotation dokümantasyonuna bakın. Pratik bir işleyiş sırası şöyle kurgulanabilir:
- Hesapta Safe Key Rotation’ı Features blade üzerinden etkinleştirin.
- Her anahtarın son kullanım zaman damgasını izleyin.
- Anahtarın kullanımda olmadığını doğruladıktan sonra yeniden üretme işlemine geçin.
- Tüm erişim Entra ID’ye taşındıysa yerel kimlik doğrulamayı devre dışı bırakmayı değerlendirin.
Kimlik tabanlı erişim modelini Azure Cosmos DB tarafında nasıl kurgulayacağınızı daha önce Azure Cosmos DB RBAC üzerine yazdığım değerlendirmede ele almıştım. Safe Key Rotation, o geçişin “eski anahtarı ne zaman kapatabilirim?” sorusuna yanıt veren tamamlayıcı parçası sayılabilir. Veri koruma tarafındaki diğer güvenlik yeniliklerini merak edenler immutable backup yazısına da göz atabilir.
Kısaca
Safe Key Rotation yeni bir kimlik doğrulama yöntemi getirmiyor, mevcut anahtar yönetimini görünür kılıyor. Son kullanım bilgisi olmadan yapılan her rotasyon bir ölçüde kör bir işlem. Görünürlük sağlandığında rotasyon, ertelenen riskli bir iş olmaktan çıkıp planlanabilir bir bakım adımına dönüşüyor. Azure Cosmos DB tarafında güvenlik hijyenini düzene sokmak isteyen ekipler için dikkate değer bir kolaylık.
Kaynaklar ve İleri Okuma
- Announcing GA of Safe Key Rotation in Azure Cosmos DB — Iria Osara, Azure Cosmos DB Blog
- Safe Key Rotation dokümantasyonu
- Azure Cosmos DB hesap anahtarı kullanımı
- Azure Cosmos DB Blog
- Azure Cosmos DB YouTube kanalı
- Microsoft Open Source Discord — #nosql kanalı

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.



0 comments