İçeriğe atla
Şimdi yükleniyor
AKAşkın KILIÇ
  • Anasayfa
  • Azure & Bulut
    • Microsoft Azure
    • Bulut Altyapı
    • Microsoft 365
  • Yazılım
    • DevOps
    • Geliştirici Araçları
    • Konteyner & K8s
  • AI & Veri
    • Yapay Zeka
    • Veri & Analitik
  • Güvenlik
    • Güvenlik & Kimlik
    • Kurumsal Teknoloji
  • Hakkımda
    • İletişim
×
  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka
  • Başlangıç
  • Yapay Zeka
  • Discovery to Execution: Foundry’de Ajanları Toolbox ile Ölçeklemek
Bulut Altyapı Geliştirici Araçları Yapay Zeka ajan orkestrasyonu, kurumsal güvenlik, Microsoft Foundry, ölçekleme, tool search, toolbox, yapay zeka ajanları Aşkın KILIÇ 09/06/2026 3 Yorumlar

Discovery to Execution: Foundry’de Ajanları Toolbox ile Ölçeklemek

Discovery to Execution: Foundry’de Ajanları Toolbox ile Ölçeklemek
📑 İçindekiler
  1. Asıl mesele tool sayısı değil, karmaşa
  2. Tool Search: Modeli kalabalıktan kurtarmak
  3. Nerede işe yarar?
  4. Browser Automation ve Work IQ / Fabric IQ: gerçek dünya bağlamı işi değiştirir
  5. Maliyet tarafına dürüst bakalım"
  6. Routines ile yürütmeyi rayına oturtmak">
  7. Bunu Türkiye’de nasıl okurum?
  8. Sıkça Sorulan Sorular
  9. Toolboxes in Foundry ne oluyor?
  10. Tool Search ne işe yarıyor?
  11. Routines ile normal workflow arasındaki fark ne?
  12. Küçük ekipler için bu özellikler fazla mı karmaşık?

⏱️ 6 dk okuma📅 9 Haziran 2026🔄 Güncelleme: 16 Temmuz 2026

Asıl mesele tool sayısı değil, karmaşa

Yapay zekâ ajanlarıyla ilk kez uğraşan ekipler genelde şunu düşünüyor: “Birkaç tool ekleriz, biter.” Keşke öyle olsaydı. İşin aslı şu ki, küçük pilotlarda gayet rahat görünen yapı, üretime çıkınca bir anda dağılabiliyor. Tool sayısı artıyor, entegrasyonlar çoğalıyor, üstüne bir de güvenlik. Maliyet baskısı binince tablo biraz çamurlaşıyor.

Hani, Ben bu durumu 2024 Kasım’ında bir finans müşterisinde net gördüm. Ekip önce 12 tool ile başlamıştı; iki ay sonra sayı 70’e çıktı. Müşteri temsilcisi için ayrı, raporlama için ayrı, iç onay akışı için ayrı derken model her turda gereksiz şema bilgisi taşıyordu. Sonuç? Hem gecikme arttı hem de model bazen yakın ama yanlış tool seçmeye başladı. Hani “iyi gidiyorduk” dediğiniz yer var ya… tam orada fren yiyorsunuz.

Peki neden?

Microsoft Foundry’nın yeni yaklaşımı burada baya iş görüyor (buna dikkat edin). Çünkü mesele sadece araç sunmak değil; aracın doğru zamanda bulunması, doğru bağlamla çağrılması. Gerekiyorsa kontrol altında çalıştırılması. Benim bakış açıma göre bu ayrım kritik: demo dünyasında tool listesi gösterirsiniz, üretimde işe tool keşfi ve yürütme disiplini gerekir.

İlgili içerik: Foundry Hosted Agents ile MAF’ı Prod’a Taşımak: Benim Notlarım

İlgili içerik: Microsoft Foundry’de Ajanları Dağıtmak: Asıl Oyun Şimdi Başlıyor

Gel gelelim küçük ekiplerle büyük kurumsal yapılar aynı şekilde düşünmüyor. Startup tarafında hız önemli; kurumsalda işe hız kadar izlenebilirlik de lazım. Büyük organizasyonda tek bir yanlış tool çağrısı bile güvenlik ekibinin kapısını çaldırabiliyor. Mantıklı değil mi? O yüzden Foundry’deki Toolbox yaklaşımı kağıt üstünde iyi dürüyor; pratikteyse doğru tasarlanmazsa yine karmaşa üretebilir.

Tool Search: Modeli kalabalıktan kurtarmak

Tool Search’in fikri basit ama etkisi ciddi: Her turda yüzlerce tool tanımını modele yığmak yerine önce niyetini söylüyorsun, sonra sistem sana en alakalı seçenekleri getiriyor. Yanı model artık rafların tamamını ezberlemeye çalışmıyor; önce danışıyor, sonra seçiyor. Bu bana eski veri merkezlerinde “her sunucuya her paketi yükleyelim” mantığını hatırlatıyor — çalışır mı? Çalışır. Verimli mi? Pek değil.

İlginç olan şu ki, Burada en sevdiğim nokta context ekonomisi. Modelin önüne 200 tool koyduğunuzda token maliyeti sessiz sedasız şişiyor. Üstelik problem sadece para değil; bağlam penceresi daralınca konuşma akışı da bozuluyor. Geçen yıl Mart ayında Logosoft tarafında bir perakende projesinde benzer bir durum yaşadık; araç sayısı arttıkça cevap kalitesi düşmeye başlamıştı (ciddiyim). Sonradan araçları sınıflandırıp arama mantığı ekleyince işler toparladı.

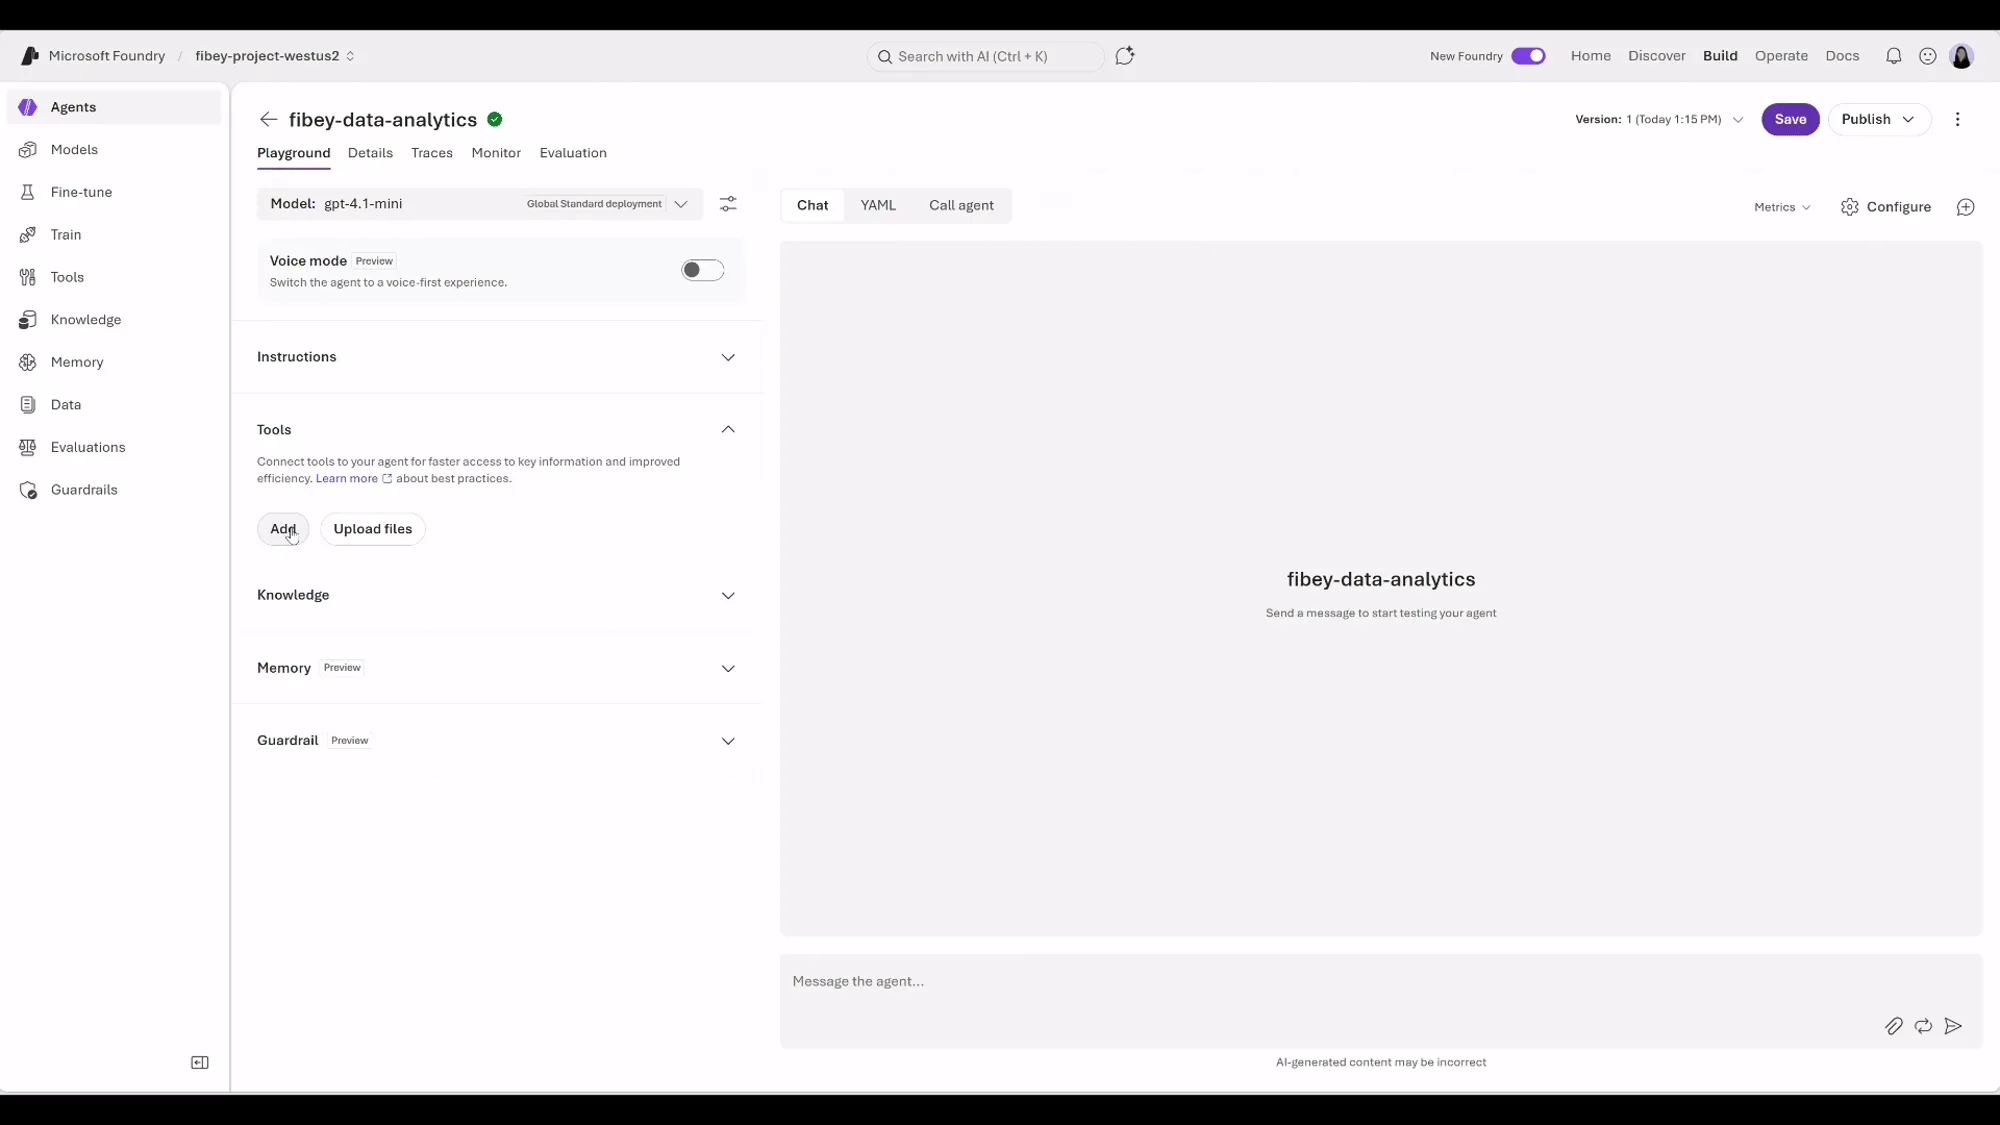
Şöyle söyleyeyim, tool_search ve call_tool ayrımı bu yüzden kıymetli. İlki keşif yapıyor, ikincisi uyguluyor (bizzat test ettim). Açık konuşayım, bu ayrım başta fazla sade gibi gelebilir ama üretimde sadelik altın değerinde oluyor. Mesela agent akışlarında “hangi aracı ne zaman göstereceğim?” sorusu çoğu zaman asıl mimarı sorudur. Daha fazla bilgi için

E tabi eksik tarafı yok mu? Var tabiî ki var: preview aşamasındaki özelliklerde olgunluk her zaman soru işaretidir. Sürümleme disiplininiz zayıfsa reusable capability güzel fikir olmaktan çıkıp bakım yüküne dönüşebilir (kendi tecrübem)

Nerede işe yarar?

  • Müşteri hizmetlerinde ortak işlem adımları varsa
  • Tekrar eden onay akışları varsa
  • Aynı veri erişim mantığı birçok ajan tarafından kullanılıyorsa — bunu es geçmeyin
  • Ekipler arasında ortak standart gerekiyorsa
  • Kod kopyalamadan büyümek istiyorsanız

Browser Automation ve Work IQ / Fabric IQ: gerçek dünya bağlamı işi değiştirir

Ajanların güzel yanı teoride çok şey yapabilmeleri… ama gerçek dünya bazen web formu demek oluyor, bazen login ekranı demek oluyor, bazen de insan müdahalesi gerektiren garip edge case’ler çıkıyor karşınıza. Browser Automation’ın Playwright tabanlı yapısı burada — kendi adıma konuşayım — bayağı iş görüyor. Hosted agent ile web görevlerini daha doğal hâle getiriyor.Bunu ilk duyduğumda “tamam güzel de gözle görülür kontrol nerede?” diye düşündüm açıkçası. Sonra demo senaryolarını inceleyince fikir netleşti: canlı görünürlük ve kontrol mekanizması özellikle kurumsalda değerli. Geçen sene Eylül ayında bir lojistik firmasındaki POC’de benzer otomasyonları manuel fallback ile yönetmiştik; hata anında operatör devreye girmediğinde süreç kilitleniyordu. Burada o boşluk biraz kapanmış gibi dürüyor.

Ajan otomasyonu hızlı olsun diye kontrolü bırakmayın; üretimde hız kadar geri alma kabiliyeti de lazım.

Maliyet tarafına dürüst bakalım”

”

Açık konuşayım, Tool Search gibi özellikler token maliyetini azaltarak tasarruf sağlayabilir ama bu sihir değildir. Yanlış mimariyle kurarsanız başka yerde masraf çıkarırsınız. Mesela sürekli yeniden denenen web otomasyonları ya da aşırı detaylı skill tanımları bütçeyi sessizce yer.Tl bazında düşündüğünüzde küçük farklar ilk bakışta önemsiz görünüyor olabilir… fakat ay sonunda rapora bakınca can sıkabiliyor: En çok da çok ajansal sistemlerde her turdaki ufak optimizasyonun toplam etkisi büyüyor. Benim önerim şu olurdu: önce ölçün, sonra genişletin; aksi hâlde FinOps toplantısında garip bakışlar kaçınılmaz olur.

Routines ile yürütmeyi rayına oturtmak”>

”

Yanı, Routines preview kısmı diğerlerinden biraz ayrılıyor çünkü doğrudan agent run control”” üzerine gidiyor: Bence burası daha az gösterişli ama daha kritik alanlardan biri. Çünkü agent’in ne yapacağını bilmek kadar ne zaman koşacağını bilmek de önemli.Kendi deneyimimde production sorunlarının yarısı “yanlış zamanda çalışan doğru job” veya “doğru zamanda çalışmayan job” kaynaklı oluyor. Haziran 2024’te bir telekom müşterisinde bunu acı şekilde yaşamıştık; queue dolmuştu, servis ayakta görünüyordu ama iş ilerlemiyordu. Routines tarzı yapıların amacı tam da bu tür akışlara disiplin getirmek.Dikkat etmeniz gerekenler””

    ”

  1. Ajanın tetikleme koşullarını net tanımlayın”
  2. İstisna senaryolarına fallback koyun” (bence en önemlisi)
  3. Audit log’u baştan planlayın”
  4. Yetki sınırlarını role göre ayarlayın”
  5. Canary yaklaşımıyla başlayın”
💡 Bilgi:

Bunu Türkiye’de nasıl okurum?

‘ ‘

‘Bir de entegrasyon maliyeti var. Azure servisleri güçlü, evet ; ama TL bazında bakınca plansız kullanım çabuk hissediliyor. O yüzden ben hep şunu söylüyorum : küçük ekipseniz düşük riskli pilotla başlayın, büyük kurumsalsanız governance katmanını ilk günden koyun. Yoksa sonradan düzeltmek, yeni kurmaktan daha yorucu oluyor.’

‘

‘Az önce söylediklerimi biraz sert bulabilirsiniz… aslında haklısınız. Ama saha gerçeği böyle. Bir projede “önce çalışan versiyon çıksın” diyerek başladığınız şey, üç ay sonra kimsenin dokunamadığı bir kara kutuya dönüşebiliyor.’

‘

Sıkça Sorulan Sorular

Toolboxes in Foundry ne oluyor?

Aslında şöyle düşün: Toolboxes, ajanların çalışma anında araç bulup kullanabildiği bir katman gibi. Yanı araç keşfi, erişim ve çağrı düzeni — hepsi burada toplanıyor.

Tool Search ne işe yarıyor?

Tool Search, modele tüm araç listesini yüklemek yerine sadece ilgili olanları getiriyor. Bence bu çok akıllıca bir yaklaşım — context küçülüyor, maliyet azalıyor ve seçim kalitesi de bir hayli artıyor.

Routines ile normal workflow arasındaki fark ne?

Routines, agent run control odağında çalışıyor. Yanı mesela sadece işi yapmak değil, o işi ne zaman koşturacağını yönetmek istiyor. Açıkçası bu ayrım başta ince görünüyor ama pratikte çok fark yaratıyor.

Küçük ekipler için bu özellikler fazla mı karmaşık?

Bakın, Hayır, doğru başlanırsa değil. Tecrübeme göre önce az sayıda tool, net açıklama ve basit bir yetki modeliyle ilerlemek yeterli oluyor. Hani her şeyi aynı anda kurmak zorunda değilsin.

🤖Bu yazı yapay zeka (büyük dil modelleri) ile hazırlanmış, insan editör tarafından incelenmiştir. İçerik üretim sürecimiz.
Aşkın KILIÇ
Aşkın KILIÇYazar

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
AZ-305AZ-104AZ-500AZ-400DP-203AI-102

İlgili Yazılar

.NET 11 RC2: Go-Live Lisansıyla Üretime Hazır
.NET 11 RC2: Go-Live Lisansıyla Üretime Hazır14 Eki 2026
Copilot Memory’de Yeni Kontrol Dalgası: Silme, Kapsam ve CLI
Copilot Memory’de Yeni Kontrol Dalgası: Silme, Kapsam ve CLI28 May 2026
Azure Blob Storage ile Deep Agents'a Kalıcı Dosya Sistemi
Azure Blob Storage ile Deep Agents'a Kalıcı Dosya Sistemi28 Eyl 2026
Kodlama Ajanları Neden Azure SQL Database Seçiyor?
Kodlama Ajanları Neden Azure SQL Database Seçiyor?15 Eyl 2026

Bu içerik işinize yaradı mı?

Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.

YouTube GitHub

Haftalık Bülten

Her pazar özenle seçilmiş teknoloji yazıları doğrudan e-postanıza gelsin.

Etiket ajan orkestrasyonu kurumsal güvenlik Microsoft Foundry ölçekleme tool search toolbox yapay zeka ajanları
Önceki yazı

Azure DevOps’tan GitHub’a Kesintisiz Geçiş: ELM ile Yeni Dönem

Sonraki yazı

GitHub’ın Unuttuğu Depolar İçin Güvenlik Kontrolü: Bence Asıl Mesaj Bu

İlginizi Çekebilir

Microsoft Sovereign Cloud: İş Yükü Bazlı Kontrol Katmanı
Aşkın KILIÇ 0

Microsoft Sovereign Cloud: İş Yükü Bazlı Kontrol Katmanı

24/10/2026
PowerToys 0.102: Yeni Fare Araçları ve CLI Desteği
Aşkın KILIÇ 0

PowerToys 0.102: Yeni Fare Araçları ve CLI Desteği

24/10/2026
Copilot Usage Metrics API: IDE Dışı Araç Kullanımı
Aşkın KILIÇ 0

Copilot Usage Metrics API: IDE Dışı Araç Kullanımı

24/10/2026

3 comments

comments user
Fatma B. 09/06/2026 19:38

Tool sayısı çoğaldıkça ajanların nasıl boğulduğunu bizzat gördüm, Toolbox mantığı gerçekten temiz bir çözüm gibi görünüyor. Peki tool keşfi sırasında modelin yanlış tool seçme oranı pratikte ne kadar düşüyor, bununla ilgili bir benchmark paylaştınız mı?

comments user
Tolga F. 09/06/2026 22:39

Tool sayısı arttıkça modelin hangi tool’u ne zaman kullanacağına karar vermesi gerçekten baş ağrısı oluyor. Toolbox yaklaşımını daha önce duymamıştım, discovery kısmını nasıl çözdüğünü merak ediyorum. Kendi projemde de bu kaosa bir çözüm arıyordum açıkçası.

comments user
Nilay K. 10/06/2026 07:03

Tool sayısı arttıkça modelin kafasının karıştığını bizzat yaşadım, özellikle benzer işlevli tool’lar olunca seçim kalitesi gerçekten düşüyor. Toolbox’ın keşif katmanını araya koyması mantıklı bir çözüm gibi görünüyor, pratikte latency’e etkisi nasıl oluyor acaba?

Yorumlar kapalı.

Yazı Ara

Takip Edin

  • Takipçi
  • Takipçi
  • Takipçi
  • Abone
  • Takipçi
  • Microsoft Sovereign Cloud: İş Yükü Bazlı Kontrol Katmanı
    24/10/2026 Microsoft Sovereign Cloud: İş Yükü Bazlı Kontrol Katmanı
  • PowerToys 0.102: Yeni Fare Araçları ve CLI Desteği
    24/10/2026 PowerToys 0.102: Yeni Fare Araçları ve CLI Desteği
  • Copilot Usage Metrics API: IDE Dışı Araç Kullanımı
    24/10/2026 Copilot Usage Metrics API: IDE Dışı Araç Kullanımı
  • Code with Cosmos: Dört Bölümde Üretime Hazır AI Uygulaması
    24/10/2026 Code with Cosmos: Dört Bölümde Üretime Hazır AI Uygulaması
  • GitHub Apps ile Enterprise Yönetimi PAT'siz Yürütmek
    23/10/2026 GitHub Apps ile Enterprise Yönetimi PAT’siz Yürütmek
  • DevOps Güncellemeleri
    09/03/2026 Azure DevOps Server Şubat Güncellemesi: Güvenlik
  • 2026-03-10_15-35-23
    10/03/2026 Microsoft 365 E7: Yapay Zeka ve Güvenlik Bir Arada
  • Artımlı Anlık Görüntü: Anında Geri Yükleme
    09/03/2026 Artımlı Anlık Görüntü: Anında Geri Yükleme
  • Azure Developer CLI 1.34: azure.yaml Katmanları ve
    04/10/2026 Azure Developer CLI 1.34: azure.yaml Katmanları ve
  • Bulut Sunucu Altyapısı
    09/03/2026 Microsoft Sovereign Cloud: İzolasyonda Güvenli Bulut
  • GitHub Copilot Pro Denemeleri Neden Durdu?
    11/04/2026 GitHub Copilot Pro Denemeleri Neden Durduruldu?
  • vcpkg'de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
    06/04/2026 vcpkg’de Paralel Kurulum ve Güvenlik Yaması: Neler Değişti?
  • MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
    08/04/2026 MCP Apps’i Kolaylaştıran Fluent API: Sahada Ne Değişiyor?
  • Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
    06/04/2026 Yapay Zekâ Çağında Sanayi Politikası: Asıl Mesela Ne?
  • Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler
    10/04/2026 Microsoft Foundry Mart 2026: Sahadan İlk İzlenimler

Hakkımda

Aşkın KILIÇ

Microsoft Azure Çözüm Uzmanı. Bulut bilişim, yapay zekâ, DevOps ve kurumsal güvenlik üzerine yazılar yazıyorum.

Devamını Oku →

Kategoriler

  • Azure
  • Bulut Altyapı
  • DevOps
  • Geliştirici Araçları
  • Güvenlik & Kimlik
  • Konteyner & Kubernetes
  • Kurumsal Teknoloji
  • Microsoft 365
  • Microsoft Azure
  • Veri & Analitik
  • Yapay Zeka

Popüler Etiketler

AI ajanları ASP.NET Core Azure azure app service Azure Cosmos DB Azure Developer CLI Azure DevOps Azure Functions Azure OpenAI azure sdk Azure SQL CI/CD CodeQL code review copilot Copilot CLI DevOps Entra ID geliştirici verimliliği GitHub GitHub Actions GitHub Copilot güvenlik Kimlik Doğrulama Kubernetes kurumsal güvenlik kurumsal yapay zeka maliyet optimizasyonu MCP Microsoft Agent Framework Microsoft Azure Microsoft Entra ID Microsoft Foundry MSVC otomasyon performans Pull Request RAG verimlilik veri yönetimi Visual Studio Visual Studio 2026 VS Code yapay zeka Yazılım geliştirme
  • Gizlilik Politikası
  • Çerez Politikası
  • Kullanım Koşulları
  • Hakkımda
  • İletişim

© 2026 Aşkın KILIÇ | Tüm hakları saklıdır. | Powered By SpiceThemes

Çerez tercihleri Zorunlu çerezler sitenin çalışması için kullanılır. Analitik çerezler yalnız açık izninizden sonra Google Analytics ve Microsoft Clarity için etkinleştirilir. KVKK ve Çerez Politikası
✉

Haftalık Bülten

Azure, DevOps ve Yapay Zeka dünyasındaki en güncel içerikleri her hafta doğrudan e-postanıza alın.

Spam yok. İstediğiniz zaman iptal edebilirsiniz.
📱
Uygulamayı Yükle Ana ekrana ekle, çevrimdışı oku
Ana Sayfa
Kategoriler
💻 Geliştirici Araçları 507 yazı 🏗️ Bulut Altyapı 407 yazı 🤖 Yapay Zeka 331 yazı ☁️ Microsoft Azure 279 yazı 🔧 DevOps 277 yazı 🔒 Güvenlik & Kimlik 223 yazı 🏢 Kurumsal Teknoloji 107 yazı 📊 Veri & Analitik 78 yazı 🐳 Konteyner & Kubernetes 62 yazı 📧 Microsoft 365 22 yazı 📁 Azure 1 yazı
Ara
Popüler
Yapay Zeka Azure Kubernetes DevOps Copilot Docker
Paylaş
WhatsApp
İçindekiler
    ← Azure DevOps’tan GitHub’a Kesi...
    GitHub’ın Unuttuğu Depolar İçi... →
    📩

    Gitmeden önce!

    Her pazar özenle seçilmiş teknoloji yazıları ve AI haberleri doğrudan e-postanıza gelsin. Ücretsiz, spam yok.

    🔒 Bilgileriniz güvende. İstediğiniz zaman ayrılabilirsiniz.

    📬 Haftalık bülten: Teknoloji + AI haberleri
    Beni Takip Et Yeni Azure / AI / DevOps yazılarını GitHub ve RSS üzerinden takip edin.
    GitHub RSS