
Microsoft Foundry, Microsoft 365 içinde ekiplerle çalışabilen otonom ajanlar oluşturmak için kimlik, erişim ve yönetim kontrollerini bir araya getiriyor. Bu modelde ajan, bir çalışanın kimlik bilgileri yerine kendi hesabını kullanıyor. Erişim izinleri ve eylemlerinin denetimi de bu kimlik üzerinden yönetiliyor.
Ekip içinde çalışan ajanlar neden ayrı kimliğe ihtiyaç duyuyor?
Bir ajan Outlook veya Teams üzerinde kendi hesabı olmadan çalıştığında, işlemleri genellikle bir kullanıcının yetkileriyle yapıyor. Bu yaklaşım kişisel bir yardımcı için uygun olsa da ekip çalışmalarında ve kullanıcı oturumu bulunmayan durumlarda sorun yaratabiliyor.
Örneğin bir olayla tetiklenen ajanın adına hareket edebileceği bir kullanıcı oturumu bulunmayabilir. Grup sohbetinde ise hangi kişinin yetkilerinin kullanılacağı belirsizdir. Seçilen kişinin izinleri sohbetin tamamına uygulandığında, işlemler istemeyen bir kullanıcıya atfedilebilir veya katılımcılar erişmemesi gereken içerikleri görebilir.
Microsoft’un önerdiği model, ajanın tek bir kişiyle yapılan özel görüşmenin dışında da kendi kimliğiyle çalışmasını amaçlıyor. Buna ekiplerin kullandığı sohbetler, belgeler ve diğer çalışma alanları dahil.
Kimlik, erişim ve denetim nasıl çalışıyor?
Microsoft’a göre her Foundry ajanının bir Microsoft Entra agent identity kimliği bulunuyor. Burada anlatılan ajanların, Microsoft 365 işlemlerini kendi adlarına yapmalarını sağlayan bir Entra agent user hesabı da var. Microsoft 365 Copilot içindeki Autopilot ile aynı türde olan bu ajanlar, Foundry üzerinde kuruma özel olarak geliştirilebiliyor.
Her ajanın kendi erişim izinleri ve çalışmasından sorumlu bir yöneticisi var. Ajanın organizasyon şemasındaki yeri, bu sorumlunun kim olduğunu gösteriyor. Ajanın ayrıca kendi e-postası, takvimi, OneDrive alanı ve Teams varlığı bulunuyor. Eylemler, konuşmaya katılan bir kullanıcıya değil, ajanın kendisine atfediliyor.
Kimlik sayesinde kurumlar bir işlemi kimin yaptığını, buna yetkisi olup olmadığını ve işlemin sonradan denetlenip denetlenemeyeceğini takip edebiliyor. Ajanın kendi hesabına sahip olması, onu bir çalışanla aynı muhakeme yeteneğine veya sorumluluğa sahip kılmıyor. Hesap verebilirlik çevresindeki insanlarda kalıyor.
Blueprint ile yetenek ve kaynak erişimi ayrılıyor
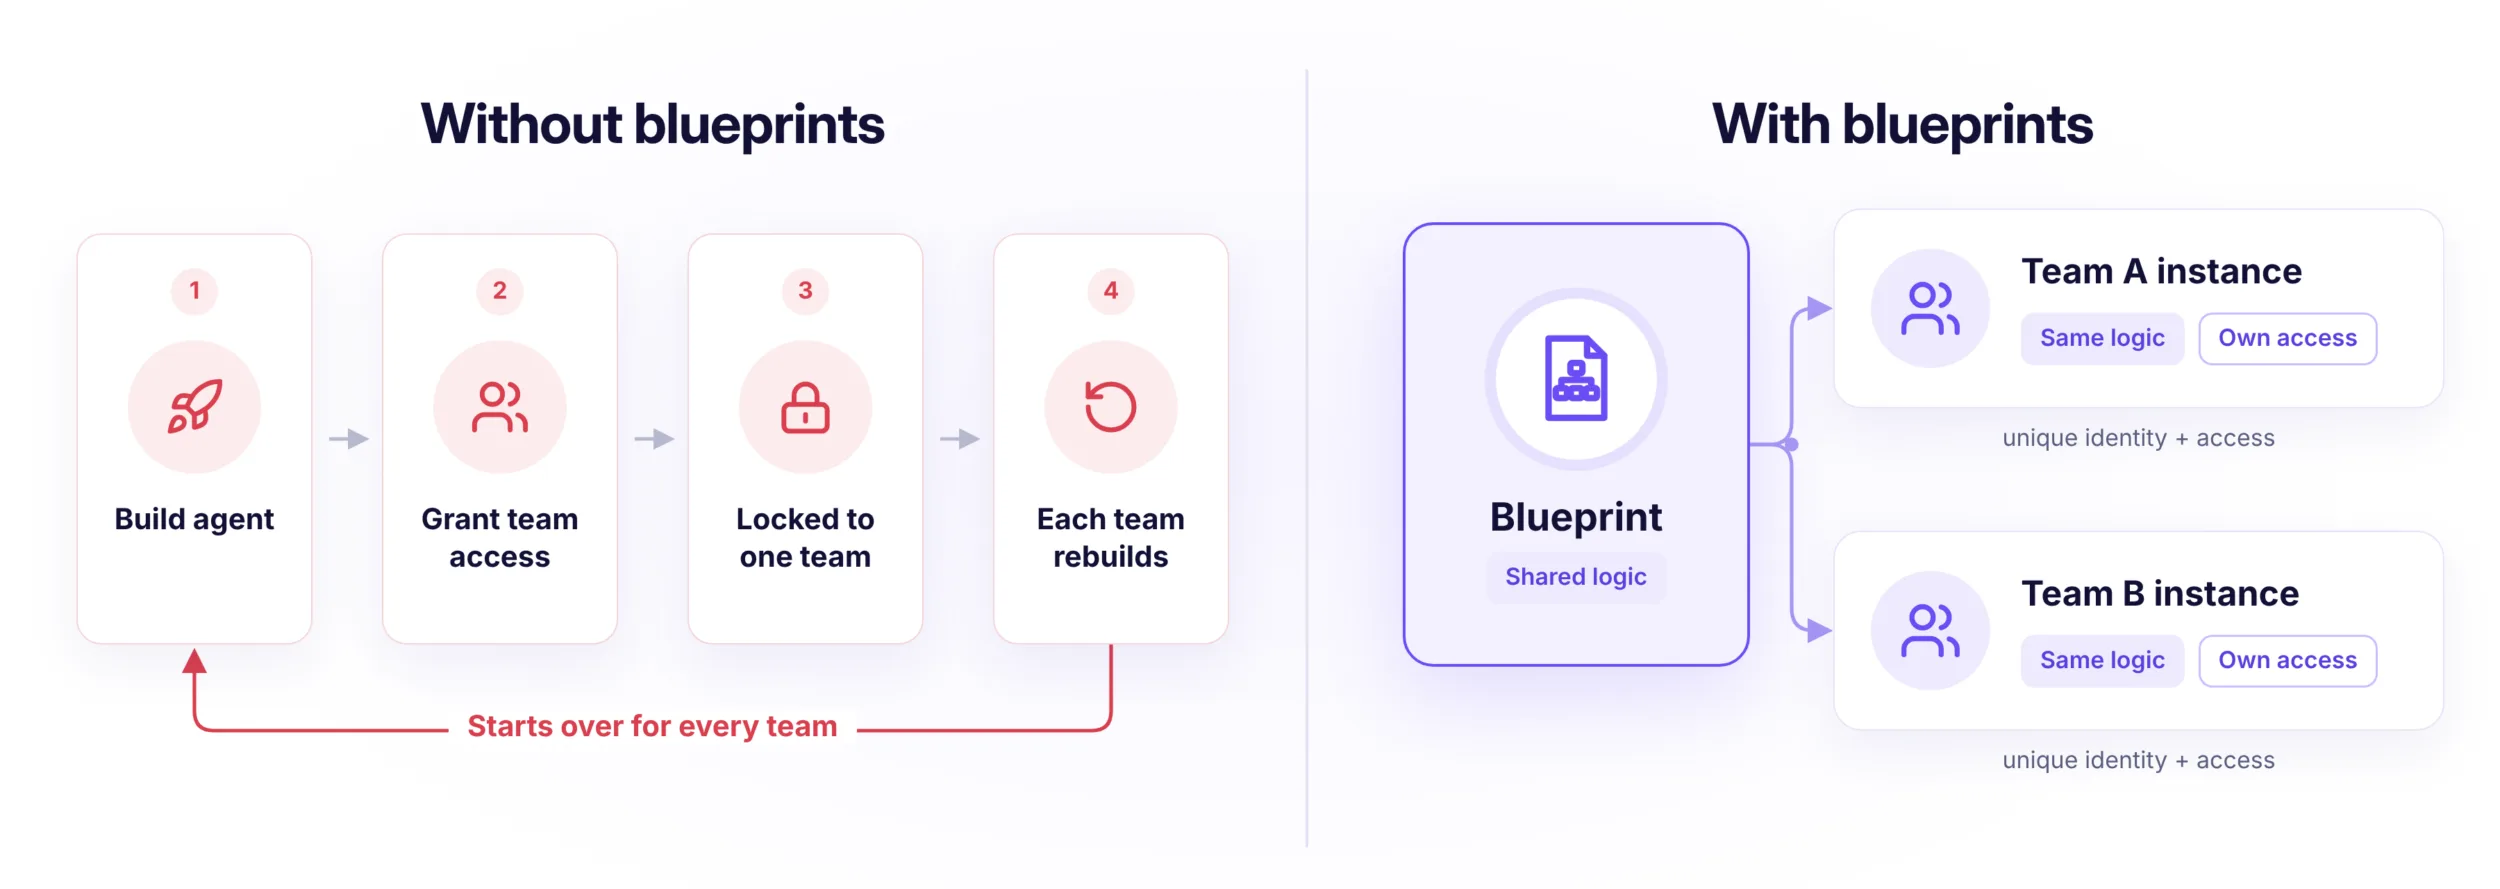
Ajanlar doğrudan tek tek oluşturulmak yerine agent-as-a-service yaklaşımıyla bir blueprint üzerinden hazırlanıyor. Blueprint, ajanın çağırabileceği API’ler ve erişebileceği MCP araçları gibi yetenekleri tanımlayan bir şablon. Geliştirici, ajanın hangi durumlarda yanıt vereceği gibi davranışları özel kodla belirliyor ve çözümü bir Foundry hosted agent olarak dağıtıyor.
Yayımlanan blueprint bir yönetici tarafından onaylandıktan sonra yetkilendirilen kişiler kendi ajan örneklerini oluşturabiliyor. Her örneğin ayrı kimliği, agent user hesabı ve kendisine verilen kaynak erişimi bulunuyor.
Blueprint’in bir yeteneği tanımlaması, belirli bir iş kaynağına otomatik erişim sağlamıyor. Örneğin Azure DevOps iş öğelerini güncellemeyi ve SharePoint’e yazmayı bilen bir ajan hazırlanabilir. Her yönetici, kendi örneğinin hangi Azure DevOps projesine ve hangi SharePoint sitesine erişeceğine ayrıca karar veriyor.
Bu yapı, kurumun kendi süreçlerine göre bir ajan geliştirmesini ve davranışlarını ayrıntılı biçimde kontrol etmesini sağlıyor. Microsoft, blueprint’te kodlanan iş sürecinin ve oluşan öğrenme döngüsünün kuruma ait olduğunu belirtiyor. Onaylanan blueprint’in yönetimi ise Entra ve Agent 365 kontrolleri üzerinden yürütülüyor. Dağıtım yaklaşımına ilişkin ilgili bir içerik için Foundry Hosted Agents ile güvenli ve ölçekli ajanlar yazısına da bakılabilir.
Yönetim kontrolleri ve ajan türleri
Çözüm, kimlik için Entra’yı, kaynak erişimi için mevcut erişim kontrollerini ve yönetişim için Agent 365’i kullanıyor. Microsoft, ajanların insanlarla aynı biçimde hata yapmadığını da belirtiyor. Bir ajan bilgisinin sınırına geldiğini fark etmeyip devam edebilir; aynı blueprint’ten oluşturulan çok sayıda örnek de aynı kör noktayı paylaşabilir.
Bu nedenle Agent 365, ajanları topluca yönetmek için bir kontrol düzlemi sağlıyor. Microsoft’un aktardığına göre tek bir kapatma anahtarı, aynı blueprint’e bağlı bir ajan sınıfını bir işlemle devre dışı bırakabiliyor.
Kaynakta Autopilot kullanımının üç biçimi tanımlanıyor:
- Kişisel: Bir kişinin oluşturup kullandığı, diğer örneklerden bağımsız ajan.
- Ekip: Ekibin çalıştığı ortamda bulunan, paylaşılan bağlamla çalışan ve kişiler arasında koordinasyon sağlayan ajan.
- Kurum genelinde: Merkezi olarak yönetilen ve kurumdaki herkesin kullanımına sunulan, genellikle iş süreci başına tek bir üretim örneğiyle çalışan yetenek.
Hermes ve Microsoft içinden örnekler
Nous Research’ün Hermes Agent çözümü, Microsoft Foundry ile kendi Microsoft 365 hesabına sahip bir yapay zeka çalışma arkadaşı olarak çalışabilecek. Kaynağa göre her Hermes ajanının e-posta, bulut depolama alanı, takvim, sohbet profili ve yöneticisi olacak. BT ekipleri bu hesapları mevcut araçlarla yönetebilecek.
Nous, şirketlerin Hermes’e iki yoldan erişebileceğini belirtiyor: Kendi barındırdığı SaaS ajanı Hermes Business ve şirketin kendi Azure tenant’ında Foundry hosted agents olarak barındırılan Hermes Enterprise. Microsoft’un açıklamasına göre her iki yaklaşımda da ekip üyelerinin kendini geliştiren ajanları olacak ve bir ajanın öğrendiği beceriler diğerleriyle paylaşılacak. Kendi ortamında barındırmaya başlamak isteyenler için Nous’un açık kaynaklı GitHub rehberi bulunuyor.
Microsoft, şirket içinde kullanılan Office of Amanda adlı ajanı da örnek gösteriyor. Kaynak yazarı Amanda Foster’ın koordinasyon ve takip işlerinde kullandığını belirttiği ajan, Foster’ın yerine onun kimliğiyle hareket etmiyor. Takvim ve posta kutusuna mevcut Exchange temsilci izinleriyle erişiyor. Gönderdiği e-postalar kendi kimliği ve denetim iziyle ilişkilendiriliyor.
Microsoft’a göre çalışanlar, Microsoft IT ile belirlenen sınırlar içinde kalan bu tür ajanları otomatik onayla şirket içinde dağıtabiliyor. Office of Amanda, Microsoft çalışanlarının Foundry üzerinde oluşturduğu 30’dan fazla blueprint arasında yer alıyor.
Kaynaklar ve İleri Okuma
- devblogs.microsoft.com
- devblogs.microsoft.com
- portal.nousresearch.com
- devblogs.microsoft.com
- devblogs.microsoft.com
- Microsoft Foundry: Build trusted autonomous agents for your team
- Microsoft Entra agent identities belgeleri
- Microsoft Entra agent user hesapları
- Microsoft Foundry Autopilot genel bakışı
- Nous Research Hermes on Foundry GitHub rehberi
- Ajan mimarisi seçimi üzerine BRK243 oturumu

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.
İlgili Yazılar

Bu içerik işinize yaradı mı?
Benzer içerikleri kaçırmamak için YouTube ve GitHub hesaplarımı takip edin.