GitHub Copilot Assisted Permissions: Onay Yükü Azalıyor
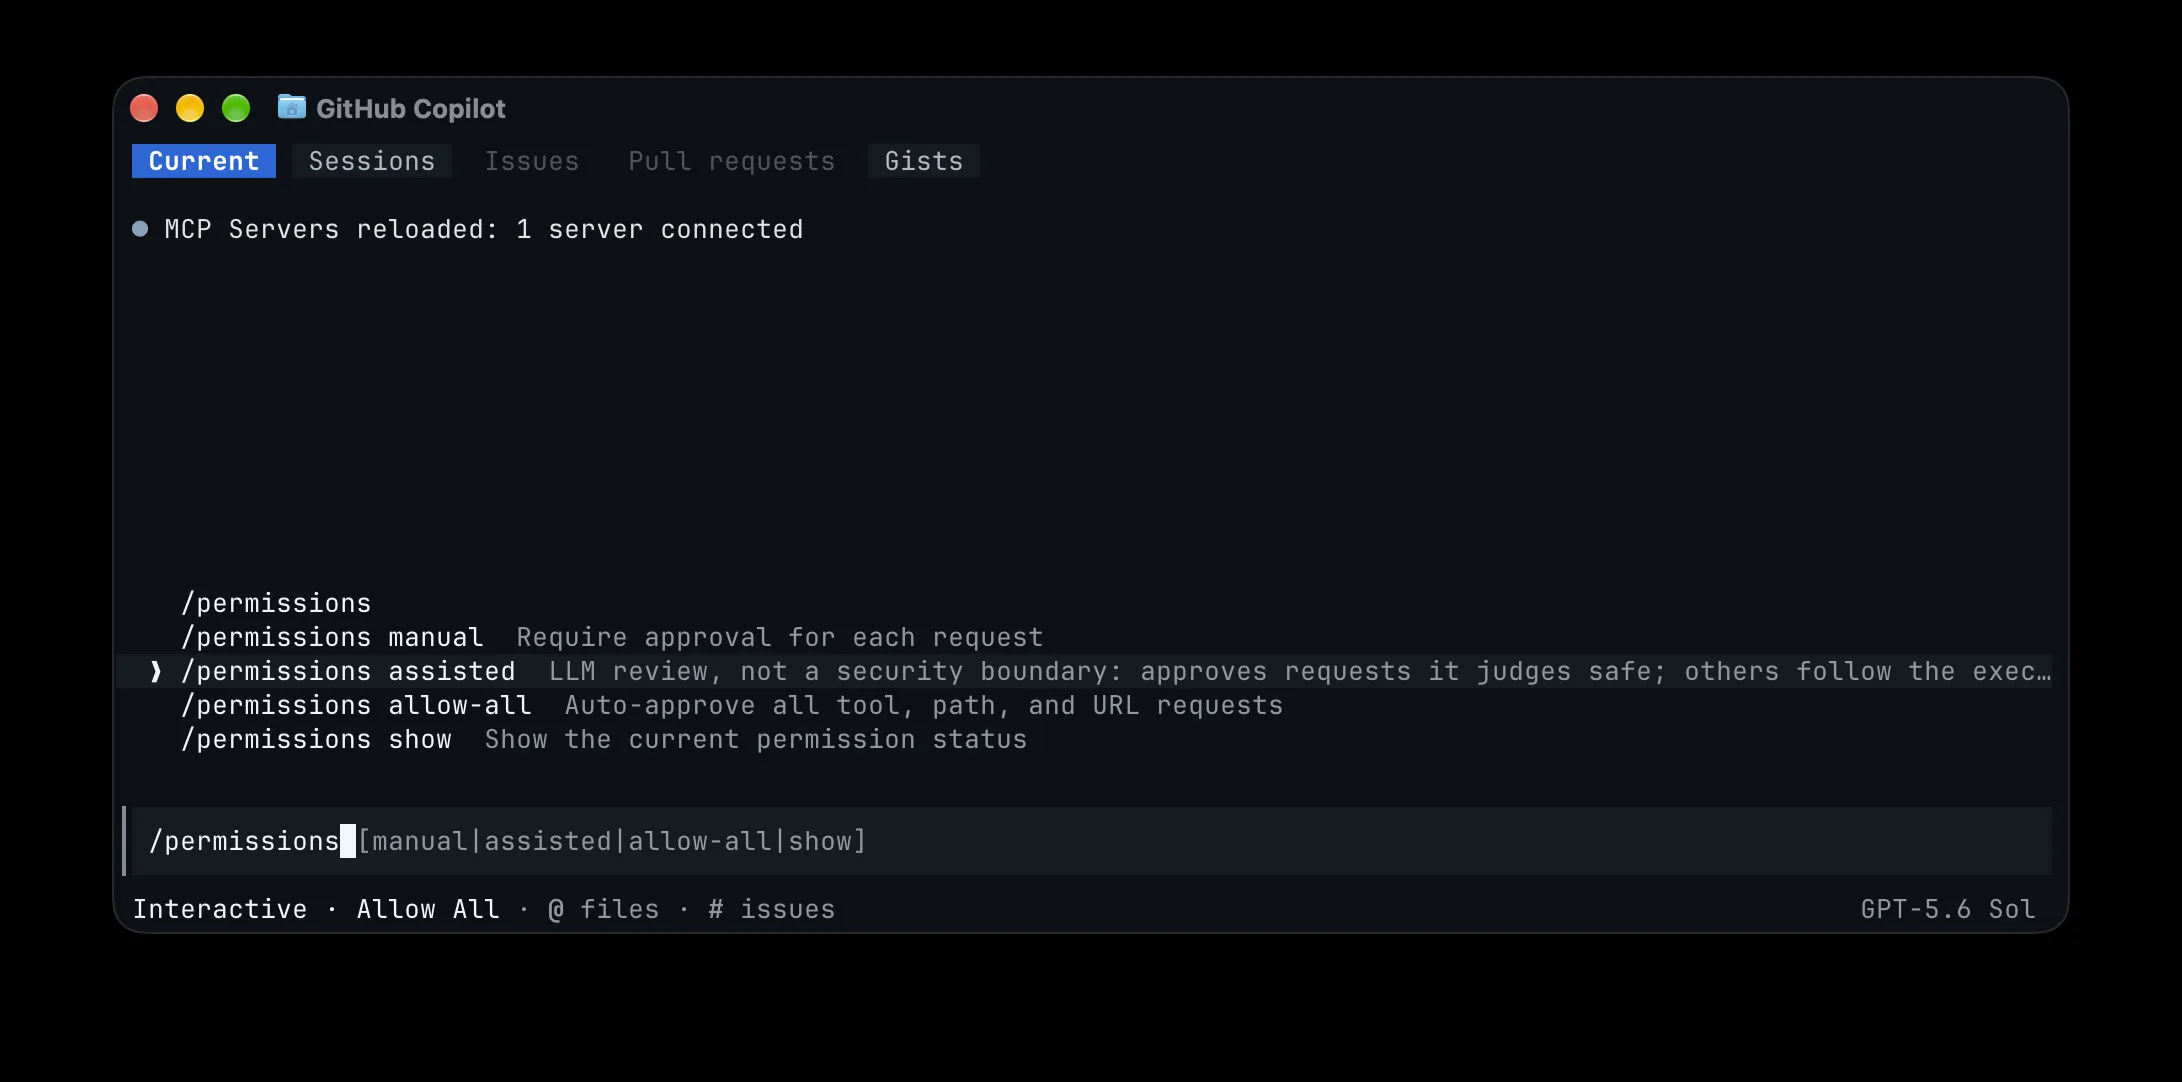
Komut çalıştırmak, dosya sistemi yolu okumak ya da bağlantı açmak için her seferinde onay vermek, uzun Copilot oturumlarında ciddi bir sürtünme yaratıyordu. Assisted permissions (yardımlı izinler) tam da bu sürtünmeyi azaltmak için var ve artık GitHub Copilot CLI, GitHub Copilot uygulaması ve Visual Studio Code tarafında genel kullanıma (generally available) açıldı. Aşağıda özelliğin çalışma mantığı, üç yüzeydeki etkinleştirme adımları ve kurumsal yöneticilerin elindeki kontroller var.
Assisted permissions tam olarak ne yapıyor?
Copilot bir işlem için izin istediğinde, yani bir komutu çalıştırmak, bir dosya sistemi yoluna erişmek ya da bir URL’yi açmak istediğinde, bu talebi bir büyük dil modeli (LLM) değerlendiriyor. Değerlendirme sonucunda açıkça güvenli olarak sınıflandırılan istekler otomatik ilerliyor, sınıflandırmanın dışında kalanlar ise eskisi gibi sizin onayınızı bekliyor.
Buradaki ayrım atlanmamalı. Assisted permissions tüm izinleri serbest bırakan bir mod değil, “her şeye izin ver” ile “her adımda elle onayla” davranışlarının arasına konumlanmış bir ara kademe. Pratikte okuma ağırlıklı ve düşük riskli adımlar akışı kesmiyor, modelin güvenli olduğundan emin olamadığı işlemler insan kararına kalıyor.
Kararın nasıl verildiği ve hangi durumlarda onayın zorunlu kaldığı, GitHub dokümantasyonunda “Allowing safe commands to run without manual approval” başlığı altında açıklanıyor. Özelliği kurumsal bir ortamda yaygınlaştırmadan önce bu referansı okumak, hangi tür isteklerin otomatik ilerleyeceğine dair beklentiyi netleştiriyor.
Üç yüzeyde nasıl etkinleştirilir?
Özellik üç istemcide de mevcut ama etkinleştirme adımları her birinin kendi arayüz mantığına göre değişiyor.
GitHub Copilot CLI
Terminalde çalışıyorsanız izin modunu doğrudan bir slash komutuyla değiştiriyorsunuz:
/permissionsKomutu çalıştırınca açılan seçeneklerden assisted modunu seçmeniz yeterli.
GitHub Copilot uygulaması
Copilot uygulamasında mod seçiciyi (mode picker) açıp Tool permissions bölümüne giriyor, ardından Assisted seçeneğini işaretliyorsunuz.
Visual Studio Code
VS Code tarafında izin seçicisini (permissions picker) açıyor, listeden Assisted permissions seçeneğini belirliyorsunuz.
Üç yüzeyde de mantık aynı, mod seçimi oturum düzeyinde yapılan bir tercih ve geliştirici, politikanın izin verdiği sınırlar içinde bu tercihi değiştirebiliyor.
Kurumsal yöneticiler için kontroller
Özelliğin kurumsal tarafı, izin modlarının tek tek yönetilebilmesi üzerine kurulu. Enterprise yöneticisiyseniz enterprise-managed settings üzerinden şu kontroller elinizde:
- Allow All modunu engelleyebilirsiniz. Tüm istekleri koşulsuz onaylayan modu kapatırken Assisted modunu kullanılabilir bırakmak mümkün; “hiç onay yok” ile “sürekli onay” arasında dengeli bir orta yol isteyen organizasyonlar için anlamlı bir yapılandırma.
- Assisted modunu Allow All’dan bağımsız biçimde devre dışı bırakabilirsiniz. İki mod birbirine bağlı değil, her biri için ayrı karar veriyorsunuz.
- Yeni oturumların hangi modla başlayacağını merkezi olarak tanımlayabilirsiniz.
Varsayılan mod belirlenmiş olsa bile geliştiriciler, politikanın izin verdiği diğer modlara geçebiliyor. Güvenlik açısından önemli bir davranış daha var. Tanımlanan varsayılan mod kullanılamıyorsa veya politika tarafından yasaklanmışsa, oturum manuel onayla (manual approval) başlıyor; yani yapılandırma hatasında ya da çakışan bir politika durumunda sistem gevşek tarafa değil, katı tarafa düşüyor.
Uygulamaya geçmeden önce nelere bakmalı?
Kaynak duyuru, özelliğin genel kullanıma açıldığını ve yapılandırma noktalarını aktarıyor; otomatik onaylanacak komutların tam listesi ya da sınıflandırmanın ayrıntılı eşikleri duyuru metninde yok. Kurumsal bir yaygınlaştırma planlıyorsanız şu sırayı izlemek mantıklı:
- Dokümantasyondaki güvenli komut değerlendirme davranışını inceleyin, kendi iş akışlarınızdaki tipik komutların hangi tarafa düştüğünü anlayın.
- Enterprise-managed settings üzerinden Allow All ve Assisted modları için ayrı ayrı karar verin.
- Yeni oturumların varsayılan modunu ekiplerin risk toleransına göre belirleyin; varsayılanın kullanılamadığı durumda manuel onaya düşüleceğini hesaba katın.
- Geliştiricilere CLI, Copilot uygulaması ve VS Code’daki mod değiştirme adımlarını kısa bir rehberle duyurun. Üç yüzeyde menü yolları farklı olduğu için bu adım pratikte zaman kazandırıyor.
Assisted permissions, Copilot oturumlarındaki onay yorgunluğunu azaltırken riskli işlemlerde insan kararını koruyan bir ara mod sunuyor, kurumsal tarafta da modların tek tek yönetilmesine izin veriyor.
Kaynaklar ve İleri Okuma
- GitHub Copilot assisted permissions generally available — GitHub Changelog
- Allowing safe commands to run without manual approval — GitHub Docs
- Enterprise-managed settings — GitHub Docs
- GitHub Copilot Agent İşlemlerinde Kurumsal İzin Yönetimi
- Copilot CLI ile GitHub Pages’e Custom Domain

20+ yıl deneyimli Azure Solutions Architect. Microsoft sertifikalı bulut mimari ve DevOps danışmanı. Azure, yapay zekâ ve bulut teknolojileri üzerine Türkçe teknik içerikler üretiyor.

Yorum gönder